Chainalysis повідомила про витік облікових даних усіх клієнтів
Після кібератаки Chainalysis виявила витік імен користувачів, хешів паролів і live-токенів усіх клієнтів та тимчасово вимкнула доступ до своїх сервісів.
Після кібератаки Chainalysis виявила витік імен користувачів, хешів паролів і live-токенів усіх клієнтів та тимчасово вимкнула доступ до своїх сервісів.
D-Link повідомила про невиправлені вразливості в керованих комутаторах DGS-3130 і запропонувала тимчасові заходи захисту до виходу нового прошивання.
Актори загроз розсилають підроблені запрошення на «івенти» OpenAI, SpaceX і Anthropic, щоб викрасти облікові дані та сесії Microsoft і Google. Push Security зафіксувала кампанію наприкінці жовтня 2026 року.
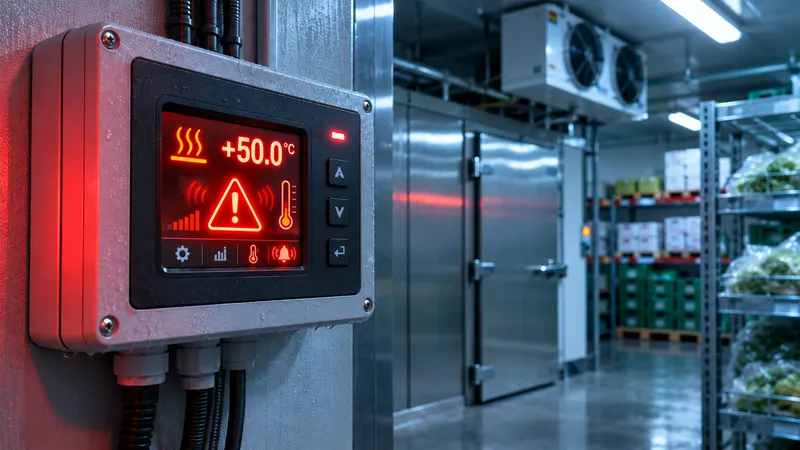
FBI та CISA разом із HHS, USDA і DOT попередили про активні кібератаки на промислові системи охолодження та моніторингу температур. Йдеться про ризики для охорони здоров’я, харчової індустрії, хімвиробництв і транспорту.
Дослідник розкрив ваду «sshole» в OpenSSH на дистрибутивах Linux із бібліотекою musl: зловмисник може увійти в акаунти, де паролі начебто вимкнені, надіславши надто довгий пароль.
DigiCert заявила про витік даних після помилки під час міграції серверів, що відкрила доступ до внутрішньої системи. Компанія розсилає сповіщення постраждалим клієнтам.
Американський хостинг-провайдер DreamHost повідомив про витік даних після зламу вебового File Manager. Зловмисники мали доступ із серпня 2026 до 23 жовтня 2026 року.
Bitdefender описала уразливість GhostMap, яка дозволяє застосунку без дозволів зірвати роботу Android і загнати пристрій у постійний цикл перезапусків. Google знає про проблему з серпня, але патч не випустив.
Sekoia повідомила про кампанію, у якій зловмисники, ймовірно пов’язані зі Службою зовнішньої розвідки РФ, використовували вже виправлені вразливості iOS та Android для зламу відвідувачів низки сайтів.
Національна служба крові Франції повідомила про кібератаку на постачальника холодильного обладнання, яка підвищила пороги температури та розморожування в трьох її об’єктах.
mSeven Software попередила чинних і колишніх користувачів mSecure про кібератаку та закликала змінити паролі, скинути 2FA і видалити passkeys. Клієнти повідомляють, що викрадено зашифровану базу з mSecure Cloud.
Розробники Goddess of Victory: NIKKE підтвердили компрометацію скриптів ПК-лаунчера у межах атаки на ланцюг постачання. Оновлення клієнта з виправленнями випустили 4 листопада о 02:30 (UTC+9).
SonicWall попередила про дві уразливості у Global Management System (GMS), що знятий із підтримки, та порадила переходити на Network Security Manager (NSM). За словами компанії, виправлень не буде.
Матеріал дослідив нову хвилю фішингу: від серпня 2026 зловмисники крадуть активні сесії Google у корпоративних користувачів через запрошення в Google Calendar, оминаючи багатофакторну автентифікацію.
Розбір інциденту показав: про критичну уразливість у PHP знала невелика команда мейнтейнерів ще два роки тому, а тепер ланцюжковий експлойт PHP2Shell б’є по серверах.
CISA внесла свіжо виправлену вразливість WordPress Core до каталогу KEV і повідомила про активні атаки. Агентствам США наказано терміново оновити системи.
Атакувальники зламали інфраструктуру оновлень cPGuard і розповсюдили шкідливий скрипт. OpsShield каже, що інцидент торкнувся майже трьох тисяч серверів.
Дослідники Sekoia виявили масштабну watering hole-кампанію, пов’язану з APT29, яка без взаємодії користувача зламувала iOS та Android через n‑day експлойти. Apple і Google вже випустили виправлення.