Кіберзлочинці зламали лаунчер NIKKE для ПК і поширювали крадій даних
Розробники Goddess of Victory: NIKKE підтвердили компрометацію скриптів ПК-лаунчера у межах атаки на ланцюг постачання. Оновлення клієнта з виправленнями випустили 4 листопада о 02:30 (UTC+9).
Розробники Goddess of Victory: NIKKE повідомили про втручання у скрипти ПК-лаунчера, що призвело до розповсюдження шкідника для викрадення облікових даних і даних криптогаманців. За даними компанії, клієнтське оновлення з виправленнями вийшло 4 листопада о 02:30 (UTC+9), а розслідування триває.
Goddess of Victory: NIKKE — науково-фантастична RPG від південнокорейської Shift Up для Windows, iOS та Android. Видавець Level Infinite звітував про понад 45 млн завантажень із 2022 року; в Google Play — 10 млн.
Що сталося
За незалежним звітом дослідника MotherSphere на GitHub, зловмисники підмінили чотири JavaScript-файли на офіційному CDN Level Infinite. Модифікації датовані 27 вересня 2026 року: у легітимні скрипти впровадили код, що під час відкриття лаунчера підвантажував додатковий JavaScript із доменів insightjs[.]com та insightjs[.]org.
BleepingComputer перевірив два змінені файли й підтвердив наявність обфускованого завантажувача з резервним доменом на випадок недоступності основного. Дослідник стверджує, що 3 листопада три з чотирьох файлів замінили «чистими» версіями, але один пошкоджений скрипт ще роздавали користувачам станом на 22:26 GMT.
Як працював зловмисний код
Завантажений код зловживав нативними функціями лаунчера для виконання шкідливого LuaJIT-пейлоада insight.bundle, який встановлював віддалений агент K2F. Бекдор давав нападникам змогу виконувати команди, переглядати та завантажувати локальні файли, робити скриншоти, збирати облікові дані NIKKE і дані з веббраузерів.
Додатково підтримувалась інсталяція DLL platform_experience_helper.dll, що залишалась активною після закриття лаунчера. Аналіз зразка DLL на VirusTotal показав наявність коду для викрадення даних криптогаманців із розширень браузера, зокрема MetaMask, Phantom та Coinbase Wallet, включно з сід-фразами та приватними ключами. Невідомо, чи цей компонент справді розгортали та чи відбулось викрадення коштів.
Попередження і індикатори компрометації
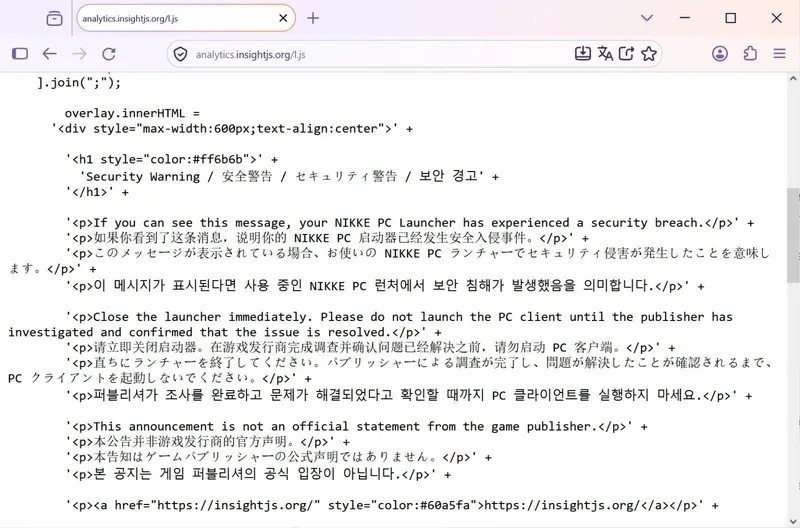
Резервний домен insightjs[.]org зараз показує в лаунчері багатомовне попередження закрити клієнт; це не офіційне повідомлення видавця, тож невідомо, хто контролює домен і коли туди додали цю сторінку.
Серед ознак зараження дослідник називає рядок k2f_chan у файлі Launcher/intl_service/debug.log у директорії встановлення NIKKE — він вказує на запуск шкідливого Lua-агента, але не підтверджує завантаження DLL.
Що радять користувачам
BleepingComputer радить потенційно постраждалим запустити повне сканування системи актуальним антивірусом. За підтвердженого зараження — перевстановити Windows і змінити паролі та інші чутливі дані з «чистого» пристрою. Редакція видання очікує коментар від Level Infinite щодо висновків MotherSphere.
Фото: BleepingComputer