Кібератака змінила налаштування холодильників постачальника EFS у Франції
Національна служба крові Франції повідомила про кібератаку на постачальника холодильного обладнання, яка підвищила пороги температури та розморожування в трьох її об’єктах.
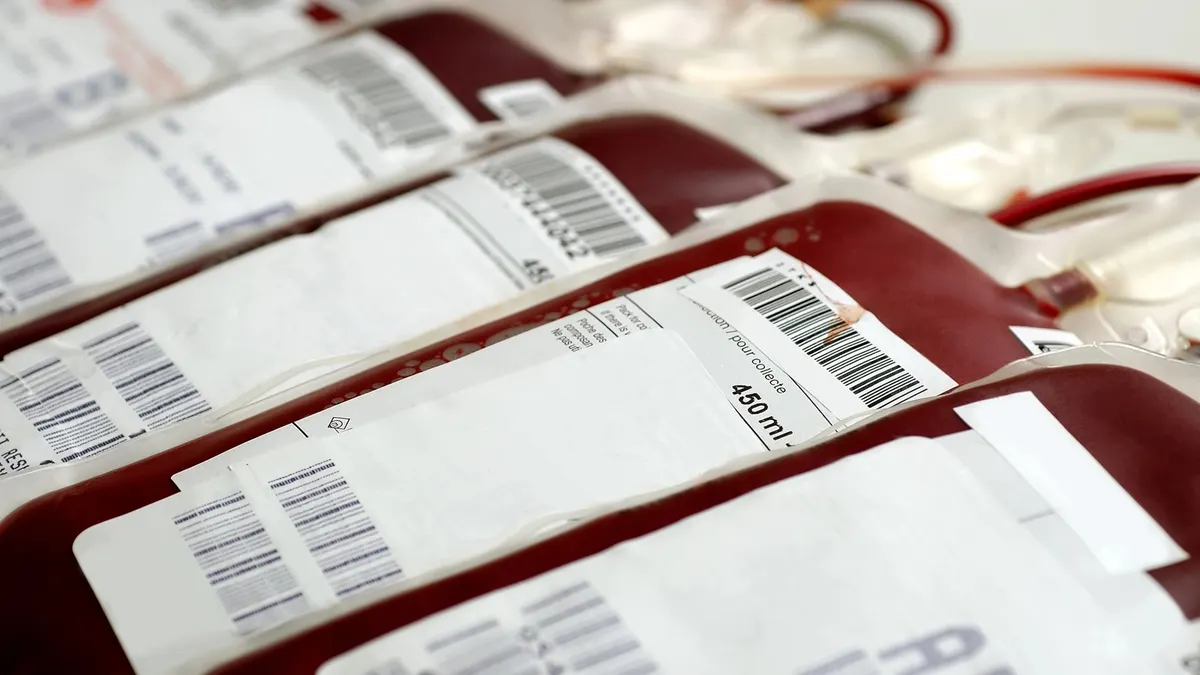
Французька служба крові EFS підтвердила, що 2 листопада кібератака на її постачальника холодильного обладнання змінила параметри контролю температури й розморожування у трьох сховищах, створивши ризик для збережених компонентів крові. За даними EFS, сама організація не була прямою ціллю інциденту.
Що сталося
Інцидент зачепив системи моніторингу та керування холодовими камерами, де зберігаються кровопродукти та біологічні зразки. Уражені камери отримали «надзвичайно високі» пороги температури й розморожування. Система сповіщення EFS оперативно зафіксувала зміну параметрів, після чого персонал відновив роботу обладнання або перевіз продукти до інших холодильних приміщень.
За заявою EFS, впливу на здоров’я не виявлено й втрат кровопродуктів не сталося. Пакети плазми для трансфузій і для виробництва ліків були перевезені або надійно захищені. Заготівля та розподіл крові не переривалися.
Позиція постачальника
Європейський орендодавець холодильного обладнання Coolworld Rentals підтвердив інцидент кібербезпеки у віддаленому ПЗ моніторингу, який торкнувся обмеженої кількості його установок. У компанії кажуть, що зловмисники використали вразливість у компоненті стороннього постачальника, який не контролюється безпосередньо Coolworld. Постачальник повідомив про оперативну реакцію та взаємодію з клієнтами, але відмовився коментувати окремі випадки.
В ширшому контексті атак
Цей випадок відбувся на тлі хвилі атак на холодильні системи в Європі, де зловмисники віддалено змінюють температурні налаштування або запускають розморожування. У жовтні було уражено приблизно 250–350 супермаркетів у Франції (Intermarché, Carrefour Market, Monoprix, Leclerc, Super U), що призвело до підвищення температур і списання свіжих та заморожених продуктів.
Тоді атакували контролери Danfoss AK-SM/AK-SC і Copeland/Dixell XWEB, які застосовують для дистанційного керування охолодженням. Друга хвиля цієї осені зачепила понад 115 магазинів у Бельгії, Нідерландах, Швеції, Люксембурзі, Ірландії та Естонії: частину систем повністю вимкнули, в інших дистанційно підвищили температуру; в одному зі шведських супермаркетів система почала гріти, в іншому температуру підняли до 50°C (122°F).
Можливі вразливості
У 2025 році CISA розкрила дві вразливості в контролерах Danfoss AK-SM 8xxA (CVE-2025-41450 та CVE-2025-41451), що потенційно дозволяють обходити автентифікацію й віддалено виконувати команди. Наразі не підтверджено, чи саме ці вади використовують у зафіксованих атаках. EFS повідомляє, що його технічні команди працюють разом із ANSSI та Міністерством охорони здоров’я Франції, а моніторинг обладнання й температур посилено.