Chainalysis повідомила про витік облікових даних усіх клієнтів
Після кібератаки Chainalysis виявила витік імен користувачів, хешів паролів і live-токенів усіх клієнтів та тимчасово вимкнула доступ до своїх сервісів.
Chainalysis заявила про інцидент безпеки, унаслідок якого зловмисники отримали імена користувачів, хеші паролів та live-токени всіх клієнтів компанії. Після виявлення нової підозрілої активності сервіс входу й окремі продукти тимчасово відключено.
Що сталося
Компанія, що надає інструменти аналізу блокчейна для боротьби з шахрайством, відмиванням коштів і кіберзлочинністю, повідомила про «on-path» атаку (MITM), яка призвела до витоку облікових даних. Попередньо Chainalysis казала, що вплив обмежений і зачеплено лише несекретні метадані ідентифікації, але подальше розслідування показало масштабніше ураження.
За даними компанії, наразі немає свідчень, що зловмисники отримали доступ до даних розслідувань (investigative graph data) або змінювали репозиторії блокчейн-атрибуції.
Які дані скомпрометовано
- імена, імена користувачів (usernames) та хеші паролів усіх клієнтів;
- live-токени для доступу;
- раніше також згадувалися електронні адреси, ID користувачів і роль у організації.
Перший етап атаки Chainalysis пов’язує з використанням зловмисниками інструментів штучного інтелекту та «offensive agentic techniques».
Дії Chainalysis і відновлення доступу
Компанія як запобіжний крок заблокувала акаунти й вимагала скидання паролів. Після виявлення додаткової аномальної активності було відключено портал входу, а також Reactor і Data Solutions, інтерфейс і API Know-Your-Transaction (KYT) та сервіси перевірки адрес.
Щоб захистити клієнтські обліковки, Chainalysis просить надати довірені IP-адреси для allowlist. Доступ відновлюватимуть поетапно, після чого всім користувачам доведеться скинути паролі та зробити ротацію API-ключів. Компанія додає додаткові захисні механізми й працює над «укріпленням» інфраструктури.
Контекст
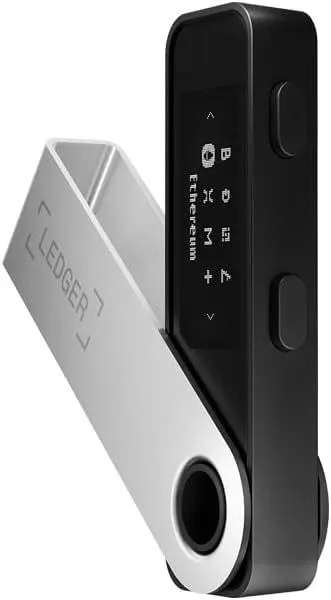
Інцидент стався на тлі низки атак у криптогалузі останнім часом. Ledger минулого місяця просила партнерів в Азії прибрати гаманці з полиць через розслідування можливих апаратних закладок. Також, за даними BleepingComputer, біржа Binance повідомила, що північнокорейські хакери викрали близько $6.34 млрд криптовалюти, скомпрометувавши інфраструктуру гаманців через інфікований під час фейкової співбесіди ноутбук співробітника.