Фішинг через Google Calendar викрадає сесії Google і обходить MFA
Матеріал дослідив нову хвилю фішингу: від серпня 2026 зловмисники крадуть активні сесії Google у корпоративних користувачів через запрошення в Google Calendar, оминаючи багатофакторну автентифікацію.
З серпня 2026 року фішингова операція, яку Material Security назвала Operation CloudFire, викрадає активні сесії Google у корпоративних облікових записів через запрошення в Google Calendar і обходить MFA.
Як працює атака
Листи приходять як інвайти в календарі, інколи через BCC і часто нібито від знайомих організацій. Теми буденні: голосова пошта, RFP/RFI, судові повістки чи прострочені платежі. Більшість посилань ведуть на домени Google — через редіректор /url, share.google або посилання на файли Drive; інколи використовуються посилання Intuit.
Жертву скеровують на живий реверс-проксі перед справжньою сторінкою входу Google. Користувач вводить пароль і підтверджує другий фактор, а оператор у режимі реального часу перехоплює сесію. Проксі ретранслює SMS-коди, коди автентифікатора, Tap-Yes з номерним зіставленням і навіть відновлення через телефон, тож MFA не спиняє викрадення сесії. За даними дослідників, у бекенді використовується фреймворк Nyasher, описаний публічно ще у лютому.
Чому традиційні захисти безсилі
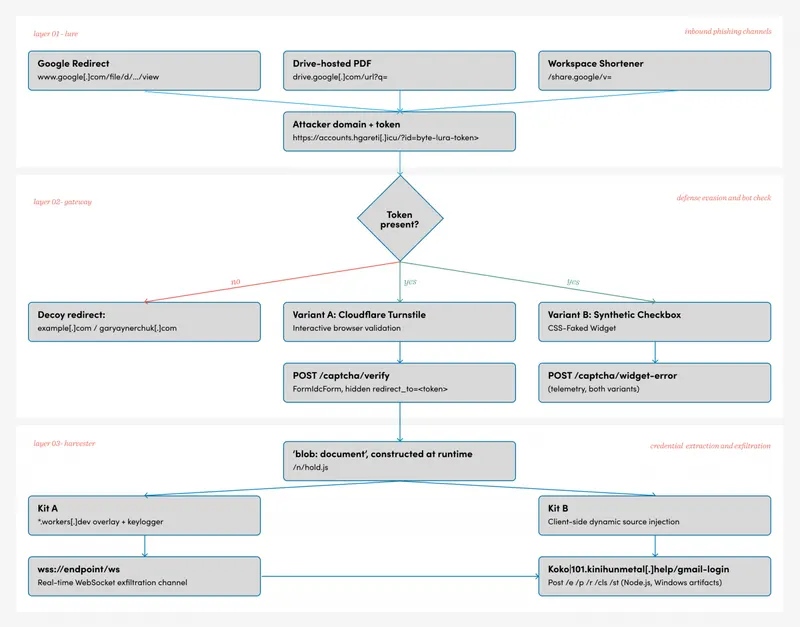
Операція навмисно зібрана так, щоб системи репутації бачили «безпечні» сигнали. Ланцюжок має три шари: редіректор Google, перевірка Cloudflare Turnstile (інколи справжній віджет з інфраструктури Cloudflare) і сторінка збору пароля, яку конструює JavaScript після проходження челенджу. Для сканерів ця сторінка «не існує», тож немає що перевіряти.
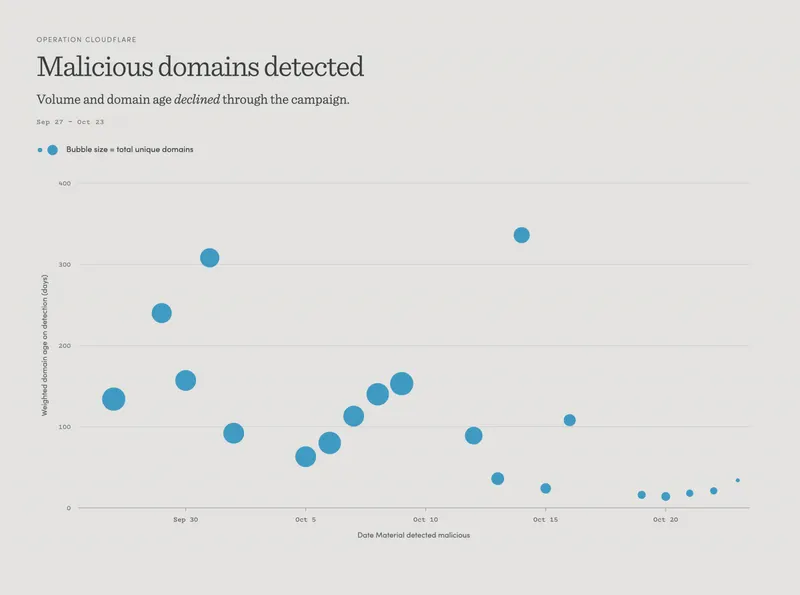
Інфраструктура одноразова: десятки приманкових доменів у різних реєстраторів, більшість зареєстровані за кілька днів до хвилі; приймальні вузли готували за 1–20 днів до запуску. Навіть випуск wildcard-сертифіката зафіксували за 46 хвилин до реєстрації домену. Блокування окремих компонентів коштує зловмисникам копійки й кілька годин роботи.
Що показала оборона Material
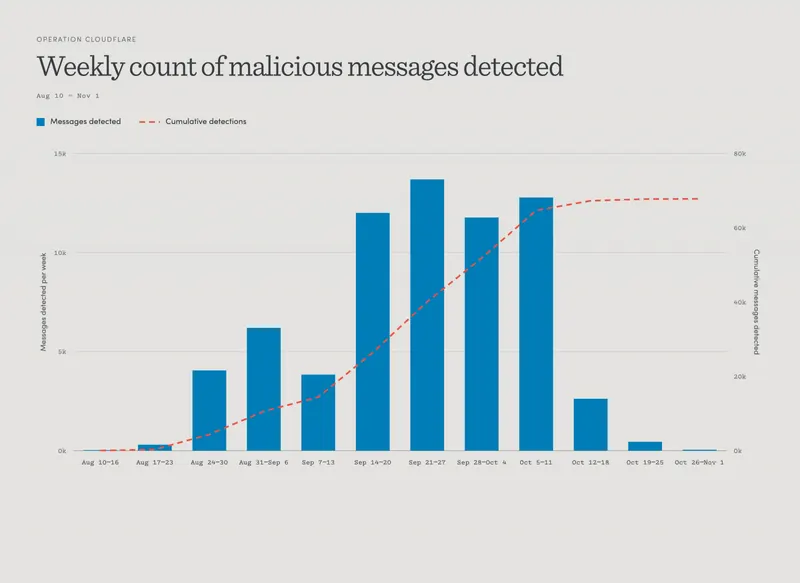
Від моменту ідентифікації кампанії та побудови детекцій Material заблокувала понад 99% шкідливих повідомлень із часткою перекласифікації 0,01%. Команда відстежує ротацію приманок, проміжних воріт і приймальних вузлів, комбінуючи технічні індикатори, намір повідомлення, реальні цілі переходу та історію взаємодії відправника з адресатом. Календарні запрошення розглядаються як окрема поверхня атаки, а не як пошта в транзиті.
Де виникають наслідки і що робити
Коли крадуть сесію, а не пароль, сліди видно в Workspace audit logs. Активна сесія відкриває доступ до пошти, Drive і можливість надавати OAuth-дозволи від імені жертви, тож наслідки виходять далеко за межі інбоксу. Дослідники радять оцінити, хто і як швидко переглядає логи, та чи може команда за годину відкликати сесії, обмежити OAuth-гранти й скинути акаунт — багато програм цього не вміють, а за годину зловмисник встигає дуже багато.
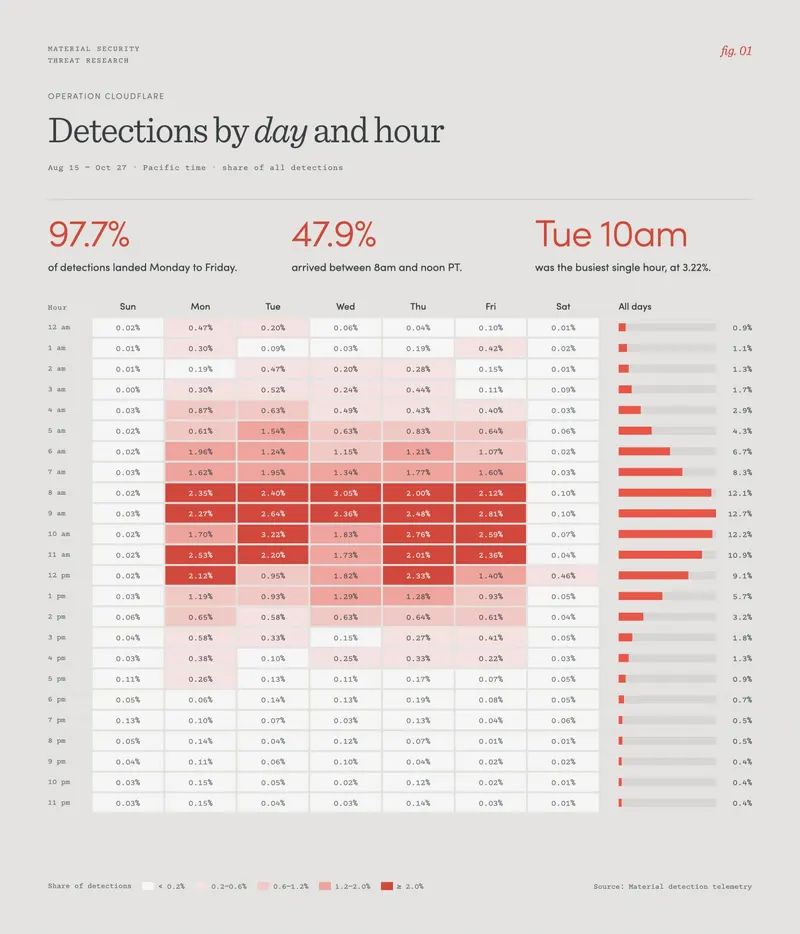
Фото: BleepingComputer