Фейкові події OpenAI, SpaceX і Anthropic крадуть акаунти Microsoft та Google
Актори загроз розсилають підроблені запрошення на «івенти» OpenAI, SpaceX і Anthropic, щоб викрасти облікові дані та сесії Microsoft і Google. Push Security зафіксувала кампанію наприкінці жовтня 2026 року.
Зловмисники маскують фішинг під запрошення на події OpenAI, SpaceX і Anthropic та виманюють у працівників корпоративні входи в Microsoft і Google. За даними Push Security, атаки виявили і заблокували наприкінці жовтня 2026 року.
Як працює атака
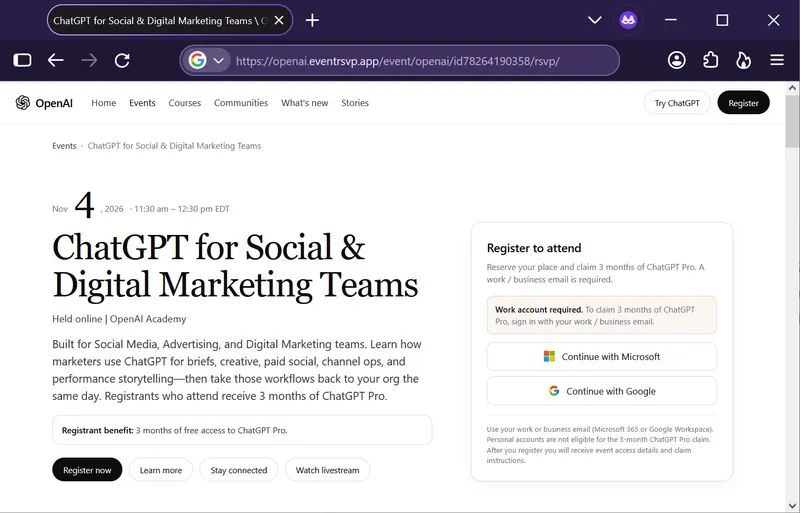
Кампанія поєднує дві платформи «фішингу як послуги» (PhaaS): Kali365 та VoidProxy. Перша генерує коди для фішингу за схемою Microsoft device code, друга виступає як проксі «супротивник посередині» (AiTM), перехоплюючи логіни та куки сесій.
Для Microsoft-акаунтів сторінка викликає Kali365, щоб створити код пристрою. Жертву скеровують на легітимну сторінку Microsoft для введення коду, після чого Kali365 отримує токени автентифікації. Далі відбувається редирект на підроблену сторінку входу від VoidProxy, яка може додатково зібрати пароль і куки сесії.
Для Google-акаунтів відкривається попап із формою входу, що проксуюється VoidProxy як AiTM, дозволяючи викрасти облікові дані та куки безпосередньо.
Виманювання через «події»
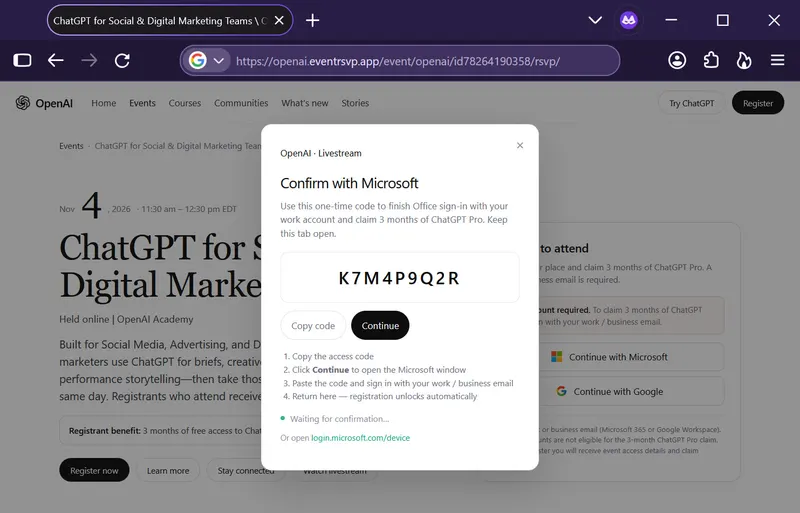
Зловмисники використовують переконливі сторінки реєстрації з бонусами: від трьох місяців ChatGPT Pro для нібито події «ChatGPT for Social & Digital Marketing Teams» до приватного «івенту» SpaceX 12 листопада з обіцянками трьох місяців Grok Heavy або навіть «SpaceX share». Виявлено також підробку під захід Anthropic на AWS re:Invent 2026 (сторінку вже прибрали).
Перш ніж показати реєстрацію, сайти виводять CAPTCHA Cloudflare — це ускладнює автоматичне сканування. Далі пропонують «Continue with Microsoft» або «Continue with Google» і змушують авторизуватися робочим акаунтом, щоб «отримати винагороди».
Чому це небезпечно
Викрадені токени та сесії дають змогу доступитися до ресурсів користувача й підключених SSO-застосунків (Microsoft 365, Salesforce, Google Workspace, Dropbox, Adobe, SAP, Slack, Zendesk, Atlassian тощо). Подібні device code-атаки вже застосовували для крадіжки даних і кібершпигунства.
Контекст кампаній
Посилання на фішингові сторінки маскують під довірені сервіси, зокрема скорочувачі URL від Google та Zapier. Раніше розсилки приходили через інфраструктуру GoTo Webinar або легітимні сторінки подій Zoom.
Push Security відстежує два кастомні фішинг-набори — ZoomMock і MSDRoot, які створюють фальшиві сторінки «івентів» і спрямовують трафік на Kali365 та VoidProxy. Дослідники вважають, що обидва набори контролює одна й та сама група, адже вони мають спільну інфраструктуру та цілі. Подібні кампанії описували ANY.RUN у липні та Cofense нещодавно.
Фото: BleepingComputer