Trezor підтвердила апаратні імпланти в трьох Safe 5 та випустила захист
Trezor виявила шкідливі апаратні імпланти у трьох гаманцях Safe 5, проданих індонезійським реселером CryptoBilis, і випустила оновлення прошивки з блокуванням атак.
Trezor підтвердила наявність апаратних імплантів у трьох апаратних гаманцях Safe 5, придбаних у індонезійського реселера CryptoBilis у період з 20 серпня до 23 вересня 2026 року; 11 листопада компанія випустила прошивку 2.13.1, що блокує цей вектор атаки.
Що сталося
Розслідування почалося після випадку в жовтні, коли покупець знайшов у Safe 5 несанкціоновану плату. Виробник вже дослідив оригінальний пристрій у лабораторії та ідентифікував ще два скомпрометовані гаманці за фотографіями власників. Після попередження до Trezor звернулися 48 клієнтів CryptoBilis; також перевірили пристрої інших регіональних реселерів і не виявили слідів втручання.
Поки що підтверджені випадки обмежуються Safe 5, проданими через CryptoBilis. За даними компанії, повідомлень про втрату коштів немає.
Як працює імплант
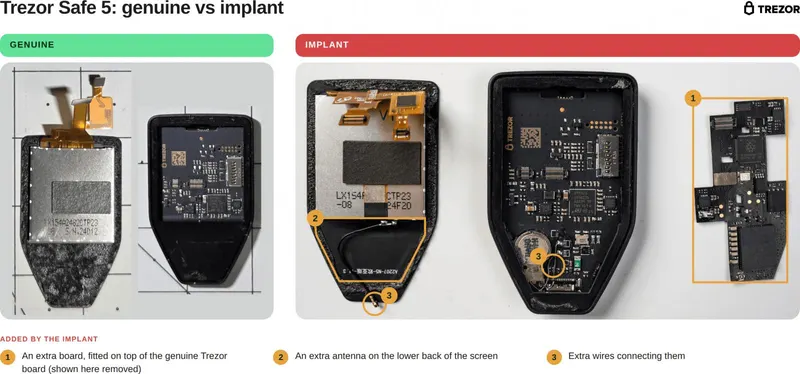
Імплант — це додаткова плата, встановлена між основною платою Safe 5 і дисплеєм. Вона зчитує інформацію, що відображається на екрані, не змінюючи легітимну прошивку чи захищений елемент (Secure Element). Коли на екрані з’являються слова відновлення або фрази доступу (passphrase) — під час створення резервної копії чи відновлення гаманця — імплант їх фіксує, шифрує та надсилає стільниковою мережею на сервер зловмисників.
Якщо зв’язку немає, дані зберігаються і відправка повторюється, доки не вдасться встановити з’єднання. Раніше схожі закладки виявляли в пристроях Ledger, також проданих через CryptoBilis, і їх пов’язували з крадіжками криптовалюти.
Оновлення прошивки 2.13.1
За даними компанії, версія 2.13.1 містить захист, який зупиняє виявлені імпланти від перехоплення будь-яких даних на пристроях із цією прошивкою, роблячи ці імпланти марними. Водночас оновлення не може убезпечити слова відновлення, якщо їх уже перехопили до встановлення прошивки.
Рекомендації та кроки Trezor
Незважаючи на відсутність підтверджених крадіжок коштів із Safe 5, користувачам, що придбали пристрої Trezor у CryptoBilis, радять перенести активи на новий гаманець із новою фразою відновлення. Компанія також пропонує заміну всім, хто купував Trezor у CryptoBilis із березня 2026 року, навіть якщо компрометацію не підтверджено.
Жорсткіший відбір партнерів
Через атаки на ланцюг постачання Trezor скоротила глобальну мережу реселерів приблизно на 80%. Вилучені партнери, за словами компанії, були надійними, але не відповідали посиленим вимогам безпеки щодо походження, зберігання та доступу до пристроїв. Наразі ознак імплантів у продукції інших реселерів не виявлено.
Фото: BleepingComputer