Google випустила екстрене оновлення Chrome: восьмий zero-day цьогоріч
Google закрила нову дірку безпеки в Chrome, яку вже використовували у кібератаках. Це восьма zero-day вразливість у браузері від початку року.
Google розповсюдила позапланові оновлення безпеки для Chrome, щоб усунути нову zero-day вразливість CVE-2026-125350, яку зловмисники вже експлуатували.
Що відомо про вразливість
За даними компанії, проблема має тип Use-After-Free в XML-компоненті Chrome. Вона виникає, коли під час обробки даних парсер видаляє об’єкт із пам’яті, але не очищає вказівник на нього.
Як наслідок, подальше звернення браузера до вже «звільненої» ділянки пам’яті може дозволити зловмиснику порушити розкладку пам’яті та виконати шкідливий код. Google підтвердила, що бачила експлуатацію цього багу «в дикій природі», однак додаткових деталей інцидентів не розкриває.
Компанія зазначає, що доступ до технічних подробиць обмежать, доки більшість користувачів не отримає виправлення; обмеження також збережуться, якщо вразливість є в сторонній бібліотеці, яку ще не полагодили інші проєкти.
Оновлення вже доступне
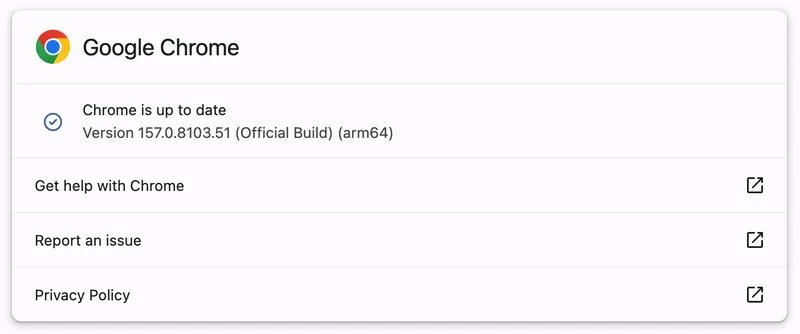
Латка для стабільного каналу Desktop вже виходить для Windows і macOS (версії 157.0.8103.50/.51) та Linux (157.0.8103.50). Хоча розгортання може тривати від кількох днів до тижнів, оновлення вже було доступне під час перевірки BleepingComputer.
Chrome може оновитися автоматично: якщо не встановлювати вручну, він завантажить патч і застосує його під час наступного запуску.
Восьмий zero-day у 2026 році
Від початку року Google закрила сім інших активно експлуатованих zero-day у Chrome, зокрема:
- помилку інвалізації ітератора в CSSFontFeatureValuesMap (CVE-2026-2441, лютий);
- out-of-bounds write у графічній бібліотеці Skia (CVE-2026-3909) та некоректну імплементацію у рушії V8 (CVE-2026-3910), обидві виправлені в березні;
- Use-After-Free у Dawn, реалізації WebGPU (CVE-2026-5281, квітень);
- out-of-bounds read/write у V8 (CVE-2026-11645, червень);
- out-of-bounds write (CVE-2026-87491) і type confusion (CVE-2026-85046) у V8, виправлені у вересні.
Google також повідомляє, що у 2025 році було виправлено ще вісім zero-day, значну частину з яких виявила команда Threat Analysis Group, що відстежує експлойти, пов’язані зі шпигунським ПЗ.
Фото: BleepingComputer