
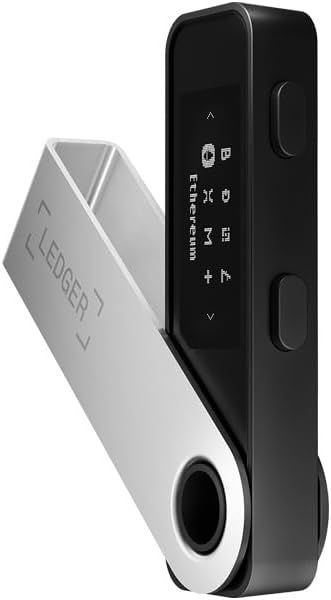
Розслідування показало: у продажу з’явилися апаратні криптогаманці Ledger, змінені сторонніми продавцями, з прихованими eSIM і LTE-модулями для викрадення резервних фраз. За повідомленнями, користувачі вже втратили щонайменше $93 млн, і сума зростає.
Що саме виявили
Зламана партія гаманців містить додаткові чипи, що передають seed-фрази через мобільні мережі. Такі пристрої продавалися неофіційними реселерами в Південно-Східній Азії та Європі. За наявною інформацією, апаратні гаманці, придбані безпосередньо у Ledger, наразі не постраждали.
Походження «начинених» гаманців
Перший підтверджений примірник походить від реселера Cryptobilis, який тимчасово припинив продаж апаратних гаманців усіх брендів. Компанія має точки збуту в Малайзії та також працює в Індонезії й на Філіппінах. Одну з підозрілих одиниць придбали через Amazon Japan у китайського продавця; посилка була відправлена з Малайзії.
Хід розслідування
Дослідник Марк Карпелес вивчає підроблені апаратні гаманці вже деякий час і повідомляє про кілька випадків, пов’язаних із сторонніми продавцями. Розслідування триває, нові інциденти продовжують виявляти.
Чи зачепило інші бренди
Cryptobilis окрім Ledger продає також Trezor, Coolwallet і Tangem. Наразі повідомлень про компрометацію цих брендів немає, однак основний осередок проблеми пов’язують саме з Ledger, придбаними у неофіційних точках продажу.
Ключові факти
- Вбудовані eSIM та LTE використовувалися для ексфільтрації резервних фраз.
- Щонайменше $93 млн уже викрадено з балансів користувачів.
- Проблема стосується переважно пристроїв Ledger від реселерів у Південно-Східній Азії та Європі.
- Гаманці, куплені напряму у Ledger, за наявною інформацією, не уражені.
- Cryptobilis призупинив продаж усіх апаратних гаманців; один випадок підтверджено з замовленням через Amazon Japan.