SSHole у OpenSSH: активні атаки на Linux із можливим отриманням root
Кіберзлочинці експлуатують вразливість «SSHole» (CVE-2026-123158) в OpenSSH на musl‑системах Linux, виконують команди, крадуть облікові дані та намагаються закріпити доступ.
Кіберзлочинці почали активно використовувати вразливість «SSHole» (CVE-2026-123158) в OpenSSH на певних musl‑базованих Linux‑системах, щоб виконувати команди, витягати облікові дані та закріплюватися в мережах; перші успішні атаки зафіксовано 7 листопада.
Як працює SSHole і кого зачіпає
Дослідник безпеки Ozgun Kultekin розкрив баг минулого тижня. Він дає змогу оминути автентифікацію в OpenSSH на системах з musl (зокрема легковаговому дистрибутиві Alpine), якщо увімкнено специфічні параметри автентифікації. Помилка в musl призводить до того, що при надто довгому паролі функція хешування повертає «*», а OpenSSH помилково приймає це як збіг зі значенням у обліковому записі, де поле пароля навмисно встановлене в «*» для блокування входу.
За словами Kultekin, вразливість не зачіпає акаунти з валідними хешами паролів, але компрометація може призвести до прав root, якщо зламаний обліковий запис має безпарольні адміністративні привілеї.
Таймлайн і масштаби атак
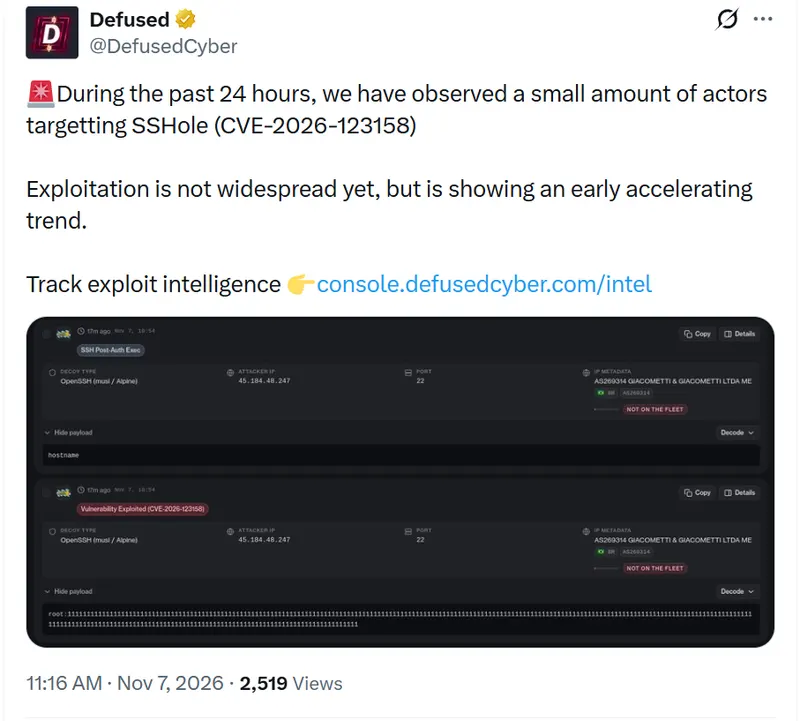
Патч з’явився 5 листопада у версії OpenSSH 10.6p2, а приблизно через чотири години оприлюднили експлойт. Уже 6 листопада offensive-компанія watchTower повідомила про експлуатацію SSHole у ботнетах і для криптомайнінгу. Defused зафіксувала «невелику кількість акторів», активність не була масовою.
GreyNoise відзначила першу успішну експлуатацію 7 листопада о 00:46 UTC і задокументувала 16 успішних ланцюжків із шести IP-адрес, проте наголосила, що це не відображає загальну картину. Загалом компанія нарахувала 27,5 млн сканувань порту 22 і 20,1 млн спроб SSH-сесій, але це не підтверджені атаки SSHole. Previdian також підтвердила успішні зломи, зафіксувавши 20 спроб із 13 IP-адрес у дев’яти країнах.
Дії зловмисників і інструменти
За спостереженнями GreyNoise, атакувальники проводили розвідку систем і контейнерів, зверталися до метаданих хмар, намагалися читати хеші паролів і root‑ключі SSH, змінювали authorized_keys для стійкого доступу. В одному випадку вони отримали привілеї root і встановили TAC Agent — Python‑імплант керування та контролю.
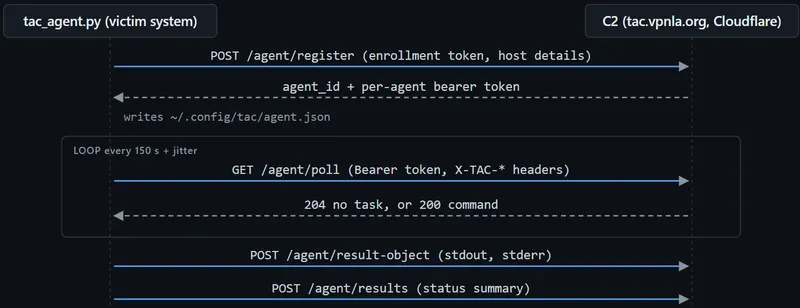
Імплант уміє виконувати команди оболонки, проводити розвідку, передавати файли та оновлюватися, але не має вбудованої персистентності, тож зловмисники створюють сервіс автозапуску. Коментарі, логи та помилки TAC Agent були китайською; також помічено ознаки можливої автоматизації сценаріїв атаки.
Що робити адміністраторам
Рекомендовано негайно оновити OpenSSH до версії з виправленням або вимкнути автентифікацію паролем на вразливих системах. Додатково перевірити: неочікувані успішні входи в акаунти з полем пароля «*» у /etc/shadow, несанкціоновані ключі SSH, наявність файлів TAC Agent і сервісів автозапуску.
Фото: BleepingComputer