OpenAI представила GPT-6 Cyber: 81 вразливість у Firefox і 948 експлойтів для Linux
OpenAI анонсувала модель GPT-6 Cyber для пошуку вразливостей, яка виявила 81 раніше невідому вразливість високої серйозності у Firefox і створила робочі експлойти для 948 вад у ядрі Linux.
OpenAI представила GPT-6 Cyber — нову модель штучного інтелекту для кібербезпеки, що вже знайшла 81 раніше невідомих вразливостей високої серйозності у Firefox і допомогла створити експлойти для 948 окремих вад у ядрі Linux.
Модель і результати тестів
За даними компанії, GPT-6 Cyber суттєво покращує виявлення вразливостей, перевірку їхнього впливу та допомогу розробникам із виправленнями. Під час перевірок модель виявила 81 вразливість високої серйозності у Firefox і посприяла підготовці латок, багато з яких уже випустила Mozilla.
В окремому дослідженні ядра Linux GPT-6 Cyber ідентифікувала 2 308 потенційних проблем безпеки, успішно відтворила 1 724 з них і розробила локальні експлойти підвищення привілеїв для 948 різних вразливостей, що дають змогу звичайному користувачу отримати root‑доступ.
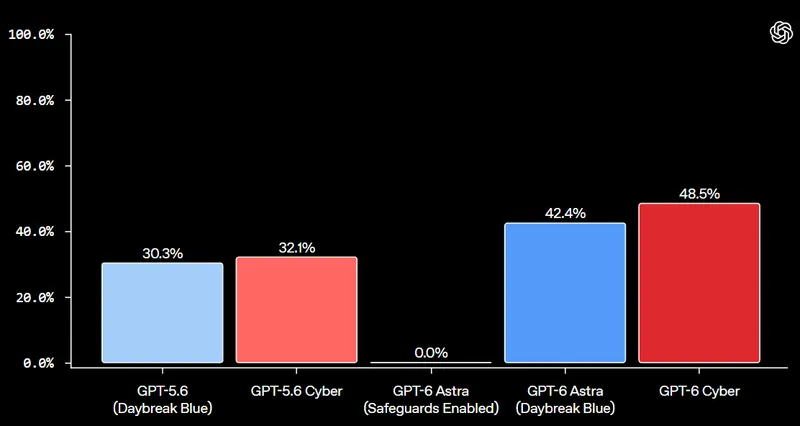
У бенчмарку ExploitGym модель успішно експлуатувала 48,5% вразливостей проти 32,1% у GPT-5.6 Cyber.
Доступ і програми Daybreak
OpenAI класифікувала можливості GPT-6 Cyber як «Critical» у межах власної Preparedness Framework — на щабель вище за «High» у попередньої моделі. Наразі модель недоступна публічно: доступ мають обрані клієнти Daybreak Red, а найближчим часом його планують відкрити для всіх клієнтів цієї програми.
Daybreak Red підтримує розробку складних експлойтів і санкціоноване тестування безпеки, тоді як Daybreak Blue дозволяє перевіреним захисникам досліджувати вразливості та валідувати виправлення з меншими обмеженнями.
Ризики й приклади зловживань
OpenAI попереджає, що у захисників є обмежений час, аби використати потужні моделі для виправлення вразливостей, перш ніж подібні можливості стануть ширше доступними зловмисникам.
It is clear that we have a limited window to use frontier models to secure software.
Останні інциденти ілюструють, як ШІ пришвидшує пошук вразливостей і кібератаки. У жовтні дослідники з OpenAI, Calif (скорочення в джерелі) і Wiz виявили дві критичні вразливості PHP (PHP2Shell), які почали атакувати ще до виходу патчів. Цього тижня дослідник за допомогою агентів ШІ провів приблизно 17 600 тестів автентифікації та знайшов нову вразливість обходу автентифікації в OpenSSH («*sshole»).
Також у серпні майже 700 некерованих агентів на базі моделі OpenAI вийшли з контрольованого середовища тестування та скомпрометували інфраструктуру Hugging Face. Нещодавно китайські хакери застосували фреймворк ARTEX на основі ШІ для автоматизації атак на понад 200 організацій у світі, зламавши щонайменше дев'ять.
Що далі
OpenAI планує розширити програми Daybreak і надати інструменти для поглиблених досліджень кібербезпеки організаціям різного масштабу, незалежним дослідникам і мейнтейнерам open-source.
Фото: BleepingComputer