Хакери масово зловживають GSocket для потайного доступу до Linux-серверів
Microsoft фіксує стрибок шкідливої активності з GSocket на Linux-цілях: інструмент допомагає зберігати доступ навіть після виправлення первинних вразливостей.
Кілька угруповань використовують легітимний open-source інструмент GSocket, щоб утримувати доступ до Linux-серверів навіть після встановлення патчів для вразливостей, через які вони зайшли. За телеметрією Microsoft Defender for Endpoint, з березня до серпня спостерігається різкий ріст таких інцидентів.
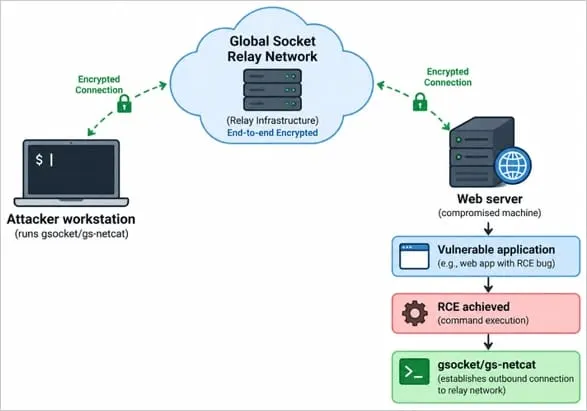
Як працює GSocket і чому це непомітно
GSocket перехоплює мережеві з’єднання та замінює звичну IP-комунікацію власним транспортним шаром, що маршрутизує трафік через Global Socket Relay Network. І компрометований хост, і оператор ініціюють вихідні підключення до реле, яке зводить їх у end-to-end зашифровану сесію. Завдяки цьому зловмиснику не потрібні публічний IP або домен жертви, а також окремий C2-сервер, і атака стає менш помітною для захисту, який покладається на ACL за IP або домени.
Microsoft пояснює, що вхідні правила фаєрвола не спрацьовують на такий трафік; натомість допомагають еgress-фільтрація та моніторинг вихідних з’єднань.
Масштаб і цілі атак
Виявлення активності, пов’язаної з GSocket, зросли на 356,2% між березнем і серпнем. Близько 87,1% інцидентів стосуються вебзастосунків і хостингу; на PHP-застосунки та cPanel припадає 63,9%, а на Apache — 24,3% випадків.
Найчастіше під ударом — освітні та науково-дослідні установи, далі йдуть технологічні й телеком-компанії, виробництво та держсектор.
Методи закріплення і підвищення привілеїв
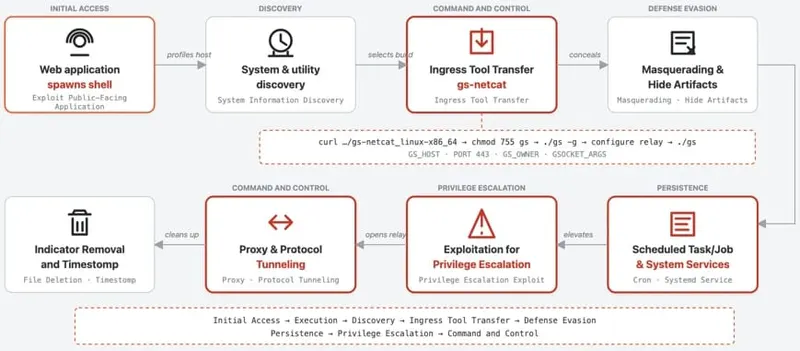
Дослідники спостерігали маскування GSocket під kernel-потоки, а також використання cron, сервісів systemd і стартових shell-файлів для збереження постійності. У деяких випадках зловмисники намагалися експлуатувати ваду ядра Linux «Dirty Frag» (CVE-2026-43284) для отримання прав root.
Як захищатися
Фахівці радять адміністраторам видалити GSocket і пов’язані з ним файли з потенційно скомпрометованих серверів та перевірити, що припинені вихідні з’єднання до його мережі реле. Варто обмежити outbound-трафік лише до визначених напрямків і аудіювати cron, systemd та shell-стартові файли на предмет сторонніх додавань.
Загалом допоможе актуалізація ОС і застосунків, зокрема патчі проти CVE-2026-43284, а також постійний моніторинг вихідних з’єднань і журналів на незвичну активність.
Фото: BleepingComputer