Zyxel закрила zero‑day у комутаторах GS1900 після зламу майже 1 000 пристроїв
Zyxel випустила оновлення прошивки для серії GS1900, закривши вразливість нульового дня, яку зловмисники використали для компрометації 996 комутаторів у 48 країнах.
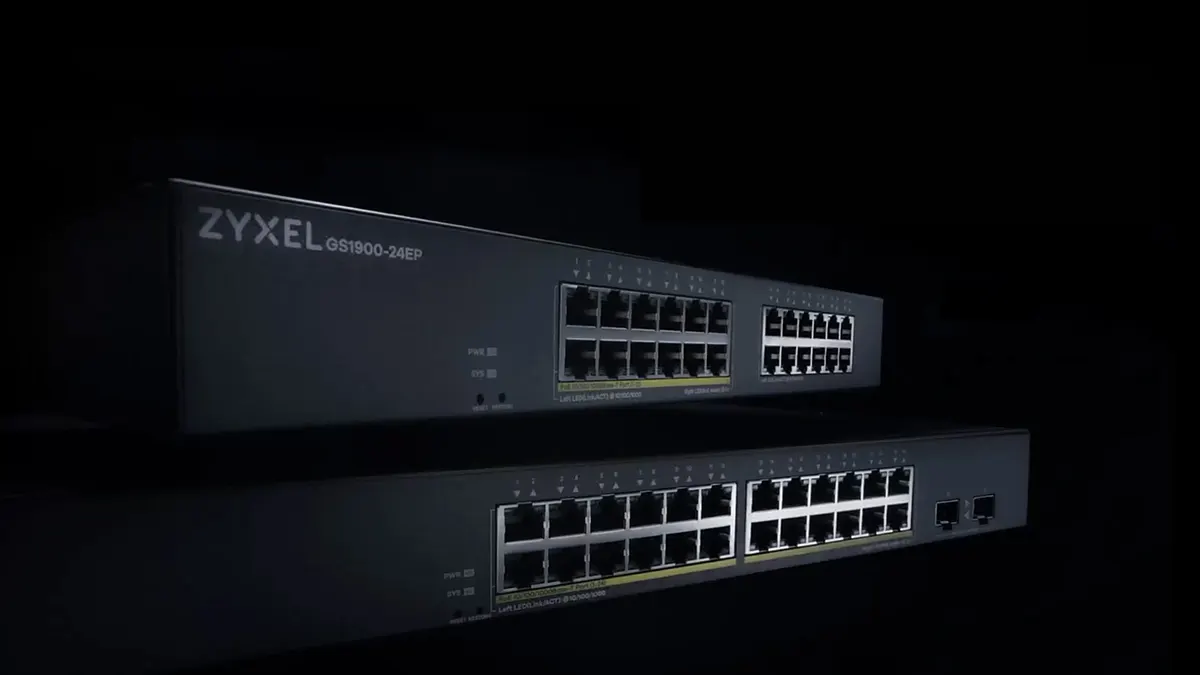
Zyxel випустила виправлення для лінійки комутаторів GS1900, усунувши вразливість нульового дня CVE-2026-107441, яку хакери використали для викрадення конфігурацій і облікових даних майже тисячі пристроїв по всьому світу.
Що сталося
Йдеться про запис поза межами буфера (out‑of‑bounds) у веб‑інтерфейсі керування, який дозволяв неавторизованому нападнику в межах мережі виконувати команди операційної системи через спеціально сформовані HTTP‑запити. За даними компанії, уразливість зачіпала десять моделей GS1900. Оновлення прошивки вийшли 22 жовтня, а безпекове повідомлення оприлюднили 3 листопада.
Як проходили атаки
Починаючи приблизно з 17 серпня, GreyNoise спостерігала активність підозрюваного китайськомовного угруповання Kapibala, яке скомпрометувало 996 пристроїв у 48 країнах. Зловмисники віддалено виконували команди, після чого завантажували скрипт для збирання конфігурацій пристрою, хешів root‑облікових записів та мережевої інформації. GreyNoise пов’язала Kapibala з кампанією Red Heron, яку раніше описувала Acronis у контексті експлуатації критичної уразливості в Gitea.
Плутанина з ідентифікатором CVE
21 вересня GreyNoise розкрила кампанію і приписала експлуатацію до уразливості CVE-2026-7273 — переповнення буфера до автентифікації, яке Zyxel виправила 16 червня для тих самих комутаторів. 21 вересня CISA додала CVE-2026-7273 до каталогу Known Exploited Vulnerabilities. Втім, дослідники Binarly з’ясували, що в атаках використовували іншу, раніше невідому уразливість, яка залишалась непатченою.
Під час аналізу інфраструктури Red Heron, пов’язаної з бекдором JITTERLY і руткітом SIXZUT, Binarly виявила відкритий архів із обфускованим Python‑експлойтом, націленим на Zyxel GS1900. Розбір показав, що експлойт спеціально перевіряє версії прошивок, виправлені проти CVE-2026-7273, і все одно лишається дієвим.
Що саме виправили
Binarly підтвердила 28 вересня, що експлойт працює проти всіх десяти релізів прошивок, патчених у червні. Попередні перевірки проти переповнення можна було обійти, пошкодивши лічильник параметрів до його валідації, що дозволяло перезаписувати пам’ять і виконувати команди без автентифікації навіть на оновлених пристроях.
Binarly повідомила Zyxel про знахідку 29 вересня; 11 жовтня виробник підтвердив нову вразливість і присвоїв їй CVE-2026-107441, класифікувавши окремо через відсутність перевірки довжин HTTP‑параметрів. 22 жовтня вийшли нові прошивки, які обмежують розміри параметрів і валідовують їхню кількість до копіювання даних у пам’ять, блокуючи техніку експлуатації.
Рекомендації адміністраторам
Адміністраторам комутаторів Zyxel GS1900 варто якнайшвидше встановити останні версії прошивки, щоб захиститися від CVE-2026-107441. Хоча віднайдений експлойт був націлений на прошивки, виправлені проти CVE-2026-7273, досі незрозуміло, чи його свідомо розробили для обходу червневих патчів, чи йшлося про споріднену прогалину, не закриту тим оновленням.