Понад 1 000 серверів GitLab лишаються вразливими до RCE-атак
Попри виправлення від 12 жовтня, понад тисяча інтернет-доступних інстансів GitLab досі без патча і вже під прицілом експлойтів.
Понад 1 000 серверів GitLab, відкритих в інтернеті, досі не оновлені проти критичної вразливості CVE-2026-97229, яку вже активно використовують для віддаленого виконання коду.
Що сталося
Проблема пов’язана з переповненням цілого у CI/CD Regular Expression Compiler — компоненті, що розбирає регулярні вирази в конфігураціях пайплайнів. За певних умов це дозволяло неавтентифікованому зловмиснику виконати довільний код на сервері через спеціально сформований регулярний вираз.
Оновлення і поради від GitLab
За даними компанії, виправлення випущено 12 жовтня для GitLab Community Edition (CE) та Enterprise Edition (EE) у версіях 19.4.2, 19.3.5 і 19.2.8. Виробник наполягає на негайному оновленні всіх інсталяцій, що управляються самостійно. GitLab.com вже працює на виправленій версії, а клієнтам GitLab Dedicated не потрібно вживати дій.
У п’ятницю американська CISA підтвердила, що вразливість експлуатують у дикій природі, додала CVE-2026-97229 до каталогу KEV та зобов’язала федеральні установи захистити свої сервери до неділі.
Масштаб проблеми
Попри доступні патчі, організація Shadowserver повідомила, що відстежує понад 1 000 неоновлених інстансів GitLab, які наразі піддаються атакам. Крім того, за їхніми даними, понад 11 300 інстансів уразливі до іншої критичної помилки в Regular Expression Compiler — CVE-2026-110264, з приблизно 39 тисяч серверів GitLab, які вони бачать щоденно.
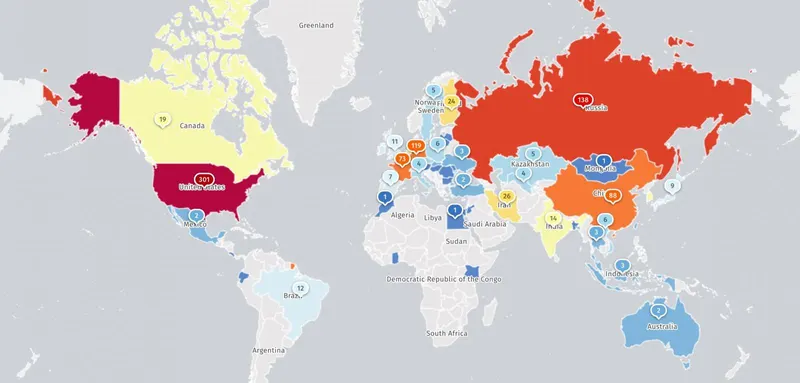
Серія критичних дірок цього року
CVE-2026-97229 — не перша серйозна проблема безпеки GitLab у 2026 році. У січні виправили високоризикову уразливість CVE-2026-0723, що дозволяла обходити двофакторну автентифікацію. У вересні закрили максимум-серйозну CVE-2026-85706 в API комітів репозиторію, яку можна було використати для викрадення облікових даних та інших секретів; CISA також позначила її як таку, що активно зловживається після повідомлень watchTowr про сканування вразливих серверів.
Від листопада 2021 року CISA додала шість вразливостей GitLab до списку активно експлуатованих, одна з яких вже застосовувалася у атаках із програмами-вимагачами. За даними GitLab, їхня DevSecOps-платформа має понад 70 мільйонів зареєстрованих користувачів і використовується більш ніж половиною компаній зі списку Fortune 100.
Фото: BleepingComputer