Ivanti закрила ще дві zero‑day у Connect Secure, що зловмисники об’єднували в ланцюг
Ivanti випустила оновлення безпеки для двох уразливостей у Connect Secure (ICS), які принаймні з 1 жовтня використовувалися в зв’язці з іншим багом для атак нульового дня.
Ivanti випустила патчі для двох нових уразливостей у шлюзі віддаленого доступу Connect Secure (ICS), які зловмисники поєднували в ланцюг із вже виправленою у жовтні помилкою автентифікації.
Що саме виправили
За даними компанії, закрито CVE-2026-111357 (підвищення привілеїв із високою небезпекою) та CVE-2026-118527, що дозволяла автентифікованим користувачам завантажувати файли на незахищений пристрій. Обидві вразливості експлуатували разом із CVE-2026-104935 — обходом автентифікації, який Ivanti виправила минулого місяця як «основний шлях експлуатації».
У своєму повідомленні Ivanti пояснила, що першочергово сфокусувалася на CVE-2026-104935, оскільки вже мала готове виправлення на етапі QA та прагнула якнайшвидше закрити головний вектор атаки.
Як діяли зловмисники
Фахівці Volexity, які виявили проблему, зафіксували, що актор UTA0576 щонайменше з 3 жовтня поєднував CVE-2026-104935 з двома іншими баґами для отримання неавтентифікованого виконання коду з правами root на повністю оновлених ICS-пристроях. За спостереженнями Volexity, зловмисник не розгортав малварі чи вебшелів, а повторно експлуатував пристрій для кожної команди та підчищав журнали, обходячи Integrity Checker Tool від Ivanti.
Threat intelligence-компанія Defused підтвердила ці висновки та повідомила про перші ознаки активної експлуатації CVE-2026-104935 з 1 жовтня.
Реакція та масштаби
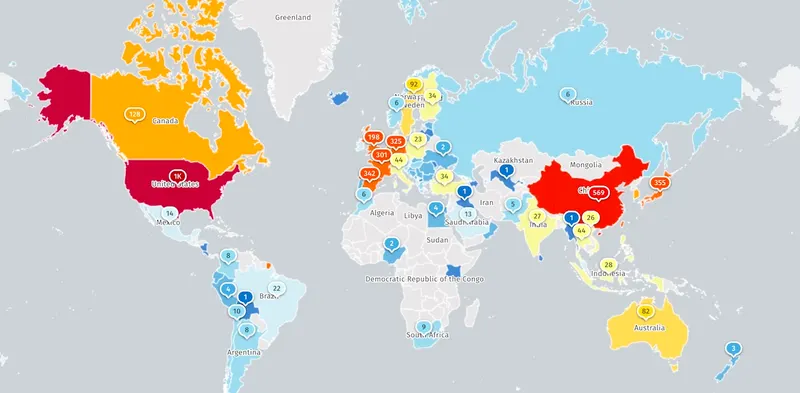
У вівторок CISA внесла CVE-2026-104935 до каталогу активно експлуатованих уразливостей і зобов’язала федеральні відомства терміново оновити системи. Тим часом Shadowserver відстежує понад 5 000 інстансів ICS, доступних із інтернету; скільки з них уже захищено від атак — невідомо.
Контекст
Продукти Ivanti часто стають мішенню для zero‑day, оскільки відкривають швидкий шлях у корпоративні мережі. Останніми роками компанія закривала низку реальних експлойтів для Connect Secure: від командної ін’єкції CVE-2024-21887 та обходу автентифікації CVE-2023-46805 у січні 2024 року до SSRF CVE-2024-21893 двома тижнями пізніше. У 2025‑му виправлено RCE CVE-2025-0282 та другу RCE CVE-2025-22457, яку, за повідомленнями, експлуатували хакери, пов’язані з Китаєм, щонайменше з середини березня.
За даними BleepingComputer, від листопада 2021 року CISA позначила 38 уразливостей Ivanti як активно експлуатовані в дикій природі, зокрема 12, залучених у атаках із застосуванням ransomware.
Фото: BleepingComputer