Alpine Linux перебудувала GitLab з нуля і скинула паролі після спроб RCE
Alpine Linux відновила свою інстанцію GitLab з нуля і примусово скинула всі паролі після спроб експлуатації критичної уразливості 20–21 жовтня.
Alpine Linux перебудувала свій сервер GitLab і ініціювала скидання всіх паролів через спроби віддаленого виконання коду (RCE), зафіксовані 20–21 жовтня, які могли вплинути на інфраструктуру розробки.
Що сталося
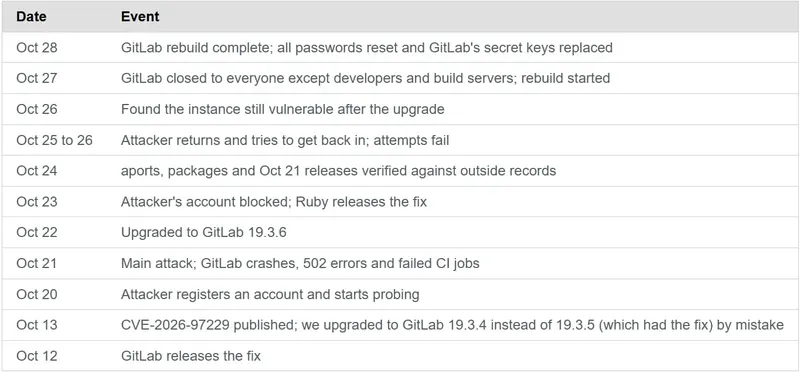
За даними проєкту, зловмисники неодноразово атакували уразливість CVE-2026-97229 максимальної критичності, змушуючи процеси GitLab аварійно завершуватися. Загалом відбулося вісім збоїв воркерів, чотири з них — частково успішні, однак повної експлуатації не підтверджено.
Команда не знайшла свідчень виконання коду чи втручання в пакунки та релізи, але не може цього повністю виключити через відсутні журнали і брак записів про вихідні з’єднання. Тому GitLab було розгорнуто «з нуля», а всі паролі користувачів — скинуто.
Чому уразливість небезпечна
CVE-2026-97229 — це переповнення цілого числа в компіляторі регулярних виразів CI/CD (Onigmo), що постачається з Ruby у складі GitLab. За певних умов неавтентифікований нападник може виконати довільний код на сервері, надіславши спеціально сформований регулярний вираз у конфігурації пайплайна.
GitLab розкрив проблему і випустив виправлення 12 жовтня. Alpine спочатку поставила GitLab 19.3.4 замість виправленої 19.3.5, а оновлення до 19.3.6 не закрило діру, бо у власному контейнерному образі бракувало потрібного патча Ruby, присутнього в офіційних пакетах GitLab.
Як реагувала команда Alpine Linux
20–21 жовтня зловмисник подавав шкідливі конфігурації CI/CD, що спричинили вісім крашів воркерів; кілька спроб були близькими до успіху. Команда виявила, що нападники завантажували їхній контейнерний образ GitLab — імовірно, готуючись до атаки на ланцюг постачання.
Перевірка комітів, пакунків і релізів до 27 жовтня не виявила підміни. Ключі підпису не могли бути скомпрометовані, адже вони не зберігаються на сервері GitLab.
Можливі наслідки та поради
У разі успішної експлуатації могли бути розкриті дані користувачів, хеші паролів, секрети 2FA, секрети CI/CD, облікові дані інтеграцій і приватний вміст проєктів. Підтверджень компрометації цих даних немає.
Alpine радить користувачам змінити паролі GitLab і отримати образ alpinelinux/gitlab:19.3.6 від 27 жовтня з Ruby 3.3.13, який усуває CVE-2026-97229.
Фото: BleepingComputer