CISA: критичну уразливість GitLab уже експлуатують; терміново оновіть
CISA підтвердила активну експлуатацію максимальнокритичної вразливості GitLab (CVE-2026-97229) і додала її до каталогу KEV. Адміністраторам радять негайно встановити оновлення.
US CISA повідомила, що зловмисники вже використовують критичну вразливість у GitLab (CVE-2026-97229), яку було виправлено раніше цього місяця. Агентство внесло її до каталогу Known Exploited Vulnerabilities і зобов'язало федеральні відомства захистити свої сервери згідно з BOD 26-04.
Що сталося
Уразливість CVE-2026-97229 знайдено в CI/CD Regular Expression Compiler, який розбирає й виконує регулярні вирази у конфігураціях пайплайнів. Через переповнення цілого та недостатню валідацію виразів віддалений нападник може виконати довільний код на цільовому сервері, зокрема за певних умов — без автентифікації.
За даними компанії, GitLab усунув проблему у версіях GitLab CE/EE 19.4.2, 19.3.5 та 19.2.8 і закликав адміністраторів негайно оновити інсталяції. Також опубліковано правила виявлення загроз для клієнтів зі самокерованими інстансами, оскільки фіксуються спроби експлуатації.
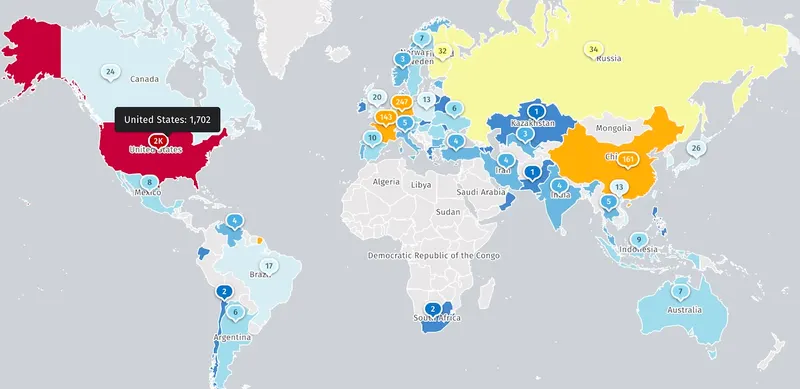
CISA рекомендує пріоритезувати виправлення всім організаціям, включно з приватним сектором, щоб запобігти атакам на мережі. За спостереженнями Shadowserver, онлайн доступні майже 2,800 інстансів GitLab CE; скільки з них уже захищено — невідомо.
Інші виправлення GitLab цього року
- У січні виправлено уразливість високої критичності в обхід двофакторної автентифікації (CVE-2026-0723), що дозволяла атакувальникам із відомим ID облікового запису обходити 2FA.
- На початку місяця закрито ще одну максимальнокритичну проблему в Regular Expression Compiler (CVE-2026-110264), яка також могла призвести до віддаленого виконання коду.
- Майже за два тижні по тому виправлено максимальнокритичну уразливість у API комітів репозиторію (CVE-2026-85706), що дозволяла читати чутливі дані — зокрема облікові дані та інші секрети — з уразливих серверів. Наступного дня CISA додала цю ваду до списку активно експлуатованих після повідомлень про інтернет-сканування неоновлених інстансів.
З листопада 2021 року CISA позначила шість вразливостей GitLab як такі, що експлуатуються в реальних атаках; цього лютого до переліку додали ще дві (CVE-2021-22175 і CVE-2021-39935). Платформою DevSecOps від GitLab користуються понад 50% компаній зі списку Fortune 100 і понад 70 млн зареєстрованих користувачів у світі.
Фото: BleepingComputer