Cisco закрила zero-day у ASA/FTD, який валить SSL VPN фаєрволи
Cisco випустила оновлення для ASA та FTD: уразливість CVE-2026-76418 вже активно використовують для віддалених DoS-атак на SSL VPN.
Cisco випустила виправлення для нульового дня у програмному забезпеченні ASA та FTD, який зловмисники вже використовують для віддаленого падіння фаєрволів із ввімкненим SSL VPN.
Що відомо про CVE-2026-76418
Уразливість високої небезпеки зачіпає пристрої з конфігураціями, що містять ключове слово 'webvpn', коли SSL VPN активований щонайменше на одному інтерфейсі. Атака не потребує автентифікації: достатньо спеціально сформованого запиту до SSL VPN, щоб спричинити перезавантаження пристрою та відмову в обслуговуванні (DoS).
За даними компанії, проблема спричинена логічними помилками, коли в групі тунелів увімкнено вторинну автентифікацію. PSIRT Cisco зафіксувала активну експлуатацію в жовтні 2026 року. Виробник закликає терміново оновити ПЗ, але не публікує індикаторів компрометації та не розкриває, кого саме атакують.
Як зменшити ризики, якщо оновлення недоступне
Повноцінних обхідних рішень Cisco не пропонує. Тимчасовим заходом для адміністраторів, які не можуть негайно встановити патч, є вимкнення вторинної автентифікації в групі тунелів за замовчуванням DefaultWEBVPNGroup або у будь-яких користувацьких групах.
Масштаб експозиції та контекст попередніх атак
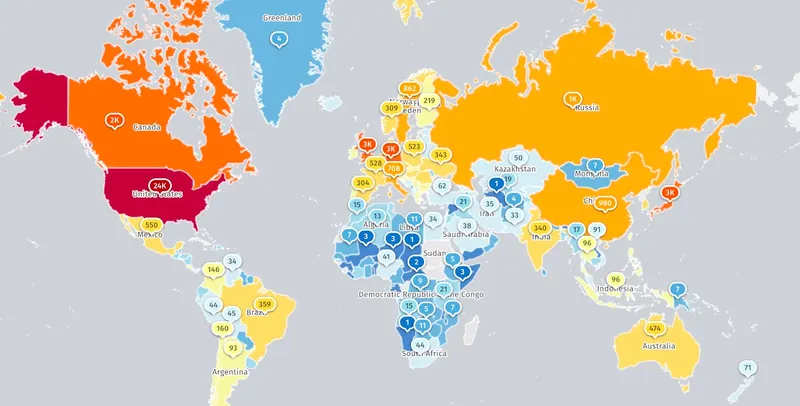
За даними платформи Shadowserver, в інтернеті зараз експоновано понад 51 000 пристроїв Cisco ASA з SSL VPN. Організація не уточнює, скільки з них уже захищені або є honeypot-системами.
Серія інцидентів із ASA/FTD
Торік Cisco випустила патчі для двох інших уразливостей (CVE-2025-20362 і CVE-2025-20333) в ASA та FTD, попередивши про їх експлуатацію проти пристроїв 5500-X із ввімкненими вебсервісами VPN. Того ж дня CISA видала Emergency Directive 25-03, зобов’язавши федеральні відомства за 24 години захистити свої фаєрволи Cisco.
Компанія пов’язала тодішні атаки з кампанією ArcaneDoor, де також використовувалися нульові дні CVE-2024-20353 і CVE-2024-20359 для зламу урядових мереж із листопада 2023 року. У серпні Cisco закрила ще один DoS zero-day (CVE-2026-20349), який експлуатували проти ASA/FTD із ввімкненими SSL listen sockets. На початку місяця виробник також попередив про активну експлуатацію zero-day (CVE-2026-76519) у Secure Email Gateway з можливістю виконання команд від імені root без автентифікації.
З листопада 2021 року CISA зафіксувала 101 уразливість Cisco, що експлуатувалася «в полі», з яких сім використовували угруповання-вимагачі.
Фото: BleepingComputer