Хакери полюють на свіжо-закриту вразливість Oracle E-Business Suite
Фахівці фіксують сканування мережі на предмет критичної вади CVE-2026-101767 в Oracle E‑Business Suite. Oracle випустила патч 20 жовтня й закликає терміново оновитися.
Зловмисники почали шукати в інтернеті системи з не встановленими оновленнями для критичної вразливості в Oracle E‑Business Suite (CVE-2026-101767). Оновлення безпеки вийшло 20 жовтня в межах жовтневого пакета виправлень Oracle.
Що сталося
Недолік знайдено в базовому компоненті Application Object Library EBS і дозволяє неавторизованим нападникам, маючи лише HTTP‑доступ, перехопити контроль над уразливими системами внаслідок атаки невисокої складності. За даними компанії, клієнти мають негайно встановити патчі та залишатися на підтримуваних версіях ПЗ.
Хоч Oracle поки не позначає CVE-2026-101767 як експлуатовану «в диких умовах», компанія з розвідки загроз Defused у вівторок повідомила про зафіксовані спроби розвідки цієї вади. За їхніми даними, 27 жовтня їхні «пастки» для Oracle EBS записали пробні експлойти проти неавтентифікованої SQL‑інʼєкції у Thin Client Framework servlet, що в ланцюжку призводить до віддаленого виконання коду.
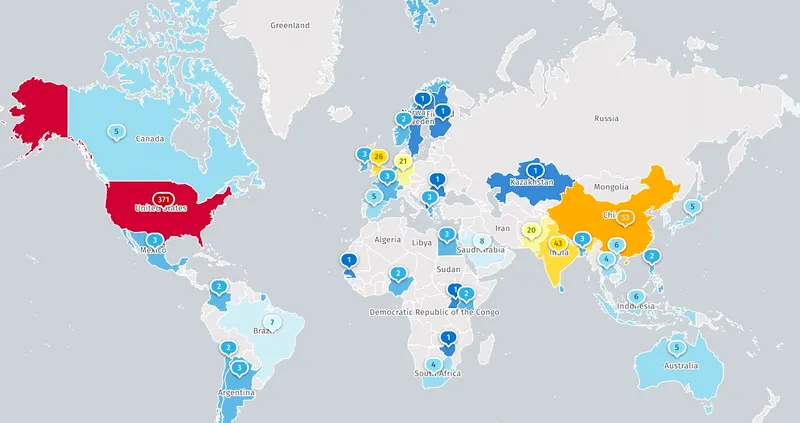
Масштаб виставлених в інтернет інстансів
Shadowserver наразі відстежує понад 670 інстансів Oracle EBS, доступних напряму з інтернету, більшість із IP‑адресами у США. Втім, організація не вказує, яка частина з них — це пастки для атакувальників або вже захищені інстанси.
Чому це важливо
Уразливості Oracle часто приваблюють нападників, адже відкривають шлях до корпоративних мереж великих компаній, держустанов і медичних організацій. З серпня 2025 року угруповання Clop експлуатувало іншу ваду Oracle EBS (CVE-2025-61882) у нульових днях проти таких цілей, як Logitech, GlobalLogic, The Washington Post та кількох університетів США (зокрема Harvard University, University of Pennsylvania, Dartmouth College і University of Phoenix).
У червні Oracle випустила екстрені пом’якшення для критичної нульової вразливості в PeopleSoft Suite (CVE-2026-35273), яку між 27 травня та 9 червня використовувала група ShinyHunters для неавторизованого віддаленого виконання коду і викрадення даних у численних організацій, включно з Nottingham University, Nissan і Національною асоціацією уповноважених зі страхування (NAIC).
Що робити адміністраторам
Oracle підкреслює, що успішні атаки нерідко стаються через відсутність встановлених доступних виправлень. Рекомендації очевидні: якнайшвидше застосувати оновлення, перевірити, що інстанси EBS не доступні напряму з інтернету без потреби, та увімкнути моніторинг на спроби SQL‑інʼєкцій і аномальне виконання коду.
За даними CISA, з листопада 2021 року до списку активно експлуатованих помилок додано 46 вразливостей Oracle, з яких 13 також використовувалися в атаках із вимаганням.
Фото: BleepingComputer