Google: атаки LLMjacking виставляють компаніям рахунки до $1 млн
Дослідники GTIG і Mandiant повідомили про хвилю LLMjacking — викрадення доступу до великих мовних моделей у хмарі, що призводить до шахрайських витрат у сотні тисяч доларів на день.
Google спільно з Mandiant зафіксували сплеск атак LLMjacking, коли зловмисники використовують викрадені ключі доступу до LLM або відкриті кінцеві точки, накручуючи жертвам рахунки до $1 млн.
Як працює LLMjacking
Зловмисники знаходять публічно доступні LLM-ендпоїнти або викрадають дійсні API-ключі з незахищених машин і хмарних середовищ. Після первинного проникнення доступ продається сервісам-«міксерам» LLM, які масово проганяють запити через проксі-інфраструктуру, списуючи токени з акаунтів жертв.
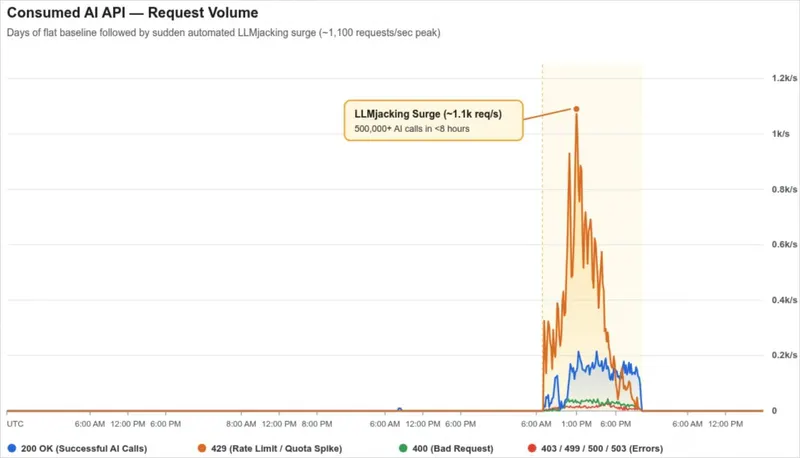
Після перепродажу трафік різко зростає — до понад 1000 запитів за секунду, а провайдер фіксує це як легальне споживання. За спостереженнями дослідників, добові шахрайські нарахування перевищували $100 000, а сумарно в окремих організацій сягали $1 000 000.
Хто за цим стоїть
GTIG і Mandiant виділяють два кластери зловмисників: одні сканують на відкриті LLM-ендпоїнти, інші цілеспрямовано крадуть ключі. Окремо ідентифіковано кластер UNC6993, який агрегує викрадені ключі через шлюзи, розподіляє запити та ймовірно продає доступ на підпільних форумах.
Доступ здобувають через скомпрометовані хмарні облікові дані, ключі сервісних акаунтів, GitHub-токени, активні сесії та ключі до LLM API. Усередині середовища шукають секрети в логах, БД та менеджерах та намагаються закріпитися через бекдор-акаунти або ін'єкцію SSH-ключів.
Міксери LLM і масштаби збитків
Дослідники виявили інфраструктуру ретрансляції, зокрема Jet Night з «безлімітними планами» за $60/місяць і сервіс newapi[.]pro. За даними Google, один з акторів за менш ніж вісім годин виконав понад 500 000 викликів LLM API, використовуючи викрадені ключі для сервісу jet-night.com, що спричинило майже $1 млн витрат на токени в організації-жертві.
Також зафіксовано експлуатацію вразливості CVE-2026-40217 у LiteLLM, яка дозволяє запускати довільний код через ендпоїнт тестування guardrail із кастомним кодом. У деяких випадках зловмисники розміщували на хмарній інфраструктурі жертви власні публічні проксі та агентні навантаження, зокрема під персоною D1337-KAIROS.
Як захиститися
Google радить починати з пріоритезації IAM та безпеки ланцюга постачання: централізовані платформи для секретів із ротацією ключів, принцип найменших привілеїв і явна заборона всіх непотрібних дозволів, включно з доступом до Cloud LLM-сервісів.
- Увімкнути фішингостійку MFA.
- Забезпечити спостережуваність і моніторинг «тіньових» LLM/AI-сервісів.
- Встановити ліміти на використання API та бюджет.
- Активувати й відстежувати cloud audit та inference-логи на предмет несанкціонованих активацій сервісів, підозрілих перевірок облікових даних, аномального використання та спроб вимкнути логування.
Фото: BleepingComputer