F5 випустила термінові патчі для критичних уразливостей BIG-IP
F5 оприлюднила позапланові виправлення для п’яти критичних уразливостей у BIG-IP, що дають змогу виконувати код віддалено або спричиняти відмову в обслуговуванні. Компанія також випустила hotfix для окремої SAML-уразливості високої небезпеки.
F5 попередила клієнтів про п’ять критичних уразливостей у BIG-IP і закликала негайно встановити позапланові виправлення. Дірки дають змогу неавтентифікованим зловмисникам завершувати роботу Traffic Management Microkernel (TMM) та віддалено виконувати довільний код на системах із вразливими конфігураціями.
Що саме вразливо
Проблеми відстежуються як CVE-2026-121805, CVE-2026-120292, CVE-2026-120285, CVE-2026-116953 і CVE-2026-123637. Це переповнення буфера в стеку, що зачіпають BIG-IP Access Policy Manager (APM) та функцію сценаріїв BIG-IP iRules. Усі п’ять оцінені як критичні.
За даними компанії, трафік переривається під час перезапуску процесу TMM; уразливості дозволяють віддаленому неавтентифікованому зловмиснику спричинити DoS і потенційно виконати код. Йдеться лише про площину даних — площина керування не під загрозою.
Окремий hotfix для SAML
Додатково F5 випустила інженерні hotfix’и для уразливості високої небезпеки в BIG-IP APM SAML (CVE-2026-126822). Вона спричинена integer underflow й може бути використана для атак відмови в обслуговуванні віддаленим неавтентифікованим нападником.
Рекомендації виробника
F5 повідомляє, що обхідних заходів немає, тож командам безпеки радять якнайшвидше інсталювати позациклові оновлення на вразливі пристрої. Компанія не фіксує ознак експлуатації цих конкретних дірок, але закликає оновлюватися негайно.
Масштаб потенційного впливу
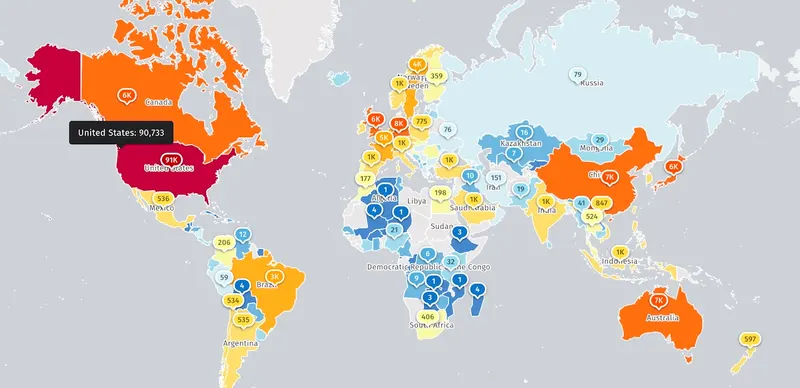
За даними Shadowserver, в інтернеті видно понад 177 000 інстансів BIG-IP і більш як 14 600 IP-адрес із відбитками BIG-IP APM. Невідомо, скільки з них — пастки для зловмисників або вже виправлені.
Контекст: BIG-IP під прицілом
Адміністратори мають діяти швидко, адже в минулому вразливості F5 часто активно зловживали кібергрупи — від картографування внутрішніх мереж і викрадення файлів до захоплення пристроїв та застосування деструктивного ПЗ. CISA з листопада 2021 року позначила сім уразливостей F5 як такі, що експлуатуються, з них чотири використовували банди-ринсомвери.
Нещодавно, у вересні, F5 вже латала критичну дірку в BIG-IP APM (CVE-2026-94127), яку зловмисники експлуатували як нульовий день для RCE. Торік компанія також повідомляла про злам власних систем державними хакерами у серпні 2025 року зі викраденням сирцевого коду та відомостей про невідомлені вразливості BIG-IP. F5 входить до Fortune 500 та обслуговує понад 23 000 клієнтів, включно з 80% Fortune Global 500 та 48 із Fortune 50.
Фото: BleepingComputer