PHP випустить екстрені патчі для двох RCE-уразливостей
Команда PHP попередила про два критичні баги з рейтингом 9,2/10 і готує термінові оновлення безпеки. Адміністраторам радять бути готовими встановити патчі одразу після виходу.
Команда PHP попередила про два критичні баги з рейтингом 9,2/10 і готує термінові оновлення безпеки. Адміністраторам радять бути готовими встановити патчі одразу після виходу.
Дослідники з Claroc виявили понад 6 800 публічних посилань на розмови з AI-асистентом Muse. Meta зупинила функцію шерингу та переглядає механізм формування URL.
eMudhra відкликала вісім проміжних сертифікатів після виявлення критично слабких приватних ключів. Браузери та ОС поетапно заблокували довіру до них і випускають оновлення.
Дослідники виявили серію атак на ланцюг постачання AOMEI Backupper: зловмисники тимчасово підміняли конфігурації серверів оновлень і сповіщень, поширюючи нові шкідники.
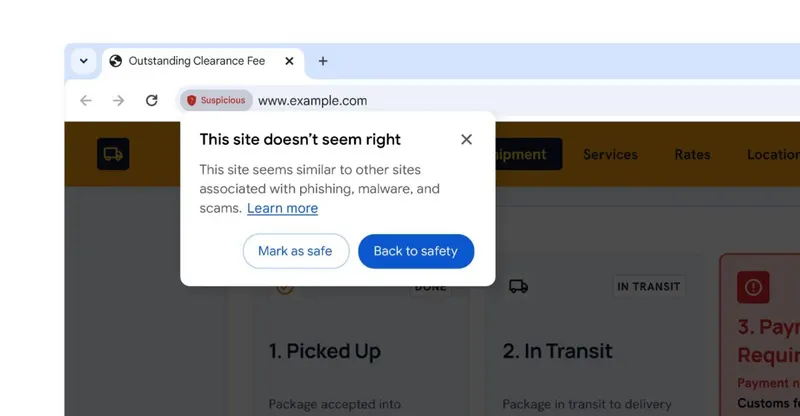
Google оновлює Safe Browsing у Chrome: окремі попередження для підозрілих і небезпечних сайтів та посилене виявлення шахрайств за допомогою моделей Gemini.
За повідомленням The Intercept, Армія США працює над програмою ECHOTRIBBLE — автономними агентами на базі штучного інтелекту, здатними проникати в мережі противника та «нейтралізувати» цілі.
Суд у США засудив громадянина Нігерії до 8 років ув’язнення за участь у спірфішингових атаках на сервіси підготовки податкових декларацій. За даними слідства, група винесла понад $3 млн через підробні заявки на податкові відшкодування та кредити.
Зловмисники зламали обліковий запис розробника на GitHub і підмінили кілька релізів OVHcloud CLI, вбудувавши інфостілер. Компанія радить негайно оновити або видалити інструмент.
Оператор сервісу OnlyFake визнав провину у США, а дослідження Flare показує, як на форумах продають повні пакети для обходу перевірок KYC — від підроблених документів до допомоги у відеоверифікації.
Американська Bullhorn тимчасово відключила доступ до своєї платформи рекрутингу після кібератаки, що спричинила масштабний збій. Компанія із залученням CrowdStrike відновлює сервіси.
Частина завантажень Rank Math PRO для WordPress містила бекдор. Компанія прибрала шкідливі файли і випустила чисту версію 3.0.124.
Nikkei Inc. розкрила новий інцидент безпеки — вже третій за приблизно місяць. Компанія каже, що витік торкнувся до 1,83 млн записів із хмарного сховища.
Відкритий проєкт OpenCode сповістив частину користувачів про витік збережених ключів API після масштабної атаки з дистиляцією моделей, що тривала близько 48 годин.
Фахівці з безпеки Norforge виявили хакера, який за допомогою автономних AI-агентів зламав понад 100 сайтів. Серед жертв — John Deere, SharkNinja і Cummins, повідомляє Reuters.
F5 оприлюднила позачергові оновлення безпеки для NGINX, що закривають кілька вразливостей, серед них три критичні з ризиком віддаленого виконання коду на системах із нестандартними конфігураціями.
Зловмисники експлуатують критичну уразливість CVE-2026-106931 у SiteGuard Server Edition, що дає змогу виконувати команди з привілеями root або SYSTEM. Під загрозою інсталяції з увімкненою функцією статистики.
Команда Have I Been Squatted показала, що комбінації символів Unicode у доменах можуть обманути перевірки браузерів, попри розвинені фільтри Chromium.
Дослідники Sansec попереджають про вразливість CVE-2026-103849 у Magento та Adobe Commerce, яка може дати змогу зловмисникам виконувати довільний PHP-код на серверах магазинів.