OVHcloud попереджає: на GitHub підмінено OVHcloud CLI для крадіжки секретів
Зловмисники зламали обліковий запис розробника на GitHub і підмінили кілька релізів OVHcloud CLI, вбудувавши інфостілер. Компанія радить негайно оновити або видалити інструмент.
OVHcloud повідомила, що зловмисники скомпрометували її відкритий інструмент OVHcloud CLI на GitHub і розповсюджували через нього шкідливе ПЗ для викрадення секретів розробників.
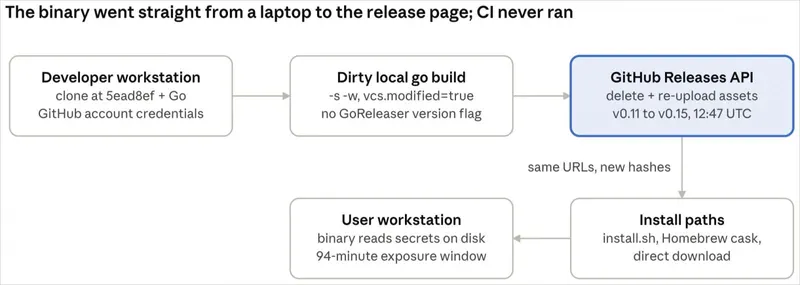
За словами CEO Octave Klaba, зловмисник перехопив обліковий запис розробника та модифікував випуски 0.11.0–0.15.0. Підозрілий реліз з’явився 19 жовтня о 14:47 і був виявлений та заблокований о 16:21 після повідомлення від клієнта. Версії 0.10.0 і новітня 0.16.0 — чисті.
Що саме підмінили і як це стало можливим
Компанія пояснює, що шкідливе ПЗ хоч і низької якості, але здатне «витягувати секрети з диска». Пакети зі шкідливим кодом були завантажені локально та не проходили CI/CD — це стало можливим, бо в репозиторії була вимкнена незмінність релізів на GitHub. Самі конвеєри CI/CD з тестами та перевірками вразливостей не постраждали.
OVHcloud вже увімкнула незмінність релізів і вважає інцидент локалізованим. Користувачам, які завантажили підозрілі версії, радять виконати очищення системи та відкликати всі секрети.
Сліди операції GlassWorm
На думку платформи OpenSourceMalware, це частина нової кампанії GlassWorm, відомої атаками на екосистеми VSCode, OpenVSX, GitHub і npm із кінця 2025 року. Дослідники заявляють, що використаний у нападі GitHub-акаунт був скомпрометований понад пів року: в історії видно сценарне переписування від 5 березня 2026 року і прихований завантажувач preinstall.js, який декодує другий етап через «Solana memo dead drop». При цьому сам шкідливий пейлоад у трофейній збірці OVHcloud CLI вони не аналізували.
Кому загрожує і що робити
- Компрометовані версії: 0.11.0, 0.12.0, 0.13.0, 0.14.0, 0.15.0.
- Чисті версії: 0.10.0 та 0.16.0.
- Платформи: macOS (Intel і ARM), Linux (x86_64 та ARM64), Windows x86-64.
- Не зачеплено: збірки з вихідних кодів і Docker-образи.
Користувачам, які запускали вразливий бінарник, слід вважати скомпрометованими всі секрети на машині: змінити ключі, токени та паролі, а також провести прибирання системи. CEO підкреслив: попри «низьку якість» бінарника, він «може дійти до мети», тож відкладати ротацію секретів не варто.
Фото: BleepingComputer