Злам серверів AOMEI: через оновлення розповсюджували шкідливе ПЗ
Дослідники виявили серію атак на ланцюг постачання AOMEI Backupper: зловмисники тимчасово підміняли конфігурації серверів оновлень і сповіщень, поширюючи нові шкідники.
Між квітнем і липнем 2026 року зловмисники зламали інфраструктуру AOMEI та використовували системи оновлень і сповіщень застосунку AOMEI Backupper для непомітного розповсюдження шкідливого ПЗ.
Як відбувалася компрометація
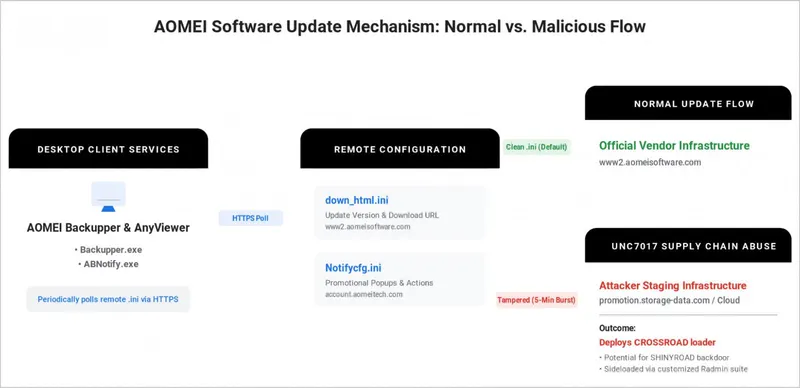
Кампанію виявили фахівці ManageEngine Threat Analysis Lab (METAL) разом із Google Threat Intelligence Group (GTIG) і Mandiant. Зловмисники тимчасово змінювали два конфігураційні файли на серверах AOMEI — down_html.ini і Notifycfg.ini — після чого швидко відновлювали їх до початкового стану, ускладнюючи виявлення.
Файл down_html.ini вказує, звідки завантажувати пакети оновлень, а Notifycfg.ini керує сповіщеннями і може запускати вміст на комп’ютері. Підміна спрямовувала AOMEI Backupper на завантаження шкідливого ZIP, який виконували через механізм сповіщень без участі користувача. Дослідники Google відтворили цей ланцюжок запуску у власних тестах.
Перші ознаки атаки з’явилися 28 травня, коли рішення ManageEngine зафіксувало, що AOMEI Backupper раптово встановлює легітимний інструмент віддаленого доступу Radmin на комп’ютерах двох не пов’язаних між собою компаній у різних країнах. Інсталяцію ініціювали вбудовані «промо»-процеси AOMEI.
Короткі «вікна» розповсюдження
Моніторинг серверів AOMEI 16 липня зафіксував момент підміни, підтвердивши, що саме інфраструктура компанії віддавала шкідливий вміст. Дослідники також виявили зміну контрольної суми в конфігурації оновлень, тож архів проходив перевірку цілісності.
- 28 травня: 10 хвилин (05:40–05:50 UTC)
- 16 липня: 6 хвилин (08:33–08:39 UTC)
- 20 липня: 5 хвилин (10:35–10:40 UTC)
Google попереджає, що атаки мали опортуністичний характер і могли торкнутися ширшого кола організацій, які перевіряли оновлення в ці короткі проміжки.
Нові шкідники і додаткові техніки
Активність приписують угрупованню UNC7017. Через підмінені конфігурації поширювали завантажувач CROSSROAD і бекдор SHINYROAD. Після запуску CROSSROAD здійснював розвідку системи, підвантажував додаткові компоненти і закріплювався через заплановане завдання. SHINYROAD використовував легітимні компоненти Radmin для завантаження коду та вихідного з’єднання з сервером керування.
Під час атаки 20 липня зафіксовано другу техніку: примусове звернення механізму сповіщень до WebDAV-ресурсу зловмисників через невидиме спливаюче вікно, що могло розкрити NTLM-хеші для подальшого зламу.
Кого зачепило і інфраструктура
Ідентифіковано постраждалі організації у США, Австралії, Індії, Сінгапурі, Іспанії та Швейцарії — зокрема з ІТ-послуг, телекомунікацій та вищої освіти. Серед виявлених індикаторів — IP 8.210.84[.]56, serv.oss-cn-hongkong[.]aliyuncs.com, домени під storage-data[.]com і легітимний endpoint storage.googleapis.com.
Фото: BleepingComputer