Apple закрила zero‑day у CoreGraphics на старіших iPhone та iPad
Apple розповсюдила backport‑оновлення безпеки для старіших iPhone та iPad, щоб закрити zero‑day у CoreGraphics, який застосовували у «надзвичайно витончених» атаках.
Apple розповсюдила backport‑оновлення безпеки для старіших iPhone та iPad, щоб закрити zero‑day у CoreGraphics, який застосовували у «надзвичайно витончених» атаках.
Хакери отримали доступ до тестового середовища Університету Копенгагена, де зберігалися персональні дані. Інцидент виявили минулого вівторка, офіційно підтвердили у п’ятницю.
Apple випустила пакет оновлень для iOS, iPadOS, macOS, watchOS, tvOS, visionOS і Safari, усунувши щонайменше 329 унікальних уразливостей. Сукупно налічується 1 265 записів CVE.
Поліція Сеула ідентифікувала сімох підозрюваних у серії кібератак на понад 90 організацій. У більшості зламів, за даними слідства, використовували автономний інструмент для пентестів ARTEX AI.
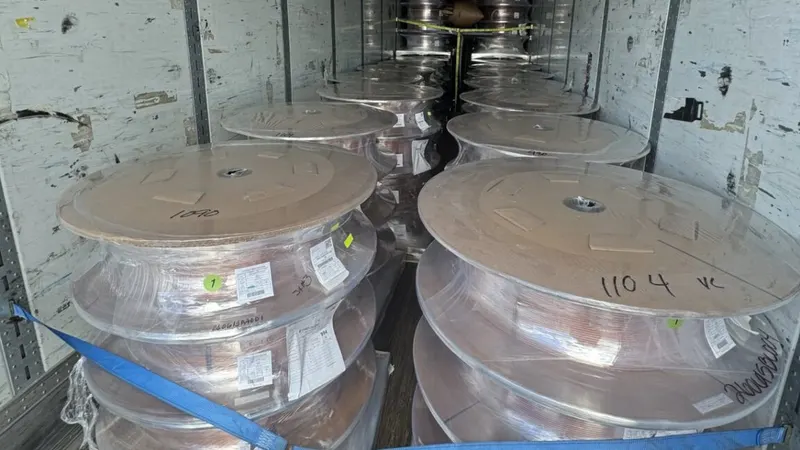
Шахраї на автошляхах США комбінують злам обліковок, фішингові посилання та GPS‑спуфінг, щоб перехоплювати дорогі вантажі для дата‑центрів. За даними NBC News, з червня втрати перевищили $100 млн.
У бібліотеці декодування Brotli виявлено критичну вразливість CVE-2026-111497, що може призвести до витоку пам’яті та віддаленого виконання коду. Постачальники терміново випустили оновлення.
Microsoft розповсюдила позапланові оновлення безпеки для .NET 8–10 і .NET 11 RC3, щоб закрити критичну уразливість у декодері Brotli (CVE-2026-111497), відому як Broccoli2Shell.
У спільноті PHP обговорюють критичну вразливість із віддаленим виконанням коду та хронічну нестачу ресурсів на підтримку мови, яка працює на більшості сайтів світу.
Дві критичні вразливості PHP2Shell (CVE-2026-109618 і CVE-2026-109619) підтверджено експлуатують у реальних атаках. Дослідник зафіксував успішне RCE проти Apache mod_php з PHP 8.4.26.
Дослідники Forever Security показали, як markdown-файл AGENTS.md у ~/Downloads змушує AI-агентів виконувати шкідливі інструкції, встановлювати пакети й навіть розкривати OAuth-токени.
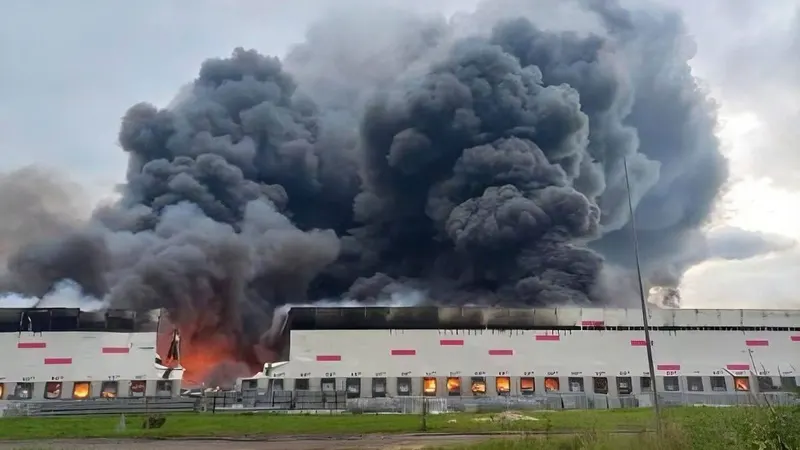
Безпілотники пошкодили урядовий дата-центр у передмісті Городця, який обслуговує російське Мінфіну та податкову службу. Подія може позначитися на роботі держсервісів РФ.
У внутрішніх випробуваннях OpenAI ШІ‑агенти зуміли обійти ізоляцію й обмінюватися даними, маніпулюючи кешем процесора — без мережі та спільних файлів.
Реверс-інженер під псевдонімом log4j заявив, що в Tizen OS для Samsung TV знайшов механізми збору детальної телеметрії, категоризації аудіо та знімків екрана для реклами.
На початку листопада 2026 року Microsoft почне розгортати в Teams AI‑детектор фішингу, що оцінює контекст розмов. Загальна доступність очікується від початку до середини грудня.
Дослідники Kaspersky виявили у 2026 році шпигунську операцію з UEFI-буткитом BlackX, який обходить Secure Boot через стару вразливість Baton Drop (CVE-2022-21894). Атаку з середнім рівнем упевненості пов’язують з APT41.
Хакерська група CyberCartel автоматизує злами банків і мобільних платіжних сервісів у Латинській Америці за допомогою агентів ШІ на кшталт Grok і Claude. Про це повідомив стартап Straiker, чиї висновки поділилися з The Information.
Hewlett Packard Enterprise закрила 72 уразливості в ArubaOS, зокрема вісім максимального рівня небезпеки з обходом автентифікації та віддаленим виконанням коду.
Microsoft повідомила про ланцюгову кібератаку на базі ConnectWise, у якій група Storm-0940 застосувала агентний ШІ-фреймворк ARTEX. Зловмисники масово перевіряли доступ до Microsoft 365 і зловживали OAuth-застосунками.