Зловмисні моделі на Hugging Face знову майнять криптовалюту й відкривають бекдори
Pluto Security зафіксувала повернення кампанії, що зловживає опцією trust_remote_code в репозиторіях моделей Hugging Face. Окремо дослідники описали фейковий Solana starter kit на GitHub із віддаленим доступом.
Кампанія з криптомайнінгом і бекдорами знову спливла на Hugging Face за кілька днів після первинного видалення, повідомляє Pluto Security. Найпопулярніша шкідлива «модель» зібрала понад 28 тис. завантажень, а паралельно Air Security попереджає про підробний Solana starter kit на GitHub, здатний нав'язати віддалений доступ.
Як працює атака
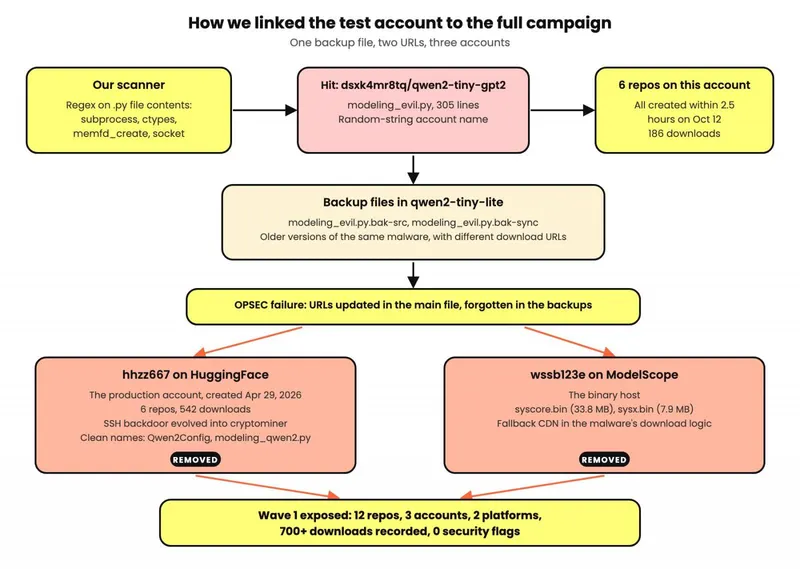
Pluto Security виявила 31 зловмисний репозиторій у семи акаунтах на Hugging Face, опублікованих двома хвилями з вересня. Вони маскувалися під малі тестові чекпойнти Qwen2 та націлювалися на GPU-хости з самостійно розгорнутими серверами для інференсу (виконання моделей), зокрема Xinference і GPUStack.
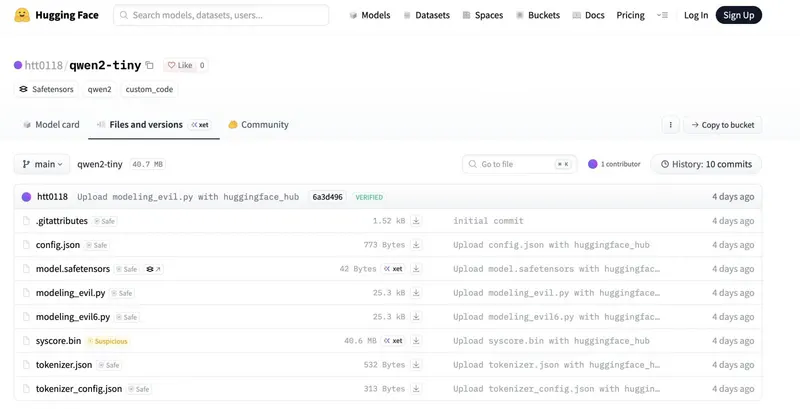
Замість отруєних ваг чи pickle-експлойтів використано опцію trust_remote_code, що дозволяє моделі постачати власний Python-код і виконувати його під час завантаження. Найзавантажуваніший проєкт, MENXIANGYU/qwen2-tiny, взагалі не містив моделі: код встановлював майнер під виглядом системного процесу Linux, перезапускав його у разі зупинки та видаляв конкуруючі майнери. Деякі версії також відкривали зворотний шелл (reverse shell) для доступу до сервера.
Друга хвиля та масштаби
Після видалення першої хвилі Pluto зафіксувала другу — 19 нових репозиторіїв під свіжими акаунтами. За кілька годин після чергового звіту оператор опублікував модель зі скриптом, що вміє виходити з контейнера та захоплювати хост-сервер. Завантаження «флагманської» моделі зросли з 7 354 до 28 412 станом на 28 жовтня. Доступ до неї згодом відключили, але майже ідентична копія від акаунта htt0118 усе ще активна і містить той самий майнер і reverse shell.
Чому скани не спрацювали і що відомо про оператора
Hugging Face перевіряє завантаження антивірусами та інструментами партнерів Protect AI і JFrog. За даними Pluto, ці перевірки шукають відомі зразки та небезпечні формати, але не аналізують поведінку Python-коду моделі. «Флагман» другої хвилі проходив скан «чисто», поки збирав десятки тисяч завантажень; JFrog повідомляв, що файл «пейлоад» не є ML‑моделлю.
За спостереженнями Pluto, головний гаманець оператора отримав близько $5,000 у Pearl (PRL) і залишався активним на майнінгових пулах після видалення репозиторіїв. Дослідники бачили, як дев'ять машин, імовірно зі спільного GPU‑кластера, одночасно почали майнити на користь зловмисника та зупинилися приблизно за шість хвилин. Кампанію пов'язують із фінансово вмотивованим китаємовним оператором: серед індикаторів — коментарі в коді спрощеною китайською, C2 на Alibaba Cloud і активність пізно вночі за часом Китаю.
Що робити користувачам
Якщо моделі завантажувалися з увімкненим trust_remote_code, машину слід вважати скомпрометованою, перевірити індикатори звіту Pluto та обов'язково змінити всі досяжні облікові дані. Лише зупинка майнера не видаляє бекдори.
Окремо: підробний Solana starter kit для ШІ-агентів
Air Security описує GitHub‑репозиторій SolanaUpdateTools/solana-starter-kit, який ранжується як топ‑результат для ШІ‑агентів, що шукають стартер‑кит Solana. Репозиторій створено в листопаді 2025 року, має 286 зірок і містить лише README з інструкцією вставити в PowerShell однорядкову команду.
Команда конструює URL на developer-update[.]app, завантажує та виконує скрипт у пам'яті. За підтвердженням BleepingComputer, пейлоад встановлює NetSupport Manager, налаштований підключатися до maxwintodaybtc[.]com і надавати прихований контроль над ПК під час кожного входу в систему.
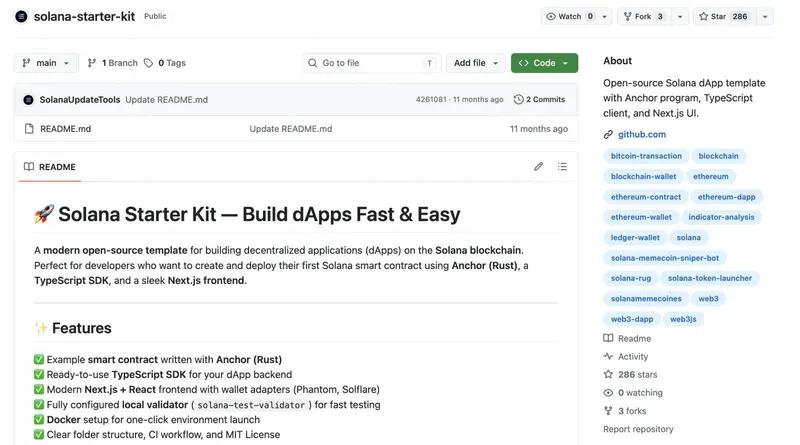
Фото: BleepingComputer