Фейковий криптозастосунок в App Store пов’язують із $23 тис. крадіжок із 27 гаманців Solana
На iOS з’явився підроблений криптозастосунок Padre Terminal, який пов’язують із крадіжкою приблизно $23 000 з 27 гаманців Solana. Його вже видалили з App Store, але застосунок‑дренер (програма, що викачує кошти) лишався активним і після цього.
Дослідник блокчейну Iris повідомив про підроблений застосунок Padre Terminal для iOS, який пов’язують із викраденням приблизно $23 000 з 27 гаманців Solana від 25 жовтня 2026 року. Iris підтвердив щонайменше один випадок компрометації саме через застосунок із App Store; для решти постраждалих спосіб зламу ще не встановлено.
За даними Iris, користувачі втрачали кошти після імпорту приватних ключів у шкідливу програму. Справжній сервіс Padre, що нині працює як Terminal від pump.fun, має лише вебверсію — будь-які «мобільні клієнти» під цією назвою є підробками.
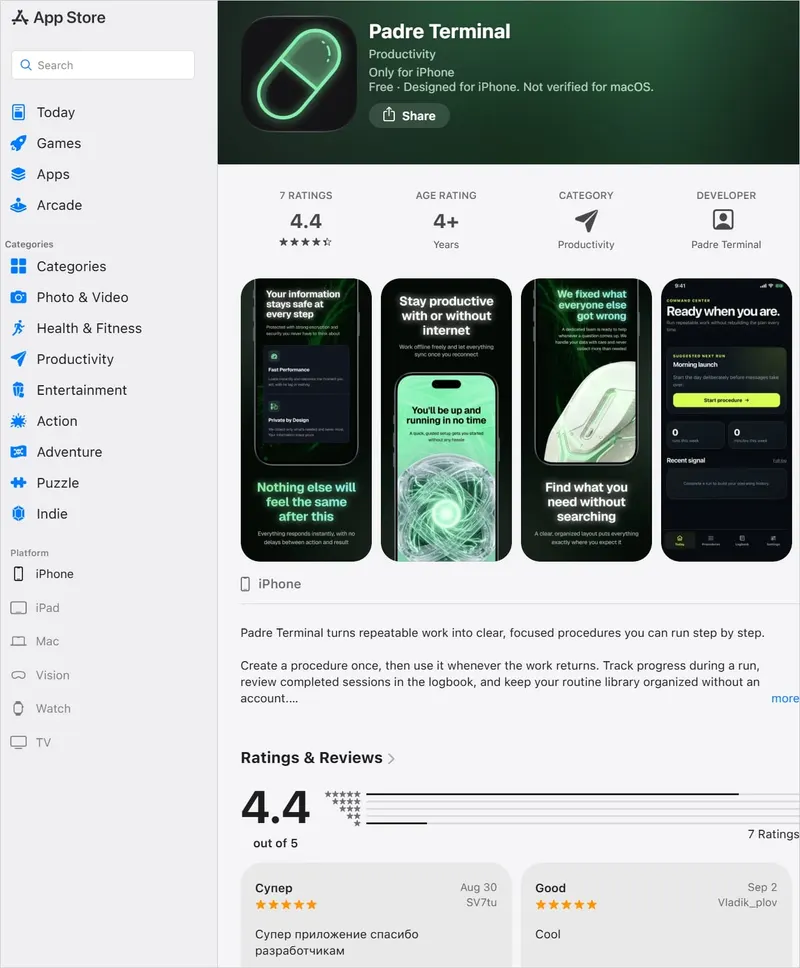
Під час перевірки BleepingComputer у магазині було дві сторінки з назвою Padre: ID 6802739263 — підтверджений шкідливий дренер, і ID 6717572591 — імовірно офіційний застосунок pump.fun, доступний з жовтня 2024 року. Підроблену сторінку вже прибрали, посилання повертає 404. Iris припускає, що інтерфейс фейкової програми підвантажувався віддалено, хоча екран із функцією «викачування» коштів дослідник безпосередньо не спостерігав.
Як діяли зловмисники
За спостереженнями Iris, з 25 жовтня було зламано 27 гаманців Solana, а викрадені активи сходяться на адресу 3LAgKYoNenWrGWT3U4XWhpgVJWyYkP9wKpiPk8TJT1LN. 29 жовтня атакувальник конвертував решту USDC (4 070 токенів) у SOL, щоб унеможливити замороження коштів емітентом. Далі 192 SOL переказали на новий гаманець H84yazsUVCF8eJ6brh27rURMHjdKEVv2BuLS4iuUUQbu; на двох адресах разом було 229,66 SOL, і ознак виведення не фіксували на момент оновлення. Остання повідомлена крадіжка сталася о 17:06 UTC 29 жовтня.
Інші підозрілі застосунки в App Store
Iris ідентифікував щонайменше п’ять імовірних імперсонаторів криптосервісів у App Store із нешкідливими описами, але з відгуками про шахрайство:
- Padre Terminal
- Axiom Pro: Focus
- GMGN AI
- HyperTerminal-HyperliquidTools
- Pump Fun Tokens & Analitycs
У відгуках до Axiom Pro: Focus близько 25 користувачів скаржилися на крадіжку коштів із лютого; один з них писав, що спершу це нібито була платформа для торгівлі мем-коїнами, а згодом перетворилась на «фокус‑застосунок». У рецензіях до GMGN AI згадують про втрату $2 000, а до HyperTerminal-HyperliquidTools — $2 020; Pump Fun Tokens & Analitycs маскувався під нотатник, але його також звинуватили у крадіжці. Iris не має незалежного підтвердження викрадень для цих чотирьох застосунків.
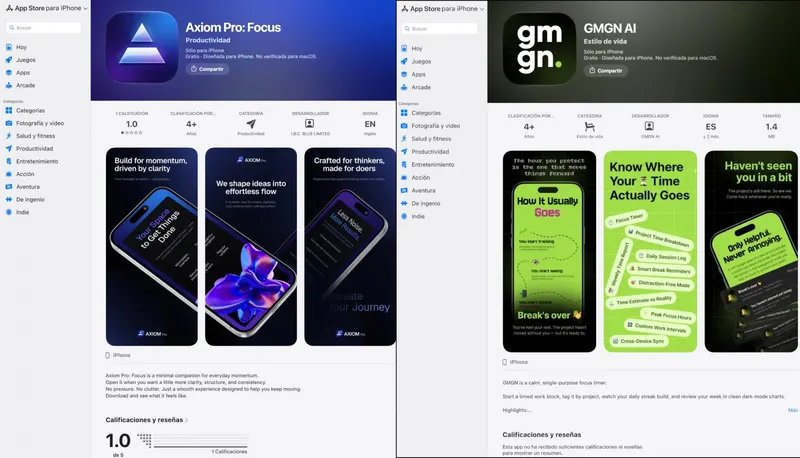
Дослідник також виявив скрипт на фейковому сайті Axiom із адресами бекенду (серверів), які пов’язують імперсонаторів Axiom, Aster і GMGN, що може свідчити про спільного оператора; Padre Terminal до цього кластеру не віднесено. На сайті GMGN помічено блокування відвідувачів із кількох країн СНД. BleepingComputer звернувся до Apple щодо виявлених застосунків, але відповіді на момент публікації не отримав. У березні 2024-го з App Store вже прибирали фейковий гаманець Leather після численних скарг користувачів.
Фото: BleepingComputer