Vanderbilt University повідомив про кібератаку, угруповання BYOD заявляє про шифрування даних
Vanderbilt University розслідує активний інцидент кібербезпеки, тоді як нове угруповання BYOD заявляє про шифрування баз даних і викрадення чутливої інформації.
Vanderbilt University у понеділок повідомив, що реагує на активну кібератаку, яка може вплинути на університетські пристрої, системи та хмарні сервіси; тим часом група BYOD приписує собі злом, шифрування баз даних і крадіжку студентських, кадрових та дослідницьких даних.
Як реагує університет
За заявою університету, ІТ‑команда активно розслідує подію та працює над локалізацією інциденту та обмеженням його наслідків. Студентів, викладачів і співробітників попросили вимкнути університетські пристрої, від’єднатися від Wi‑Fi та стежити за підозрілою активністю.
Ознаки можливої компрометації:
- неочікувані спливаючі вікна або повідомлення безпеки;
- дивні зміни файлів чи прав доступу у хмарних сховищах;
- зниклі або змінені файли;
- незнайомі застосунки;
- несподівані запити автентифікації.
У разі підозрілої активності університет просить не проводити самостійних «розслідувань», а негайно вимкнути пристрій і звернутися до служби ІТ‑підтримки університету.
Що заявляє BYOD
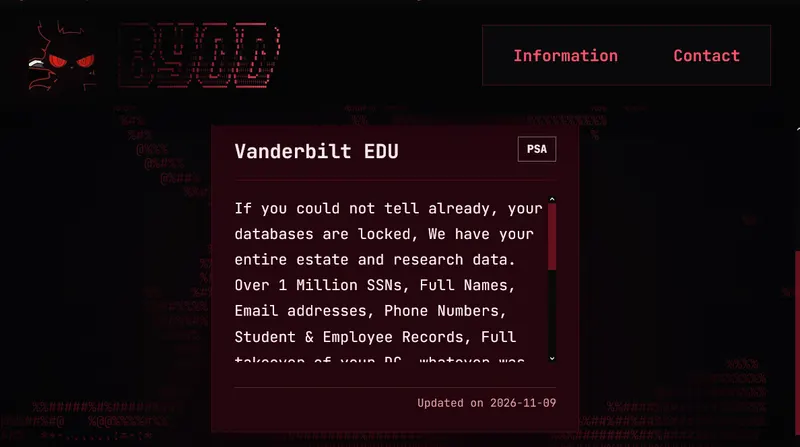
Того ж дня на сайті витоку даних BYOD з’явилася заява про відповідальність за атаку. Угруповання стверджує, що зашифрувало бази даних Vanderbilt і отримало великий масив записів про студентів і співробітників.
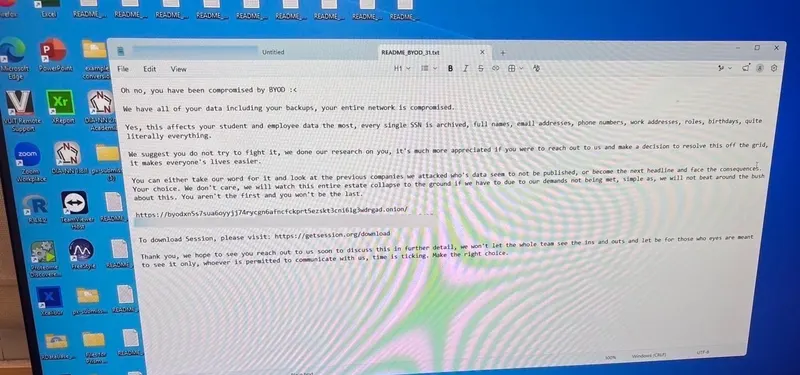
BleepingComputer отримав фото екрана з нотаткою викупу «README_BYOD_31.txt», де вказані посилання на сайт BYOD і контакти для перемовин у платформі SESSION. За даними BleepingComputer, посилання в нотатці веде на сайт, яким керує BYOD. У записці також звучать погрози оприлюднення викрадених даних і подальших збоїв, якщо університет не піде на переговори.
Що офіційно підтверджено
Vanderbilt публічно не розкрив характер інциденту та не підтвердив, чи були зашифровані системи або викрадені дані, а також не визнав причетність BYOD. Водночас оприлюднене відео демонструє, що на інфікованих пристроях відтворюється аудіоповідомлення з попередженням про компрометацію мережі «BYOD».
Контекст
BYOD — відносно нове угрупування‑вимагач, яке з’явилося у 2026 році й наразі перелічує на своєму сайті ще п’ять організацій‑жертв. Минулого місяця воно заявило про атаку на University of New Mexico Health Sciences Center, що спричинила перебої в роботі систем і вплинула на пацієнтський та навчальний процес.
Фото: BleepingComputer