Кіберзлам UNM Health: збій у роботі лікарень і заяви про масовий витік даних
UNM Health Sciences Center повідомив про кібератаку, що спричинила збої в системах і тимчасові обмеження в наданні медпослуг. Від сьогодні клініки та лікарні відновили планову роботу.
UNM Health Sciences Center розкрив кібератаку, яка вчора спричинила відключення систем і порушення медичної та академічної діяльності. Від вівторка, 27 жовтня, лікарні та клініки UNM відновлюють планові прийоми та процедури.
Що сталося і як це вплинуло на пацієнтів
У понеділок UNM Health тимчасово обмежив прийом нових пацієнтів, перенаправляв швидкі до сусідніх лікарень і призупинив амбулаторні операції та прийоми. Водночас UNM Hospital і Sandoval Regional Medical Center залишались відкритими; для невідкладних станів рекомендували телефонувати 911.
Заняття у чотирьох школах медичного напряму на сьогодні скасували, а неключовим працівникам HSC порадили залишатися вдома. UNM Health — один з найбільших надавачів спеціалізованої допомоги у штаті з понад 1 млн відвідувань щороку; головна лікарня UNM Hospital в Альбукерке має єдиний у Нью-Мексико травмоцентр рівня I.
Вимоги й заяви зловмисників
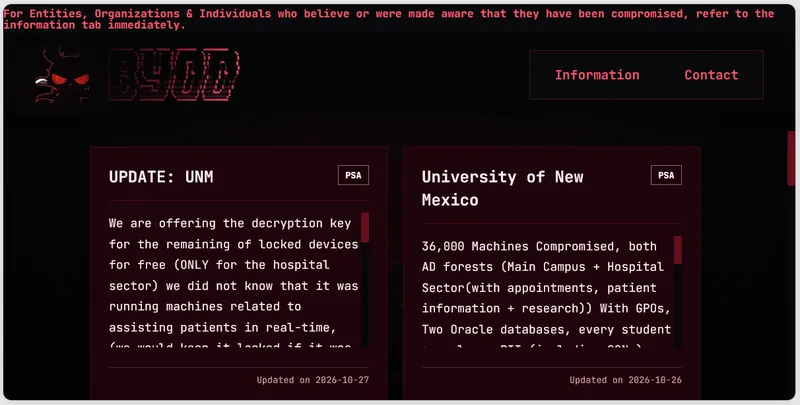
Хоча UNM не уточнює тип атаки, нова група-вимагач Byod заявила про свою причетність. На своєму сайті вона стверджує, що скомпрометувала 36 тис. систем на кампусі та в лікарнях UNM — від лісів Active Directory і Group Policy до всього Microsoft Entra tenant і двох баз даних Oracle.
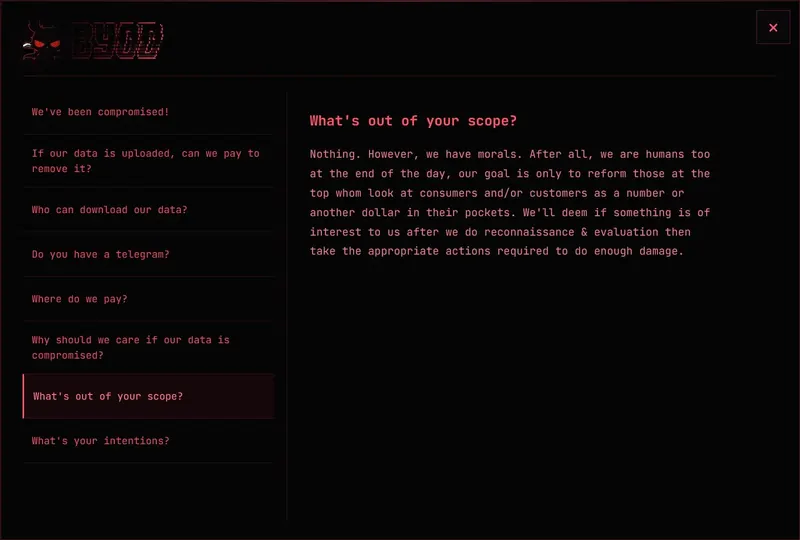
За словами групи, у неї є персональні дані студентів і співробітників (включно з SSN), записи HR і payroll, студентська система Banner, внутрішні листи, наукові дані, інформація про призначення в лікарні, дані пацієнтів і списки Cerner EHR. Byod заявляє, що надасть безкоштовні ключі розшифрування для медзакладів і готова виплачувати до $2,500 кожному постраждалому пацієнту, але водночас збереже вкрадені дані. За даними BleepingComputer, група має шість публічних жертв, для трьох вже виклала нібито викрадені масиви, і позиціонує свою діяльність як «пентестинг».
Позиція університету і відновлення
UNM Health Sciences повідомив, що всі критичні електронні системи вже працюють, усі лікарні відкриті, рух швидких відновлено, а клініки повернулися до розкладу. За оцінкою команди кібербезпеки разом із зовнішніми партнерами, інцидент торкнувся частини користувацьких пристроїв, але не проник у ключові системи чи сервери.
Це суперечить заявам Byod про «повний компромат» на інфраструктуру університету. Пацієнтам, співробітникам і студентам радять бути пильними щодо небажаних звернень і фішингових листів. BleepingComputer звернувся до UNM Health Sciences по коментар щодо ймовірної крадіжки даних, відповіді поки немає.
Фото: BleepingComputer