Шкідливі «захисні» проєкти на GitHub заражають Windows бекдорами
Дослідники Dr. Web виявили кампанію з підміни безпекових репозиторіїв на GitHub, що встановлюють бекдор і стилер даних. Скомпрометовано понад 2 тис. систем на Windows.
Команди кібербезпеки та розробники стали мішенню кампанії з поширення шкідливих проєктів на GitHub, які встановлюють бекдор і викрадач даних на Windows. За даними Dr. Web, за близько два роки зловмисники скомпрометували понад 2 000 систем.
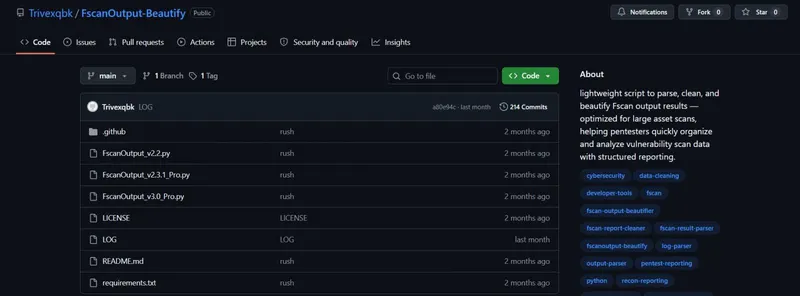
Як працює атака
Шкідливі репозиторії маскуються під інструменти для автоматизації сканів, тестування безпеки та аналізу логів. Один із прикладів — «легкий» скрипт для парсингу виводу Fscan. Раніше зловмисники приманювали блокчейн-ентузіастів і геймерів через ігри, боти та чити.
У коді приховано шкідливі фрагменти у файлах Visual Studio, скриптах Python і коді Go — їх ховають за довгими відступами. У деяких VS-проєктах задіяно pre-build подію для непомітного запуску коду до компіляції.
Ланцюжок інфікування стартує з PowerShell, який отримує зашифроване посилання на завантаження модульного завантажувача на Electron під назвою «Microsoft.exe».
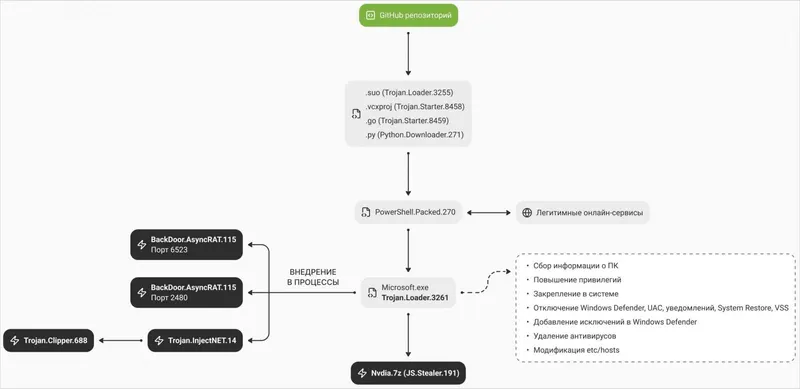
Підвищення прав і обходи захисту
Завантажувач закріплюється в системі, підвищує привілеї, вимикає механізми безпеки й відновлення Windows і впорскує наступні модулі у легітимні процеси. У режимі Mode3 (за замовчуванням) він реалізує шість технік ухилення, зокрема:
- імітує explorer.exe як батьківський процес;
- вимикає Smart App Control через реєстр;
- відновлює оригінальний код ntdll.dll з диска для зняття перехоплень;
- використовує прямі системні виклики Windows;
- патчить EtwEventWrite у пам’яті для приглушення трасування подій;
- патчить AmsiScanBuffer для завад антивірусній перевірці скриптів.
Якщо Mode3 не спрацьовує, Mode2 додає винятки до Microsoft Defender і через PowerShell розшифровує та інжектує пейлоади у «RegAsm.exe».
Які пейлоади доставляють
На кінцевій стадії завантажуються AsyncRAT (бекдор), «кліппер» для підміни криптогаманців у буфері обміну та інфостилер. Останній збирає дані браузерів, налаштування VPN, файли конфігурацій FTP-клієнтів, дані ігрових акаунтів і токени Discord, передаючи їх через бота в Telegram.
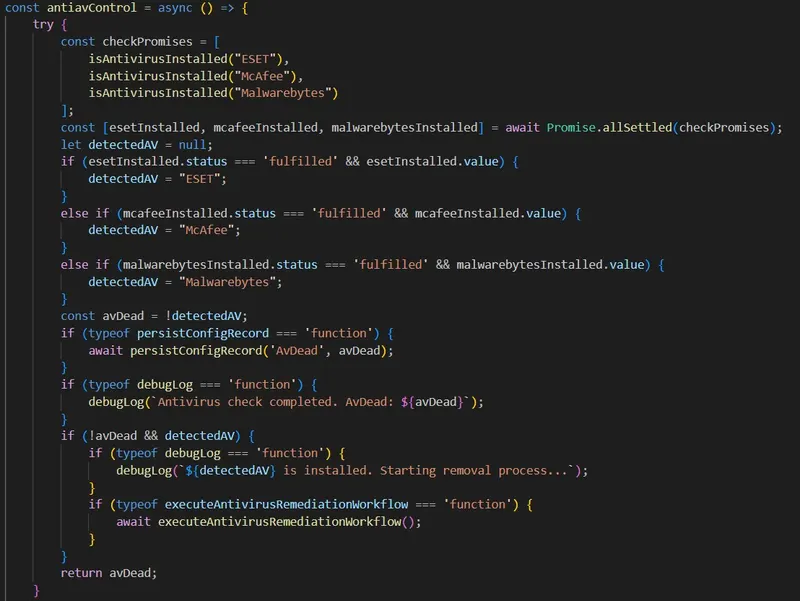
Також шкідник намагається видалити ESET, McAfee і Malwarebytes, від’єднати їх від серверів оновлень і завадити резервним копіям Windows.
Кого націлюють і що далі
Починавши з користувачів криптогаманців, зловмисник змістив фокус на фахівців із безпеки, публікуючи нібито корисні інструменти. Дослідники виявили й незавершений компонент для самовідновлення завантажувача, що вказує на активний розвиток кампанії. Dr. Web надала повний перелік індикаторів компрометації.
Фото: BleepingComputer