Паролі в Excel — сліпа зона безпеки: чому компаніям час змінити підхід
Адміністратори, які відстежують робочі паролі у таблицях, бачать лише частину реальності. BleepingComputer пояснює, як це створює ризики і що з цим робити.
Компанії, що й досі зберігають робочі паролі в електронних таблицях, фактично керують доступами навмання: такі списки швидко застарівають і не відображають реальних змін, обміну чи повторного використання облікових даних.
Чому таблиці не працюють
Паролі з’являються і «живуть» поза офіційними процесами: у браузері, в особистому сховищі, у спільному документі чи в чаті з колегами. Коли процедура доступу повільна або незрозуміла, люди обирають найзручніший шлях — і ці паролі рідко потрапляють до таблиць. У підсумку адміни покладаються на фрагментарну картину замість повної інвентаризації.
Звички користувачів: зручність перемагає безпеку
За даними звіту Verizon Data Breach Investigations Report за 2025 рік, у медіанному випадку лише 49% паролів користувача у різних сервісах унікальні — решта повторюються. NordPass у своєму переліку «TOP 20 Not-So-Secret Business Passwords» фіксує «123456» як найпоширеніший корпоративний пароль, що підкреслює перевагу простоти над надійністю.
Без системної видимості компанія може навіть не підозрювати, що критичний сервіс захищено слабким або повторно використаним паролем.
Чим загрожує «сліпота»
Коли невідомо, де зберігаються паролі, хто ними володіє, кому їх передали та чи змінювали, неможливо оцінити їхню міцність і повторне використання. У вибірці Verizon лише 3% зламаних паролів відповідали базовим вимогам складності. Повторне використання підсилює ризик: витік одного секрету відкриває двері до кількох сервісів.
За виданням 2026 року Verizon DBIR, зловживання обліковими даними стало початковим вектором у 13% інцидентів, а експлуатація вразливостей — у 31%. Це підкреслює, що захист паролів має бути частиною ширшої стратегії безпеки.
Окрема небезпека: «паролі.xlsx» як мішень
Зберігати паролі у файлах — це ще й «приманка» для зловмисників. Потрапивши в мережу, оператори програм-вимагачів шукають файли з ключовими словами на кшталт «password», «login», «pwd» чи «passwd». Групи на кшталт Pysa автоматизують такі пошуки, а знайдені таблиці шифрують або використовують їхній вміст для подальшого доступу.
Як навести лад
Потрібен структурований підхід, зручний і для працівників, і для адміністраторів. Для кожного робочого пароля мають бути зрозумілі відповіді: чи він достатньо сильний, хто власник, де зберігається, хто має доступ, чи є повторне використання, чи не засвітився у витоку і чи не застарів.
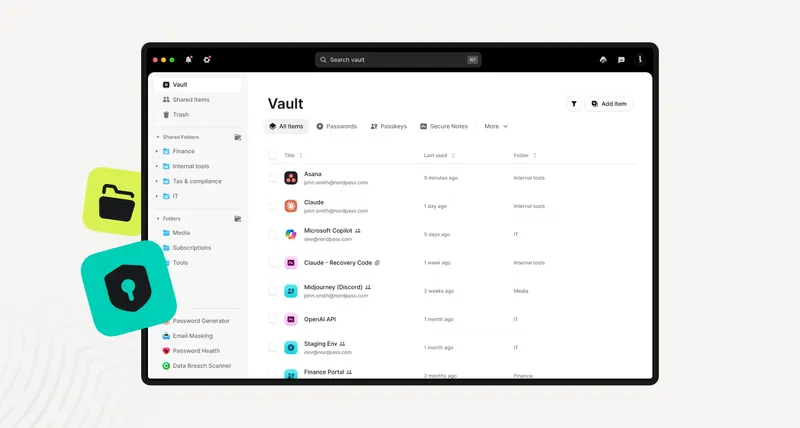
Підходящі інструменти керування обліковими даними дають одну точку зберігання й контролю, допомагають виявляти слабкі, повторно вживані або скомпрометовані паролі та підвищують видимість без додаткового навантаження на команди.
Фото: BleepingComputer