BADBOX 3.0 повернувся: 40 млрд фейкових ad-запитів щодня на інфікованих Android-пристроях
Дослідники HUMAN зафіксували відродження ботнету BADBOX у версії 3.0, який генерує рекордні 40 млрд фальшивих рекламних bid-запитів на добу з інфікованих Android-пристроїв.
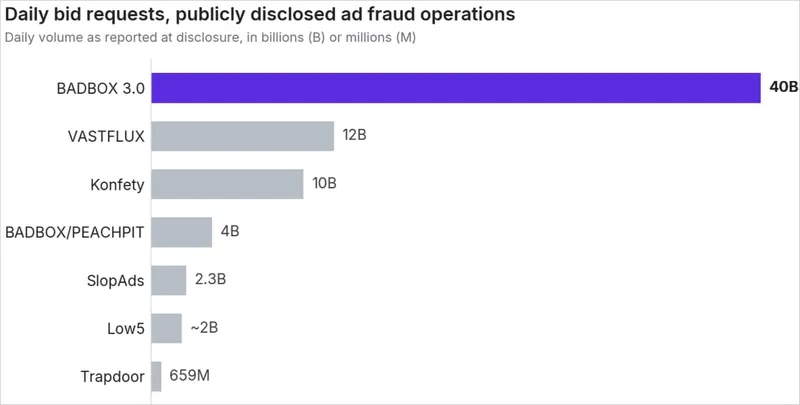
Ботнет BADBOX знову активізувався: за даними HUMAN, його версія 3.0 на піку сягала близько 40 млрд фальшивих рекламних bid-запитів на день і забезпечувала понад 4% усього CTV-трафіку, який бачила платформа Human Defense.
Рекорд за масштабом і стійкість до зупинок
HUMAN називає BADBOX 3.0 найбільшою з відомих операцій рекламного шахрайства за добовим обсягом запитів. Цей показник більш ніж утричі перевищив рекорд VASTFLUX і перевершив піки, описані в опублікованих за останні п’ять років розслідуваннях Satori.
Попередні спроби зупинки не зламали інфраструктуру зловмисників. У березні 2025 року HUMAN і Shadowserver відрізали від керівних серверів понад 500 тис. пристроїв BADBOX 2.0, а Google прибрала з Google Play 24 застосунки-розповсюджувачі. Пізніше Google подала позов проти операторів ботнету, заявивши, що до квітня 2025 року інфіковано понад 10 млн Android-пристроїв.
Як працює BADBOX 3.0
Схема лишається незмінною: заражаються дешеві телефони, планшети та ТВ-приставки на базі Android Open Source Project. Шкідник відтворює відеорекламу у прихованих вікнах, імітуючи легітимні стримінгові застосунки, а також генерує SSAI-запити, що вводять рекламодавців в оману — реклама «нібито» показана, хоча жодного відтворення на реальному пристрої не було.
Резидентні проксі та маскування трафіку
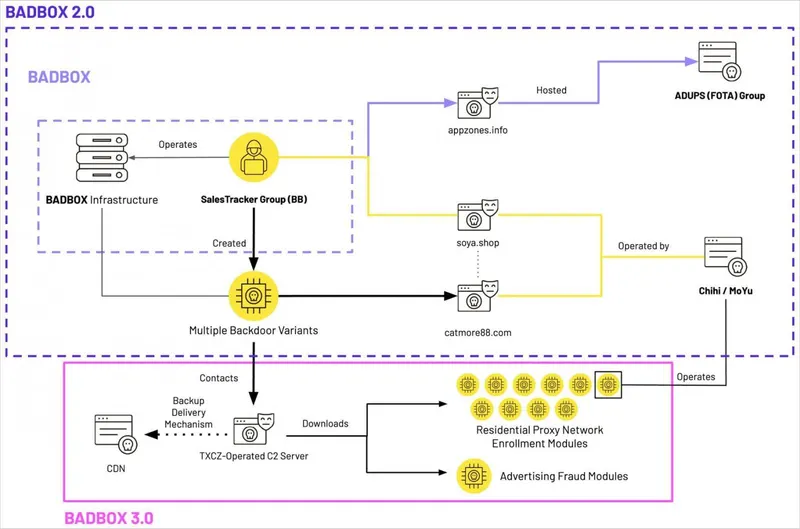
Окремий модуль під’єднує інфіковані пристрої до однієї з 11 резидентних проксі-мереж без відома власників. Дослідники ідентифікували PXYEDGE як ребрендинг сервісу IpMoYu, що раніше пов’язувався з BADBOX 2.0. PXYEDGE рекламував близько 200 тис. вузлів, тоді як моніторинг HUMAN фіксував пікові ~340 тис. унікальних підключень. Частина шахрайського рекламного трафіку також проходила через ці проксі, щоб виглядати легітимно і оминати захист.
Ланцюжок постачання й контрзаходи
HUMAN пов’язала шкідник з конкретним китайським виробником електроніки — завдяки доменам, перевіркам пристроїв у коді, заводському ТВ-ланчеру та мейнтейнеру репозиторію. Інфіковані пристрої завантажують модулі з публічних репозиторіїв, а однакові пакети дублюються на різних хостингах для живучості.
HUMAN також брала участь у нещодавній операції Google проти спорідненого шкідника XCPE, що включала відключення низки C2-доменів BADBOX 3.0. Один із репозиторіїв із модулями зняли, а системи HUMAN тепер фільтрують пов’язаний шахрайський трафік. Водночас дослідники попереджають, що оператори й надалі пристосовуватимуться.
Що робити користувачам
- Купувати сертифіковані Android-пристрої від відомих виробників.
- Переконатися, що Play Protect доступний і активований.
BADBOX уперше виявили на початку 2023 року на приставці T95, а в грудні 2024 року в Німеччині повідомляли про десятки тисяч інфікованих пристроїв.
Фото: BleepingComputer