BleepingComputer: оператори зберігають журнали викликів роками — кейс AT&T
У 2024 році з AT&T витекли журнали комунікацій 109 млн абонентів. Матеріал BleepingComputer пояснює, чому такі дані зберігаються роками і чим це ризиковано.
У квітні 2024 року AT&T втратила журнали комунікацій 109 млн користувачів — інцидент торкнувся як чинних, так і колишніх абонентів, повідомляє BleepingComputer. Записи містили номери телефонів, кількість дзвінків і SMS, тривалості та дані про місцеперебування за періоди травень–жовтень 2022 року і січень 2023-го.
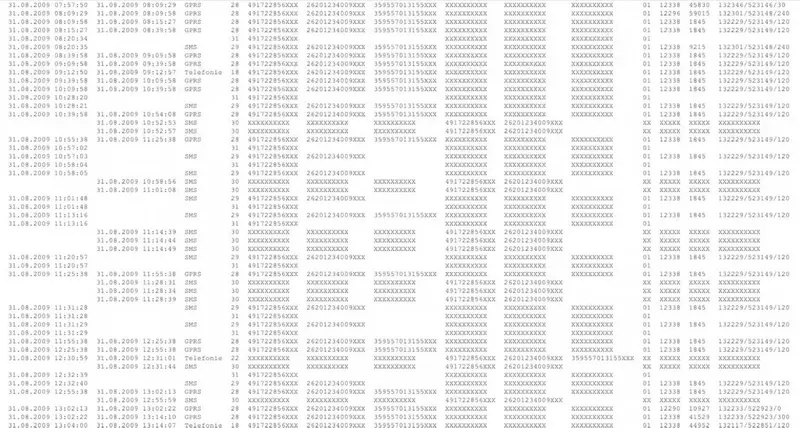
Що таке журнали викликів і чому це чутливо
Кожен дзвінок, повідомлення та сесія даних створюють технічні записи в мережі оператора. Серед ключових — SIP‑повідомлення (які запускають і завершують сесію) та Call Detail Records (CDR), де фіксуються учасники, час, тривалість і часто — яка базова станція (стільникова вишка) обслуговувала ваш телефон. Навіть без вмісту розмов ці метадані дозволяють відтворити коло контактів, місця проживання і роботи та щоденні маршрути, а також зіставляти особи через публічні джерела.
BleepingComputer наводить приклад Малте Шпітца: у 2011 році він отримав від свого оператора близько 35 тис. записів і з їх допомогою відтворив надзвичайно деталізовану картину своїх активностей за кілька років.
AT&T: що саме викрадено, а чого — ні
За даними компанії, у викрадених записах не було вмісту дзвінків, імен абонентів чи номерів соціального страхування. Водночас самі метадані — номери, лічильники дзвінків і SMS, тривалості та прив’язки до базової станції — несуть значний масив приватної інформації.
Чому такі дані легко здобути
BleepingComputer виокремлює три причини. По‑перше, тривалі строки зберігання: політики приватності зазвичай обіцяють зберігати дані «стільки, скільки потрібно», а у 2022 році оператори повідомляли регулятору про збереження геолокацій до п’яти років. По‑друге, ці масиви зосереджені у небагатьох великих цілях і часто стають здобиччю зловмисників: AT&T була серед клієнтів Snowflake, які постраждали від крадіжок облікових даних; також повідомлялося, що кампанія Salt Typhoon скомпрометувала всіх великих операторів у США. По‑третє, збережені журнали використовують для побудови поведінкових профілів, які продають рекламним мережам і брокерам даних, а подекуди передають урядовим органам.
Підхід до мінімізації: що пропонує Cape
Окремий розділ матеріалу присвячено Cape — американському MVNO, що позиціонує себе як орієнтований на конфіденційність (privacy‑first). За даними компанії, вона видаляє метадані значно швидше, ніж типові оператори: SIP‑повідомлення — через 14 днів (для діагностики), внутрішні CDR — через 1 добу, білінгові CDR — через 30 днів, а добові підсумки — до 60 днів.
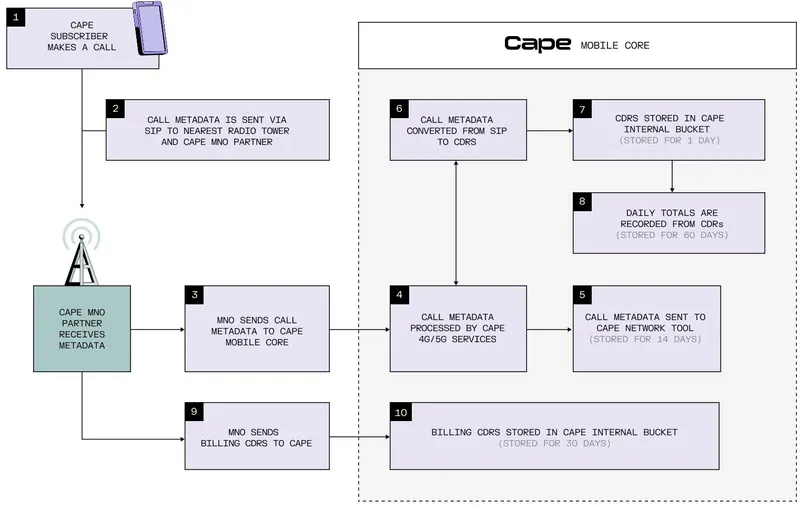
Виробник обіцяє, що на відміну від більшості MVNO, Cape керує власним мобільним ядром і самостійно генерує логи, тому може контролювати строки їх видалення. Також компанія заявляє про ротацію ідентифікаторів, які бачать стільникові вишки, щоб послабити можливість прив’язати зовнішні логи до конкретного абонента.
Фото: BleepingComputer