Lazarus застосовує постквантову криптографію в операції FlashHole
Група Lazarus атакує південнокорейські компанії через складний ланцюг зараження та шифрує доставку шкідливих модулів механізмом ML‑KEM. Кампанію виявили дослідники Kaspersky.
Північнокорейська група Lazarus розгорнула нову кампанію FlashHole проти організацій у Південній Кореї, використовуючи постквантовий механізм ML‑KEM для захисту доставки шкідливих навантажень. За даними Kaspersky, атаки стартували у липні 2025 року.
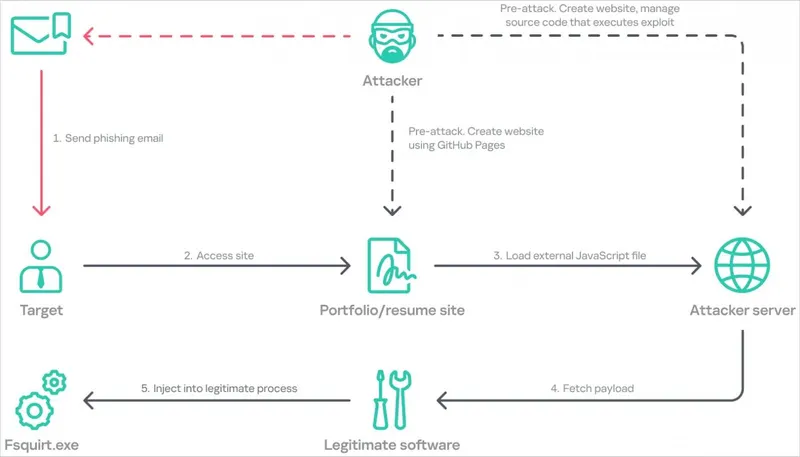
Як працює ланцюг зараження
Метою стали щонайменше три компанії з секторів софту, будівництва та виробництва дротового телекомобладнання; дослідники припускають ширше ураження. Кампанія починається з фішингових сторінок, що перенаправляють жертв на спеціально підготовлені GitHub‑репозиторії.
Ці сторінки завантажують JavaScript із зовнішніх доменів і запускають у пам'яті послідовність виконання, у якій задіяний популярний у Південній Кореї інструмент безпеки INISAFE CrossWeb EX. Його процес стартує легітимний Windows‑бінарник fsquirt.exe, через який виконують шелкод для встановлення завантажувача TechHub. Далі TechHub тягне додаткові модулі з приватних репозиторіїв GitHub.
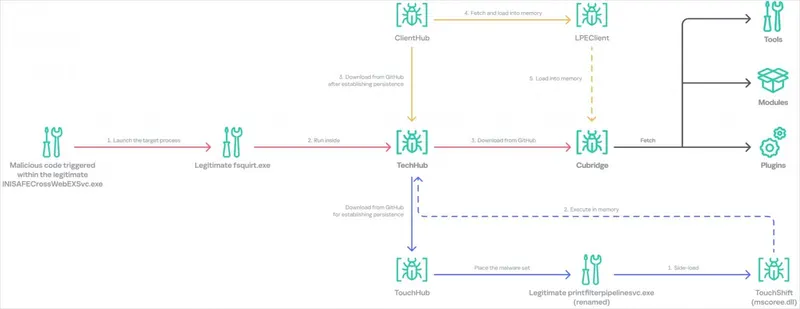
Набір інструментів: LPEClient, ClientHub і Cubridge
Kaspersky фіксує новий лоадер ClientHub, що вміє спілкуватися через Dropbox і напряму обмінюватися даними з LPEClient. Останній збирає профіль жертви, отримує зашифровані навантаження через ClientHub та ухиляється від моніторингу.
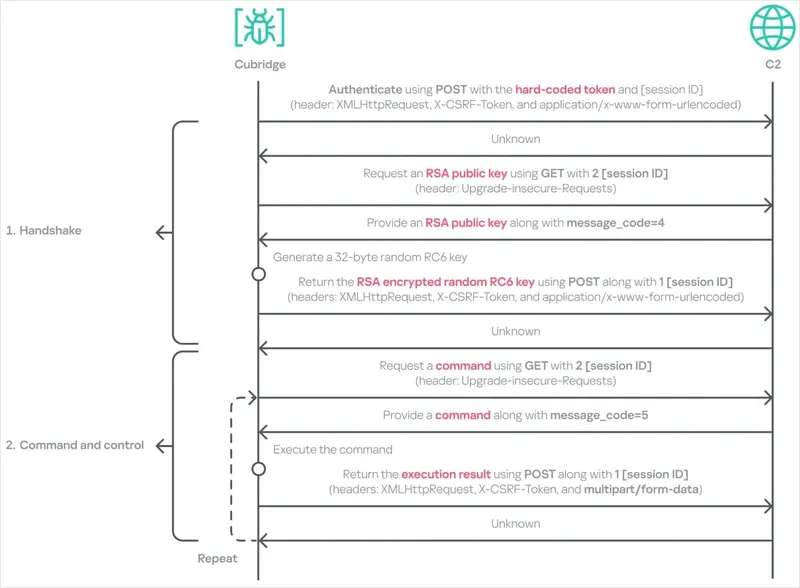
У мережі жертв також помічено Cubridge — модульний бекдор із можливостями керування файлами, виконання команд, розвідки, знімків екрана та підвантаження додаткових компонентів. Більшість коду працює лише в пам'яті, втім механізми закріплення залишають на диску окремі файли.
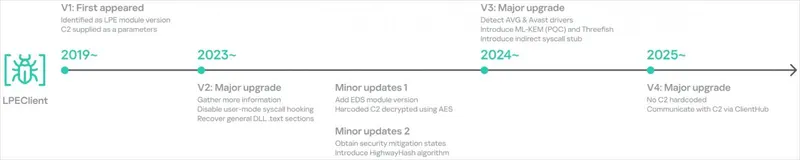
Постквантове шифрування ML‑KEM у дії
Особливістю FlashHole є застосування стандартизованого NIST механізму ML‑KEM для зв'язку з C2‑інфраструктурою та доставки шкідливих модулів. LPEClient отримує від C2 масив із чотирьох блоків по 1 568 байтів — кожен містить публічний ключ ML‑KEM‑1024. На їх основі генерується чотири пари спільних секретів і шифротекстів, після чого шифротексти додатково шифруються алгоритмом GOST і надсилаються на C2 через ClientHub.
Спільні секрети стають ключовим матеріалом для Threefish, який розшифровує відповідь із параметрами та виконуваним навантаженням. Фінальний модуль — Cubridge — LPEClient відображає прямо в пам'ять хоста, мінімізуючи шанси виявлення. За оцінкою Kaspersky, використання постквантової криптографії покликане приховати подальші завантаження.
Контекст кампанії
Kaspersky відносить FlashHole до ширшої активності Cascade Hole та пов'язує її з Operation SyncHole із середньою до високої впевненістю. Кампанія поєднує перевірені інструменти Lazarus із новими компонентами та захистом комунікацій на основі ML‑KEM.
Фото: BleepingComputer