Платформа Zeabur закривається після другого зламу за два місяці
Zeabur повідомила про масштабний витік даних і оголосила про поетапне згортання сервісу з 1 по 31 грудня 2026 року.
Розробницька платформа Zeabur оголосила, що припиняє роботу у грудні 2026 року після другого за два місяці інциденту кібербезпеки, під час якого зловмисники отримали доступ до виробничої бази даних і викрали понад 3,2 млн записів змінних середовища та інформацію про 321 810 облікових записів.
Що сталося
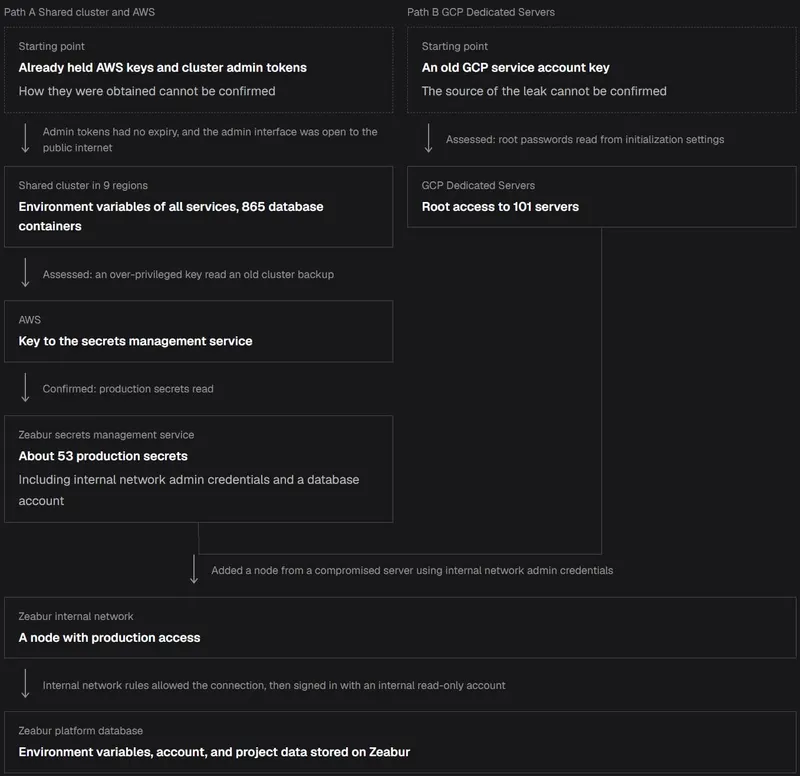
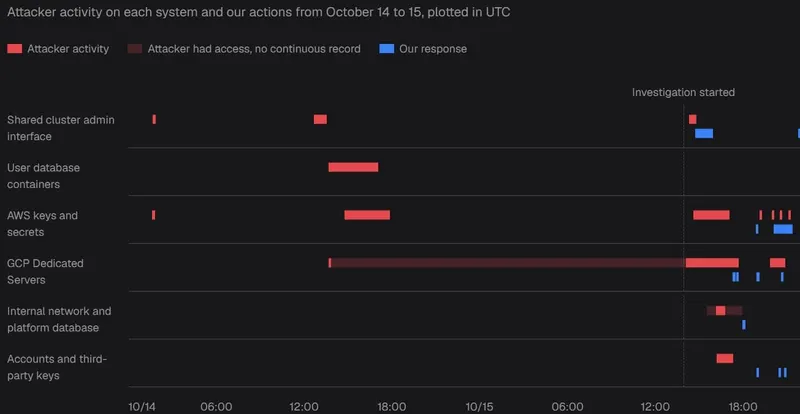
За даними компанії, 14–15 жовтня 2026 року атакувальник використав витеклі внутрішні облікові дані Zeabur, збережені у відкритому вигляді, щоб проникнути в спільні кластери, частину виділених серверів і внутрішні системи, а згодом — прочитати базу даних платформи.
У серпні 2026 року стався попередній інцидент: хакери зламали клієнтський застосунок NextChat, скористалися слабкою ізоляцією внутрішніх систем і викрали облікові дані AWS та інші секрети з продакшн-бази.
Компанія припускає, що у жовтневій атаці могли використати облікові дані, здобуті в серпні, але це не підтверджено.
Які дані та інфраструктура постраждали
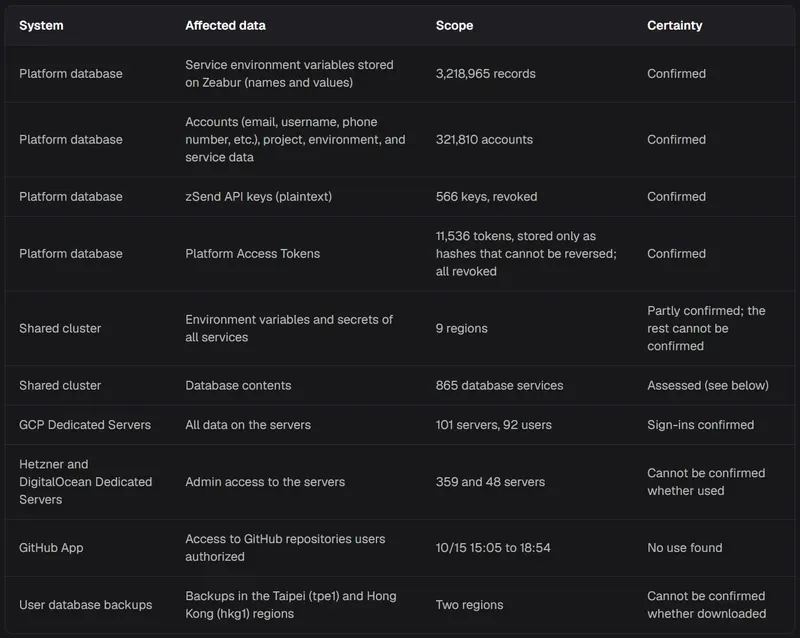
Останній злам охопив спільні кластери у дев’яти регіонах, 321 810 акаунтів і приблизно 3,2 млн записів змінних середовища. Підтверджено root-входи на 101 сервер GCP 92 користувачами; зловмисники додали SSH-ключі на 50 серверів і під’єднали 16 копій клієнтських дисків до власних ВМ.
Після серпневого інциденту частину змінних перенесли виключно на сервери клієнтів — ці дані не були відкриті через витік бази платформи, хоча скомпрометовані хости могли їх розкрити.
Причини та прорахунки захисту
Zeabur визнала, що не шифрувала частину облікових даних і не провела повну ротацію доступів адміністраторів після серпневого інциденту. Адмін-токени без строку дії, створені в січні 2024 року, залишалися неротованими; адмін-портали були доступні з публічного інтернету.
Як відреагувала компанія
Після виявлення жовтневої компрометації Zeabur заявила про згортання сервісу: з 1 грудня 2026 року вимкнуть поновлення і призупинять усі сервіси на спільних кластерах, до кінця року завершать роботу виділених серверів і зупинять спільні кластери. Компанія розглядає можливість надати користувачам додатковий час для міграції даних, але терміни не визначені.
Що робити користувачам
Zeabur радить негайно ротуувати скомпрометовані облікові дані та секрети, відкликати всі активні сесії і відбудувати уражені сервери GCP.
Фото: BleepingComputer