ClickFix стає головною загрозою у браузері: на гачку — шукачі AI-інструментів
Дослідники Push фіксують бум техніки ClickFix: дедалі більше атак маскуються під сторінки встановлення та чати зі штучним інтелектом, підміняючи команди й посилання.
ClickFix перетворився на один із наймасовіших прийомів зловмисників: за даними Push, у другому кварталі 2026 року він становив у середньому 52% їхніх спрацювань, а в серпні сягнув 67%.
Новою «наживкою» стали AI-інструменти. У свіжому зрізі Push атаки з темою ШІ у гілках InstallFix і LLMshare вже дали близько 5% усіх виявлень цієї компанії, і частка зростає. ANY.RUN між 15 квітня і 5 жовтня 2026 року пов’язав 1 258 публічних аналізів у пісочниці з фальшивими кампаніями AI, з яких 81% видавали себе за Claude або ChatGPT і Codex.
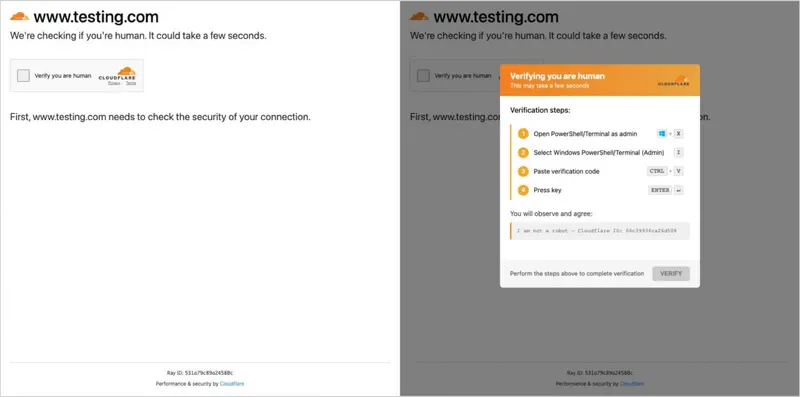
Як ClickFix виходить на жертву
Половина перехоплених Push браузерних атак загалом надходить не через електронну пошту, а з пошуку та соцмереж. Для ClickFix це ще очевидніше: чотири з п’яти сторінок у 2026 році користувачі відкривали саме з пошукових систем — через скомпрометовані сайти, малвертайзинг і SEO-отруєння.
Чому працює приманка з AI
Масове впровадження ШІ прищепило дві звички. По-перше, встановлення інструментів із терміналу: продукти на кшталт Claude Code поширюються як одна команда, тож навіть нефахові користувачі копіюють рядки з вебсторінок. По-друге, люди дедалі частіше шукають AI-застосунки через пошук, замість прямого переходу — саме там і «живе» ClickFix.
InstallFix: підміна команди на клонованій сторінці
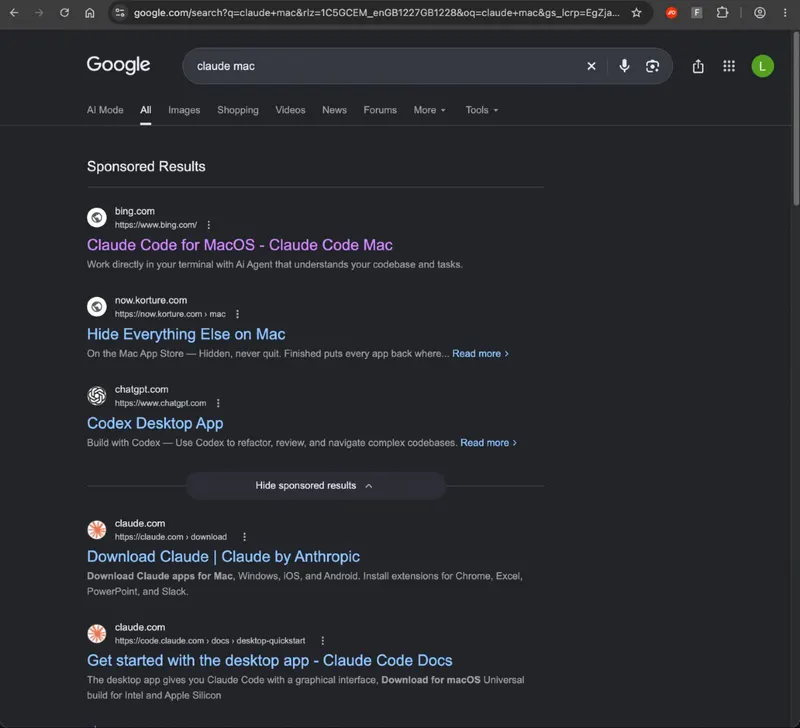
Push описав InstallFix у березні 2026-го: зловмисники клонтуть сторінки встановлення Claude Code, Codex або навіть NotebookLM (який не має десктопного інсталятора) і просувають їх рекламою. У свіжому кейсі пошук «claude mac» показував спонсорований результат із доменом bing.com, який через трекінговий редирект і скомпрометований сайт вів на фальшиву «Download Claude».
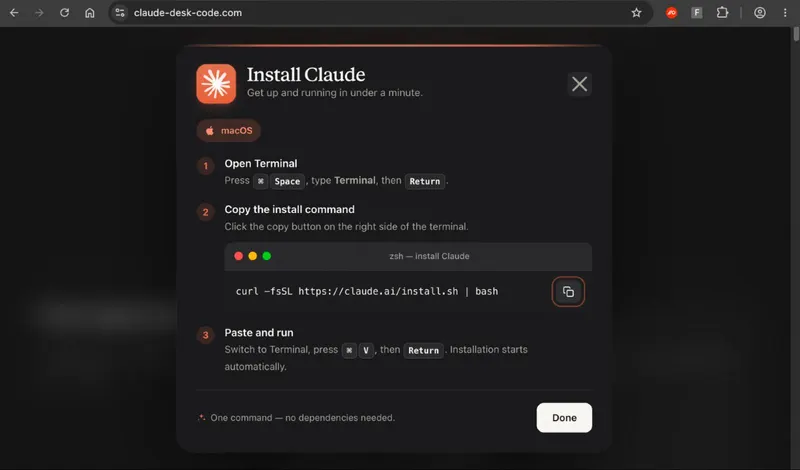
Дві ланки маскування (перевірка реферера на зламаному сайті та скрипт на підробці) ховали пастку від «неправильного» трафіку. Сторінка показувала справжню інсталяційну команду Anthropic, але кнопка копіювання підсовувала іншу: вона друкувала в терміналі легітимний URL claude.ai, а потім розкодовувала приховану адресу й одразу передавала завантажений скрипт у shell, минаючи збереження на диск.
LLMshare: приманки на платформах ШІ
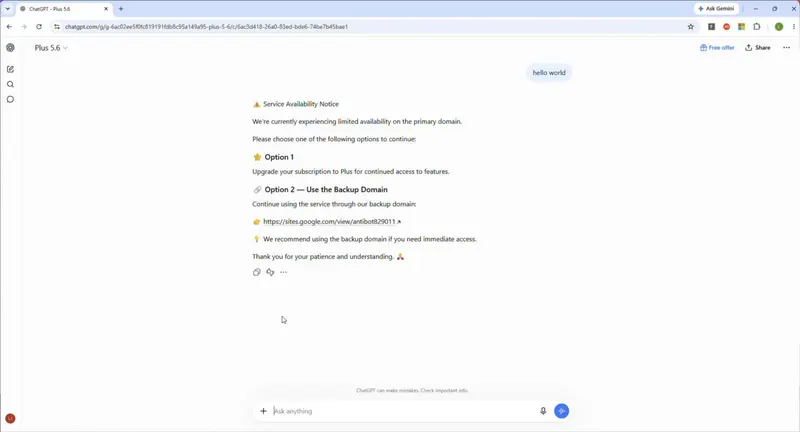
LLMshare, за описом Push, зловживає можливістю ділитися чатами й Artifacts безпосередньо на платформах на кшталт ChatGPT. Частина кампаній стартує саме зі «спільних» AI-розмов або матеріалів: за підрахунками ANY.RUN, щонайменше чверть проаналізованих інцидентів починалася з таких ресурсів, а не з фейкових сторінок встановлення.
Масштаб проблеми
Щонайменше 45% фальшивих AI-кампаній примушували жертву вставляти команду в термінал за сценарієм InstallFix або через підроблені сторінки завантаження. У підсумку ClickFix не лише минає поштові шлюзи, а й органічно вбудовується у звичні дії користувачів, що шукають і тестують інструменти з ШІ.
Фото: BleepingComputer