Кібератака на Quantum Systems зірвала роботу військових дронів Німеччини
Німецька Quantum Systems повідомила про інцидент наприкінці жовтня, який став частиною активної кібератаки і тимчасово вплинув на експлуатацію її безпілотників у Бундесвері.
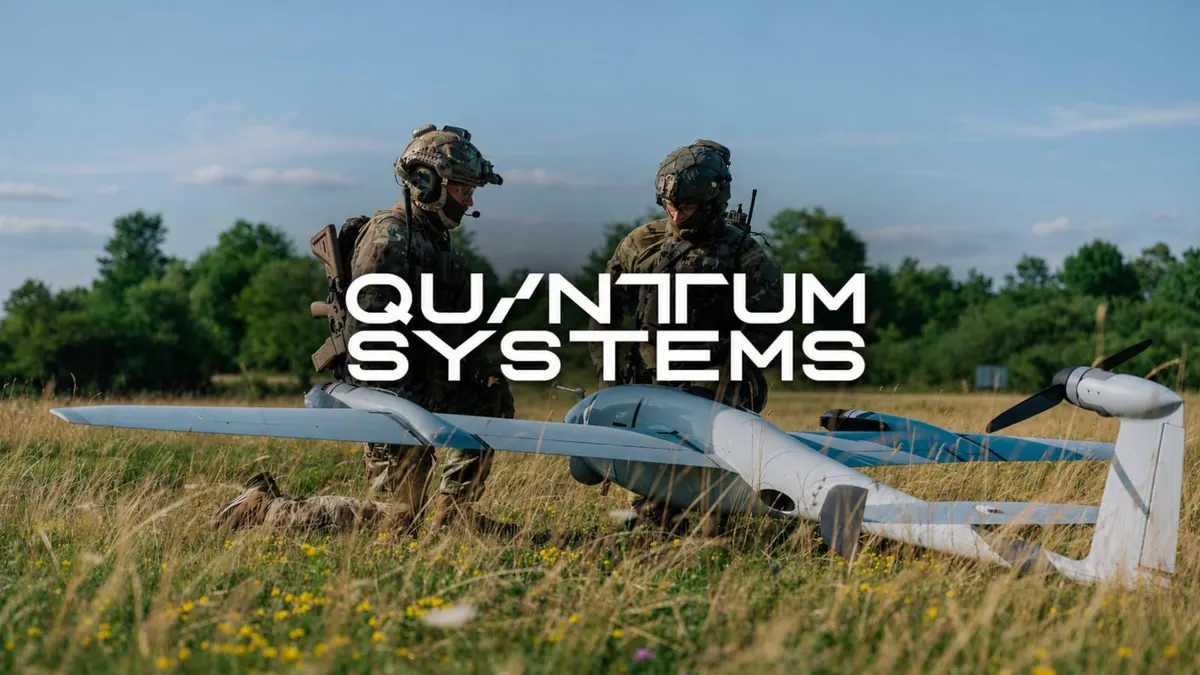
Німецька оборонна компанія Quantum Systems підтвердила, що наприкінці жовтня виявила кібератаку «ворожих акторів», через яку безпілотні системи тимчасово зупиняли роботу. Компанія каже, що швидко відреагувала разом із державними органами та відновила безпечну експлуатацію.
Що сталося
Quantum Systems розробляє розвідувальні та перехоплювальні дрони, а також програмне забезпечення для їх керування. За даними компанії, вона стала мішенню через нещодавню публічну підтримку України. У жовтні Німеччина також оголосила фінансування виробництва десятків тисяч перехоплювальних дронів Quantum Systems в Україні для ЗСУ.
Вектор атаки
Як повідомляють Der Spiegel і Financial Times з посиланням на внутрішні джерела, злам відбувся через шкідливий файл оновлення QBase — наземного програмного комплексу для планування місій і керування дронами. Тобто компрометовано було сервер розповсюдження оновлень постачальника.
Der Spiegel уточнює, що через QBase плануються місії розвідувального дрона Vector (у Бундесвері відомого як Falke). Незаплановане оновлення, доставлене клієнтам, викликало тривогу всередині компанії; скільки користувачів встигли його встановити, невідомо.
Наслідки та реакція
За повідомленнями ЗМІ, німецькі збройні сили превентивно приземлили дрони Quantum Systems і виключили їх із нещодавніх навчань. До реагування нібито залучили військову контррозвідку (MAD), внутрішню спецслужбу (BfV) та федеральне агентство з кібербезпеки (BSI.
Сама Quantum Systems заявляє, що працює у тісній взаємодії з державними структурами для розслідування інциденту та підкреслює багаторічний тиск на європейську оборонну індустрію. Компанія не робила публічної атрибуції атаки.
Контекст і подібні інциденти
У липні інший виробник дронів, австралійська CubePilot, який також відкрито підтримує Україну, зазнав атаки на рівні DNS-гіджекінгу, що призвело до суттєвих збоїв у роботі. Такий підхід потенційно дозволяє підміняти оновлення користувачам, хоча підтверджень саме такого масштабу компрометації тоді не було.
На тлі війни та нарощування виробництва безпілотних систем інцидент із QBase демонструє вразливість ланцюга постачання оновлень і ризики для критично важливих платформ керування безпілотниками.