Через зламані ScreenConnect атакують MSP: уражені десятки організацій
ConnectWise розслідує активну кампанію, у якій зловмисники через ScreenConnect розгортають фальшиві клієнти віддаленого доступу на пристроях клієнтів MSP.
ConnectWise підтвердила розслідування активної кібератаки на керованих провайдерів послуг (MSP), у якій зловмисники використовують зламані середовища ScreenConnect для встановлення підроблених клієнтів віддаленого доступу на пристроях клієнтів. За даними Huntress, уже виявлено 6 скомпрометованих MSP і щонайменше 286 уражених кінцевих точок у 47 організаціях, і кількість жертв зростає.
Як працює атака
Дослідники Huntress повідомляють, що зловмисники зловживають функцією Run Command у ScreenConnect, щоби розгорнути клієнтів ScreenConnect на керованих пристроях поза межами легітимного середовища MSP. Це дає їм власний канал віддаленого доступу, не пов’язаний з офіційною інфраструктурою провайдера.
Команда також попереджає про потенційно небезпечніший сценарій: компрометацію робочої станції техніка MSP під час ініціювання сесії ScreenConnect з інфікованим пристроєм клієнта. Механізм так званого «зворотного піводингу» поки що незрозумілий — невідомо, чи йдеться про експлуатацію вразливості або зловживання штатною функціональністю.
Позиція ConnectWise
Компанія заявляє, що знає про інциденти у «обмеженої кількості» партнерів і проводить розслідування. Партнерів закликають не відкривати інтерактивні сесії ScreenConnect на підозрілих пристроях, перевіряти активність облікових записів, завершувати активні сесії, змінювати паролі з довіреного пристрою та перевіряти багатофакторну автентифікацію. Додаткові рекомендації обіцяють публікувати у ConnectWise Trust Center.
Що вказує на компрометацію
Huntress ділиться індикаторами компрометації (IOC), які варто перевірити в середовищах MSP, серед них:
- ретранслятор атакувальників: 185.99.255[.]28 (hostname: screen)
- домен C2: newnewnew.gotdns[.]org, soxnewwork.homedns[.]org
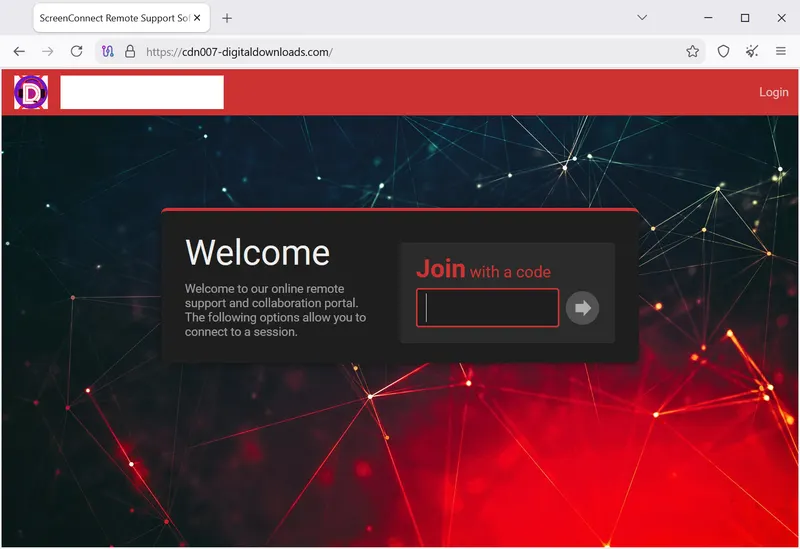
- можливий додатковий C2: cdn007-digitaldownloads[.]com
- вторинний C2: sc.payproofkit[.]com (155.94.150[.]39, hostname: WIN-FB5CKHMU4E1)
- стейджер: hxxps://ns.mo7sen[.]dev/EadF.php?p=4
- шкідливі ScreenConnect client IDs: 2588ef5c15954b10, ed630cc2c873b091
- шаблон інсталятора: /Bin/ScreenConnect.ClientSetup.msi?...&c=Exploited<N>
- ім’я атакувальника: Addmin
- файли: Panel-Lateral.ps1, runnew.cmd, ToolboxRelayUploader.exe, Run-Lateral-Full.bat
Можливі вектори доступу
За наявними телеметричними даними, ймовірні причини зламу — скомпрометовані облікові дані та перехоплені сесії підтримки MSP. Послідовні ідентифікатори, які використовують атакувальники, натякають, що інші провайдери могли постраждати раніше; користувачам ScreenConnect радять перевірити історію Run Command навіть без отриманих сповіщень.
Раніша підозріла активність
BleepingComputer також виявив шкідливий BAT‑скрипт SSA-2026-STATEMENT-15518787.bat, завантажений на VirusTotal у липні 2026 року, що посилається на один із зазначених вище client ID. У пісочниці фіксувалися завантаження MSI‑інсталяторів ScreenConnect із cdn007-digitaldownloads[.]com і cyberrexdesign.screenconnect[.]com, причому digitaldownloads[.]com Huntress називає потенційним IOC.
Фото: BleepingComputer