Кібератака на підрядника: витік даних клієнтів JPMorgan Chase, Visa і Mastercard
JPMorgan Chase повідомила про витік маркетингових даних через атаку на сторонніх постачальників. Visa і Mastercard також підтверджують інциденти у підрядника, але платіжні системи не постраждали.
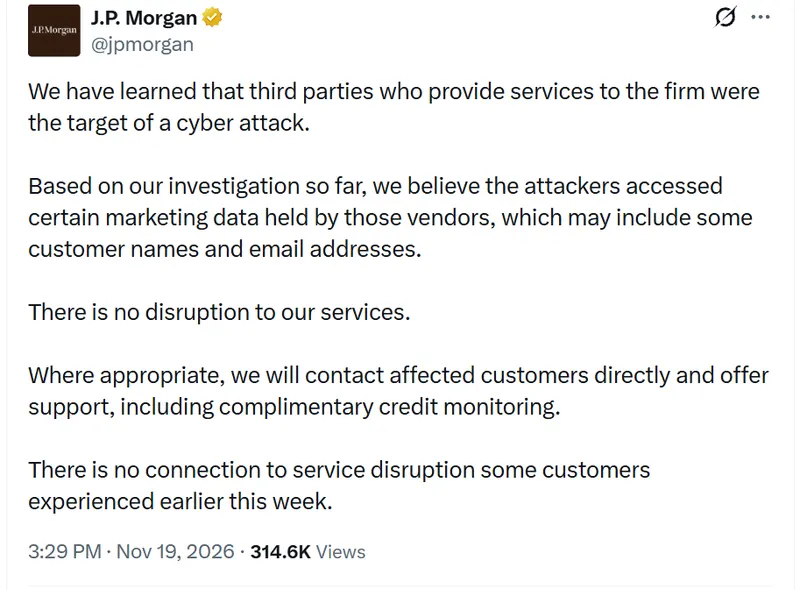
JPMorgan Chase заявила про кібератаку на сторонніх підрядників, унаслідок якої зловмисники дісталися до маркетингових даних, зокрема імен і адрес електронної пошти клієнтів. Компанія наголосила, що це не пов’язано з нещодавнім збоєм її сервісів і не вплинуло на роботу банку.
Що сталося
За даними компанії, компрометація торкнулася даних, які зберігали підрядники, і могла включати імена та email-адреси. JPMorgan Chase каже, що сервіс працює без перебоїв, а постраждалих клієнтів повідомлять напряму і запропонують безкоштовний моніторинг кредитної історії.
Як пише Cybernews (переказано The Verge), у мережу нібито злили адреси електронної пошти приблизно 16 000 клієнтів JPMorgan Chase, а також набори даних, пов’язані з преміальними клієнтами Visa (приблизно 6 000) і близько 2 000 клієнтів Mastercard — якщо ці дані автентичні. Mastercard підтвердила The Verge розкриття «обмеженої кількості» email-адрес учасників окремої програми пільг; Visa заявила, що номери карток і платіжні дані не постраждали.
Хто стоїть за атакою
За інформацією BleepingComputer, відповідальність узяла на себе група n0n, яка заявляє про атаку на Qubole — провайдера хмарної аналітики, що входить до Idera. Між 14 і 26 жовтня 2026 року зловмисники нібито скористалися скомпрометованими обліковими даними Qubole, аби через заздалегідь налаштовані IAM-ролі отримати доступ до середовищ AWS клієнтів.
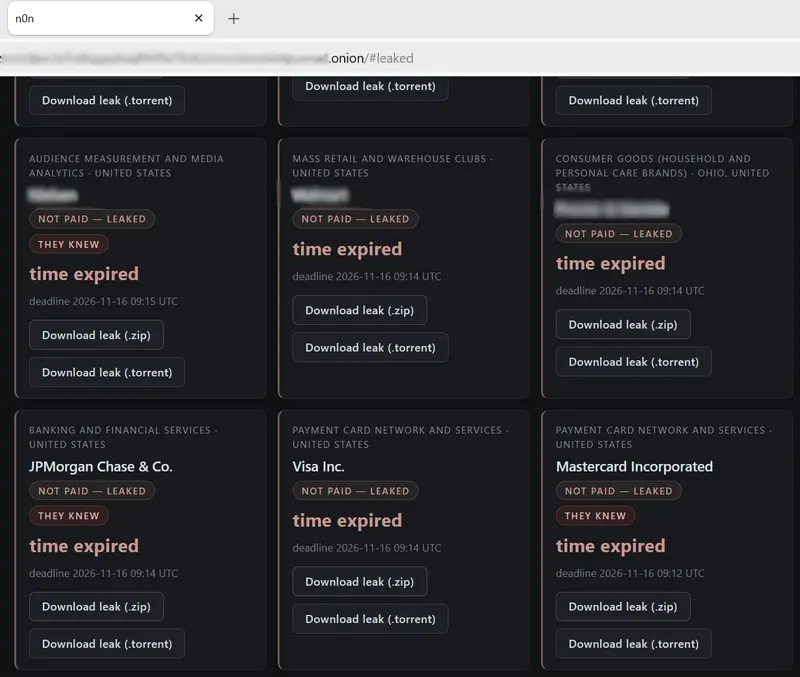
Група стверджує, що безпосередньо в Qubole вкрала 53,9 ГБ даних (30 743 файли), включно з контрактами, ціновими записами, даними персоналу й тестових користувачів, а також «виробничими» даними, і що володіє майже петабайтом інформації з мереж клієнтів. 16 листопада 2026 року n0n опублікувала зразки вкрадених даних на своєму ресурсі для шантажу.
Позиція компаній і вплив
Visa повідомила BleepingComputer, що інцидент пов’язаний із провайдером в Азійсько-Тихоокеанському регіоні, її системи не були залучені, а платіжні дані (наприклад, номери карток) не постраждали. Mastercard зазначає, що йдеться про обмежений витік email-адрес невеликої групи держателів карток, і що платіжна мережа працює штатно; експозицію локалізовано, компанія з підрядником допомагає постраждалим клієнтам.
Позиції джерел частково відрізняються: The Verge з посиланням на Cybernews називає приблизні оцінки обсягу email-адрес, тоді як BleepingComputer передає офіційні заяви Visa і Mastercard без підтвердження масштабів для Visa.
Що робити клієнтам
JPMorgan Chase обіцяє контактувати з тими, кого торкнулася атака, і запропонувати підтримку, включно з безкоштовним моніторингом кредиту. Компанії підкреслюють, що платіжні системи і можливість користуватися картками не постраждали.
Фото: BleepingComputer