Fugaku: найпотужніший суперкомп’ютер Японії міг стати жертвою зламу
Riken повідомив про ймовірний витік даних користувачів Fugaku. Під загрозою — понад 4 тисячі обліковок і доступи до сервісів.
Оновлено 17 листопада: RIKEN підтвердив компрометацію даних 4 222 користувачів Fugaku (імена, email і user ID) та 375 користувачів Rikyu (імена і email). Серед викраденого — приватні SSH‑ключі, access‑keys і дослідницькі файли, тож інститут просить відкликати й замінити збережені облікові дані. Зловмисник використовував частину ключів для спроб підключення до інших систем, однак подальших зламів і викрадення результатів досліджень не встановлено.
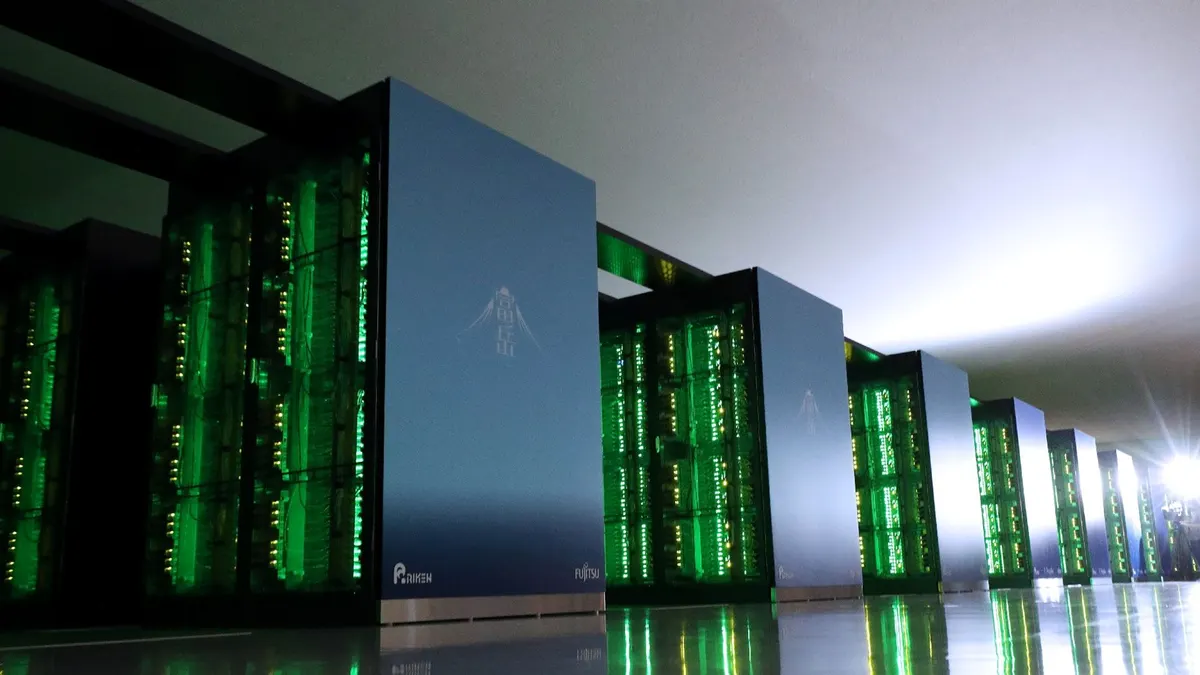
Національний інститут Riken повідомив про підозру на витік даних з Fugaku — найпотужнішого суперкомп’ютера Японії та дев’ятого за швидкістю у світі. Потенційно скомпрометовано особисту інформацію понад 4 000 користувачів Fugaku та ще 375 користувачів суперкомп’ютера штучного інтелекту Rikyu.
Що сталося
За даними Riken, інцидент пов’язаний з несанкціонованим доступом, який, імовірно, стартував через зовнішню панель моніторингу стану системи. Цю панель використовували як «трамплін» для проникнення у внутрішню мережу між 10 і 13 листопада, після чого її відключили для усунення ризиків безпеки.
Як пише The Japan Times (цит. за Tom’s Hardware), перші підозрілі зв’язки помітили 12 листопада. 14 листопада розслідування підтвердило факт неавторизованого доступу, і його було заблоковано. Водночас Riken уточнює, що повний механізм зламу поки що невідомий, але на частині серверів виявили встановлене стороннє ПЗ.
Які дані під загрозою
Потенційно викрадено імена, адреси електронної пошти, дослідницькі файли, а також дані автентифікації, які використовувалися для доступу до суперкомп’ютерів і пов’язаних сервісів. Це підвищує ризик подальших компрометацій, зокрема через повторне використання облікових даних.
- Імена, email та user ID 4 222 користувачів Fugaku;
- імена та email 375 користувачів Rikyu;
- приватні SSH‑ключі та access‑keys, збережені на комп’ютерах користувачів;
- дослідницькі файли, що зберігались на комп’ютерах користувачів.
RIKEN просить користувачів відкликати та замінити всі облікові дані, збережені на суперкомп’ютері, і попереджає про можливі фішингові листи від імені інституту.
Стан систем і подальші кроки
Riken тимчасово відключив публічну панель стану Fugaku та обмежив доступи під час перевірки інфраструктури. Деталі масштабів проникнення всередині мережі поки не розкриваються; інститут веде розслідування і переглядає заходи кіберзахисту.
Fugaku було виведено в офлайн 14 листопада; інститут відключив ключі входу користувачів і заявив, що відновить роботу лише після гарантій безпеки. Серед заходів відновлення — усунення вразливості в ПЗ, перевстановлення скомпрометованих серверів, перегляд мережевої конфігурації та впровадження розширених засобів захисту на основі штучного інтелекту. Зафіксовано спроби використання викрадених ключів для доступу до інших систем, однак додаткових проникнень або викрадення результатів досліджень не підтверджено.
Fugaku, що належить до найпродуктивніших обчислювальних систем планети, використовується для наукових досліджень, тож можливий витік торкається чутливих наукових даних і акаунтів дослідників. Про нові знахідки Riken обіцяє інформувати окремо, коли розслідування просунеться далі.