Google: автономні кібератаки, керовані ШІ, з’являться впродовж місяців
GTIG фіксує масове застосування багатоагентних ШІ‑фреймворків серед кримінальних і державних угруповань та прогнозує «безлюдні» атаки вже за 3–6 місяців.
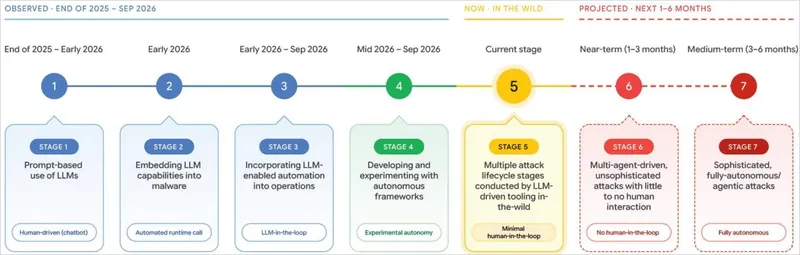
Google попереджає: найближчими місяцями зловмисники зможуть запускати автоматизовані, керовані ШІ кібератаки з мінімальною або нульовою участю людини. За оцінкою Google Threat Intelligence Group (GTIG), прості «безлюдні» атаки можливі впродовж трьох місяців, а більш витончені, повністю автономні — приблизно за пів року.
Що змінилося у тактиках нападників
ШІ перестав бути експериментом у ланцюгу атаки: GTIG спостерігає масштабне впровадження агентних робочих процесів як серед фінансово мотивованих угруповань, так і державних акторів. Серед прикладів — використання відкритого фреймворку CAIRN проти аерокосмічної галузі США та підозрювані північнокорейські хакери, які задіяли Claude Code для доставки шкідника.
Минулого тижня ФБР повідомило, що кілька груп озброїли пентест‑фреймворк ARTEX і атакують організації у фінансовому, державному, технологічному, оборонному, медичному та інших секторах; ми вже писали про застереження про ARTEX.
Фреймворки та приклади автоматизації
За даними Google, зловмисники системно зловживають відкритими наборами для пентесту — ARTEX, CAIRN, CyberStrikeAI та HexStrike AI — щоб запускати повністю автоматизовані кампанії. Мішенню стають сервіси, доступні з Інтернету, уразливі до низькоскладних помилок, для яких великі мовні моделі швидко генерують експлойти.
GTIG наводить кейс багатоагентної системи exploit_agent, що без участі людини шукала вразливості й експлуатувала їх під час атак на сайти французьких медіа, індустрії розваг і освіти. Інфраструктуру нападників виявили на відкритому тестовому (staging) сервері разом із викраденими даними, розвідінформацією, вебшелами (webshells) та скриптами брутфорсу.
Менше часу на латання — більше шуму
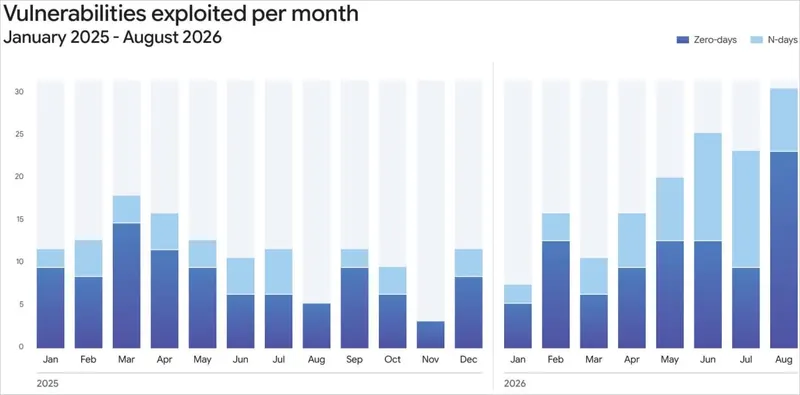
Такі системи аналізують оновлення популярних вебзастосунків у пошуку ознак вразливостей і намагаються експлуатувати їх автоматично. Це різко скорочує час, який мають захисники для встановлення виправлень, і водночас створює фальшиві сліди.
Дослідники згадують приклад PHP2Shell: після оголошення про дві нові вразливості в PHP швидко з’явилися сотні нібито PoC‑експлойтів, здебільшого згенерованих ШІ. Це суттєво ускладнило роботу захисників, які мали перевіряти код і розробляти протидії.
Інші тенденції: від бекдорів до впливових операцій
Окрім автоматизованих зламів, Google зафіксувала атаки кластера UNC6836 (ймовірний зв’язок із «Midnight Neptune») проти криптокомпаній у Північній Америці та Європі. Після початкового проникнення зловмисники змінювали налаштування застосунку Claude Code так, щоб під час запуску завантажувався бекдор SOMBERMEME.
Google також повідомляє, що ШІ дедалі частіше використовують у впливових операціях державні групи, комерційні підрядники та політичні мережі. За спостереженнями дослідників, LLMjacking став поширеною проблемою: зловмисники дедалі активніше монетизують викрадені ресурси LLM, що обходиться організаціям у відчутні суми.
Фото: BleepingComputer