TSMC підтвердила витік даних працівників після зламу у хмарного провайдера
TSMC повідомила про оприлюднення персональних даних нинішніх і колишніх співробітників. Компанія каже, що її власні системи не скомпрометовано, інцидент стався у хмарного партнера.
TSMC підтвердила, що в мережі з’явилися персональні дані її нинішніх і колишніх працівників після того, як зловмисник виставив на аукціон 6,9 ГБ інформації, нібито викраденої у компанії.
Що сталося
За даними компанії, витік не вплинув на роботу виробництва чи обслуговування клієнтів. Розслідування показало, що опубліковані відомості збігаються з даними, які зберігалися у системних сервісах хмарного провайдера, отже злам стався поза інфраструктурою TSMC.
У поданих до SEC матеріалах TSMC зазначає, що не має доказів компрометації власних систем. Компанія інформує постраждалих працівників, надає їм підтримку та залучила сторонню компанію з кібербезпеки для подальших дій.
TSMC — найбільший у світі контрактний виробник чипів, який випускає процесори та інші напівпровідники для Apple, Nvidia та інших. Торік компанія відвантажила приблизно 15 млн пластин формату 12 дюймів і отримала $122,4 млрд виручки.
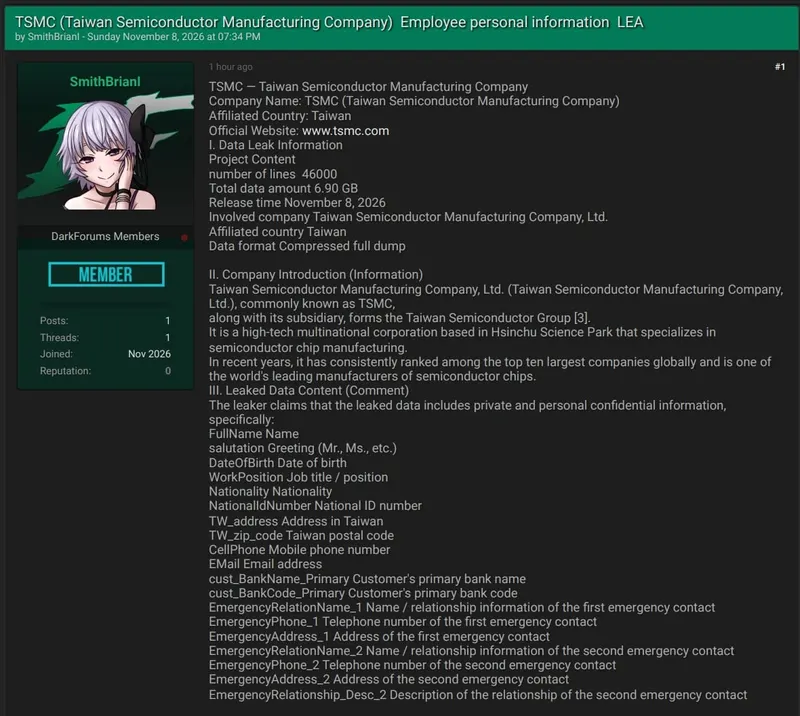
Що пропонують на хакерському форумі
8 листопада користувач під псевдонімом SmithBianl опублікував на хакерському форумі текстовий файл із 499 рядками як зразок нібито викрадених у TSMC даних. За його словами, повний масив містить 6,9 ГБ і включає записи про 46 000 співробітників.
У повідомленні йшлося, що дані містять номери національних посвідчень особи, адреси, контактні відомості та банківську інформацію працівників. Автор запропонував базу на аукціон з початковою ставкою 3 BTC (близько $65 000).
За відсутності покупців зловмисник пригрозив безкоштовно оприлюднити весь масив через тиждень, перший дедлайн був призначений на 15 листопада. BleepingComputer звернулося до TSMC із запитаннями, чи контактувала компанія з атакувальником і чи готова платити, але речник відмовився коментувати.
Де стався злам
TSMC окремо підкреслила, що витік пов’язаний із сервісами хмарного провайдера, якими користується компанія, а не з її внутрішніми системами. Розслідування та захисні заходи тривають.
Фото: BleepingComputer