Check Point випустила термінові виправлення для zero-day у Gaia OS
Check Point попередила про експлуатацію вразливості підвищення привілеїв у Gaia OS і випустила позапланові виправлення. З кінця жовтня нею зловмисники здобували root-доступ і закріплення у системі.
Check Point повідомила про активну експлуатацію вразливості CVE-2026-123039 у Gaia OS та випустила термінові гарячі виправлення. Помилка дозволяє локально підвищити привілеї до рівня root і використовується щонайменше з кінця жовтня проти «кількох десятків» клієнтів.
Що саме уразливо
Йдеться про інтерфейс DynamicCLI IPC, який передає привілейовані команди демонові DynamicCLI (dynamic_server) у Gaia OS. За даними компанії, процес dynamic_server працює з правами root і слухає всесвітньо доступний локальний сокет /tmp/dynamic_socket без автентифікації процесів, що під’єднуються. Автентифікований локальний користувач може надсилати команди в цей сокет і виконувати їх від імені root.
До переліку уразливих продуктів входять Firewall, Multi-Domain Security Management Server, Scalable Platforms, Security Gateway та Security Management Server.
Як відбувається атака
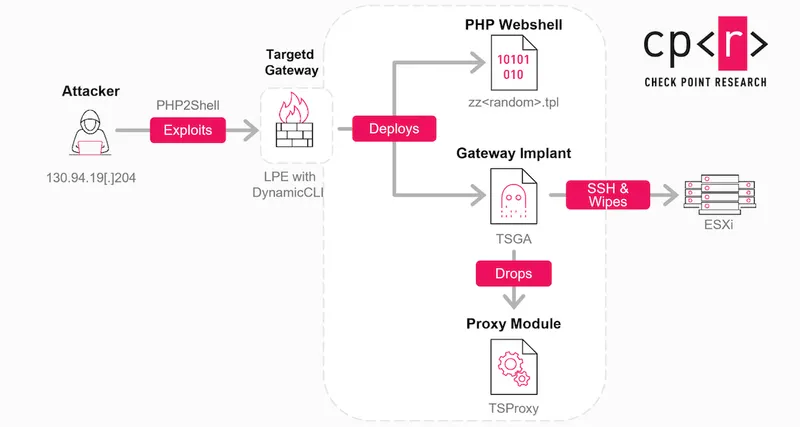
За окремим звітом Check Point, зловмисники спершу отримували доступ до порталу Mobile Access, експлуатуючи уразливість «PHP2Shell». Далі вони підвищували привілеї до root через експлуатацію CVE-2026-123039, розміщували вебшелли та встановлювали бекдор TSGA і шкідливе ПЗ TSProxy, раніше помічені під час розслідувань атак на пристрої Ivanti. Після цього з компрометованого шлюзу атакувальники переходили на хост VMware ESXi та розгортали деструктивний вайпер.
Тимчасові заходи і виявлення
Тим, хто не може негайно встановити гарячі виправлення, Check Point радить зупинити процес dynamic_server і не дозволяти йому перезапускатися як тимчасовий захід. Компанія також оприлюднила індикатори компрометації (IOC) і радить шукати: команди, типові для спроб експлуатації; використання виклику system() (нетипово або відсутнє в легітимному трафіку); команди, що обходять стандартний обгортник Clish (ознака виконання через сокет із правами root та привід для подальшої перевірки).
Контекст
У вересні Check Point вже попереджала про нульові дні у Security Management Server (CVE-2026-93616) і Security Gateway (CVE-2026-85102), що дозволяли RCE без привілеїв на цілі. За останні два роки CISA додала п’ять уразливостей Check Point до каталогу активно експлуатованих, з них дві використовувалися й угрупованнями-вимагачами.
Фото: BleepingComputer