Зловмисники використали довірений доступ AWS Qubole для зламу чужих хмар
Між 14 і 26 жовтня атакувальники, маючи скомпрометовані облікові дані Qubole, проникли в десятки середовищ AWS клієнтів і вивантажили дані.
Між 14 і 26 жовтня невідомий зловмисник, отримавши доступ до IAM-облікових записів платформи Qubole в AWS, скористався довіреними ролями в акаунтах клієнтів і масово завантажував дані зі сховищ S3, повідомляє BleepingComputer з посиланням на дослідження Wiz, проведене спільно з Sentra та Mandiant.
Як відбулася атака
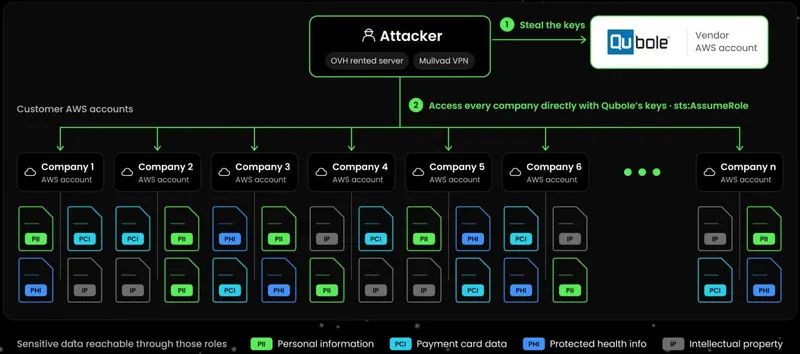
За даними Wiz, зловмисник скомпрометував двох IAM-користувачів Qubole і почав приймати (AssumeRole) раніше створені, але не використовувані ролі в AWS-акаунтах компаній, які довіряли обліковому запису Qubole. Отримавши тимчасові ключі через STS, він обстежував ресурси, витягав секрети з AWS Secrets Manager і SSM Parameter Store та читав змінні середовища Lambda.
Для перевірки знайдених ключів і клієнтських секретів використовувався інструмент TruffleHog — зокрема, для AWS, Microsoft Entra ID та Okta. Далі атакувальник діяв опортуністично: завантажував усе доступне з S3 без вузького прицілювання на конкретні об’єкти.
Типова послідовність дій, за словами Wiz: AssumeRole → ListBuckets → ListObjects/HeadObject → GetObject.
Sentra фіксувала дуже високу швидкість збору секретів — близько 100 паролів і ключів за сім хвилин.
Масштаб інциденту і невідомі деталі
Атака торкнулася десятків компаній, у чиїх AWS-середовищах були налаштовані ролі з довірою до акаунта Qubole. Точний спосіб компрометації облікових записів Qubole й загальна кількість постраждалих невідомі; Sentra підтвердила мільйони викрадених файлів у одного з клієнтів. BleepingComputer не знайшов публічної заяви Qubole і очікує на коментар компанії.
Що робити адміністраторам
Експерти радять проаналізувати журнали та обмежити інтеграції, пов’язані з довіреними ролями для сторонніх постачальників:
- Перевірити AWS CloudTrail починаючи з 1 жовтня на підозрілі виклики з акаунта Qubole та подальший доступ до секретів і S3.
- Негайно ротувати скомпрометовані облікові дані та відкликати активні сесії ролей.
- Видалити невикористовувані інтеграції; для потрібних — звузити дозволи ролей, коло довірених ідентичностей і дозволені мережеві джерела.
Qubole — це корпоративна платформа обробки даних і аналітики з інтеграцією AWS для керування обчислювальними ресурсами. Саме довірені крос-акаунтні IAM-ролі, створені для такої інтеграції, стали точкою входу для зловмисника в середовища клієнтів.
Фото: BleepingComputer